



В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

Наличие DoS-уязвимости, найденной экспертом Positive Technologies, подтверждено для 47 моделей коммутаторов Zyxel. Производитель устранил ошибку и выпустил обновления прошивки для всех затронутых устройств.

Уязвимость CVE-2022-43393 возникла из-за неправильной проверки на наличие необычных или исключающих условий при обработке HTTP-запросов. В результате возникла возможность с помощью особого запроса удаленно изменить содержимое памяти устройства и вызвать отказ в обслуживании (DoS).

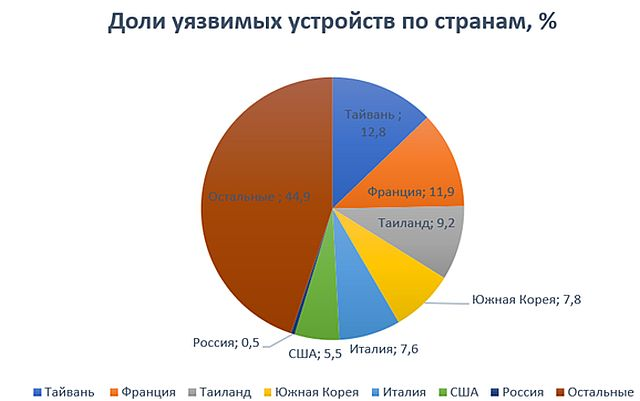
Степень опасности проблемы оценена в 9,8 балла по шкале CVSS. Сканирование интернета, проведенное в Positive Technologies две недели назад, выявило уязвимые коммутаторы Zyxel во многих странах, с наибольшей концентрацией во Франции и на Тайване.


Патчи вышли для всех затронутых свитчей (список приведен в бюллетене вендора). Поскольку коммутаторы обычно работают на уровне локальной сети, риск DoS-атаки можно снизить с помощью файрвола или шлюза безопасности. В целях оптимальной защиты Zyxel также советует ужесточить правила удаленного доступа к свитчам — ограничить запросы HTTP/HTTPS на доступ к админ-интерфейсу или сократить число IP-адресов, с которых можно обращаться с такими запросами.

«Данный тип уязвимостей на практике менее интересен, чем выполнение произвольного кода, — комментирует Никита Абрамов, специалист отдела анализа приложений в Positive Technologies и автор опасной находки. — Однако при использовании обнаруженной уязвимости может быть нарушен рабочий процесс предприятия или выведены из строя критически важные элементы его инфраструктуры. Все это несет затраты и риски для бизнеса и может стать недопустимым событием, которое поставит под угрозу деятельность компании».

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru