



В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

Наличие DoS-уязвимости, найденной экспертом Positive Technologies, подтверждено для 47 моделей коммутаторов Zyxel. Производитель устранил ошибку и выпустил обновления прошивки для всех затронутых устройств.

Уязвимость CVE-2022-43393 возникла из-за неправильной проверки на наличие необычных или исключающих условий при обработке HTTP-запросов. В результате возникла возможность с помощью особого запроса удаленно изменить содержимое памяти устройства и вызвать отказ в обслуживании (DoS).

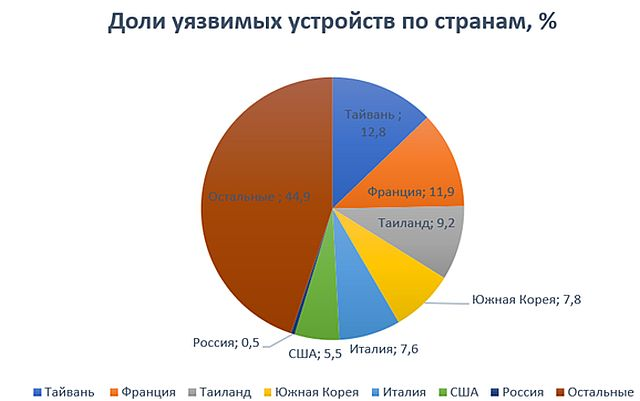
Степень опасности проблемы оценена в 9,8 балла по шкале CVSS. Сканирование интернета, проведенное в Positive Technologies две недели назад, выявило уязвимые коммутаторы Zyxel во многих странах, с наибольшей концентрацией во Франции и на Тайване.


Патчи вышли для всех затронутых свитчей (список приведен в бюллетене вендора). Поскольку коммутаторы обычно работают на уровне локальной сети, риск DoS-атаки можно снизить с помощью файрвола или шлюза безопасности. В целях оптимальной защиты Zyxel также советует ужесточить правила удаленного доступа к свитчам — ограничить запросы HTTP/HTTPS на доступ к админ-интерфейсу или сократить число IP-адресов, с которых можно обращаться с такими запросами.

«Данный тип уязвимостей на практике менее интересен, чем выполнение произвольного кода, — комментирует Никита Абрамов, специалист отдела анализа приложений в Positive Technologies и автор опасной находки. — Однако при использовании обнаруженной уязвимости может быть нарушен рабочий процесс предприятия или выведены из строя критически важные элементы его инфраструктуры. Все это несет затраты и риски для бизнеса и может стать недопустимым событием, которое поставит под угрозу деятельность компании».

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru