



Уязвимость sudo позволяет изменить любой файл и получить root в системе

Уязвимость sudo позволяет изменить любой файл и получить root в системе

Уязвимость sudo позволяет изменить любой файл и получить root в системе

Специалисты французской ИБ-компании Synacktiv обнаружили в sudo возможность обхода политик sudoers при использовании опции –e (команды sudoedit), безопасно запускающей редактор. Уязвимость грозит несанкционированным изменением важных файлов и позволяет локально повысить привилегии до суперпользователя.

Сисадмины используют sudo для делегирования полномочий на запуск команд, в том числе с правами root. При выполнении sudoedit запускается программа-редактор, указанная в переменной окружения, но перед этим фронтенд sudo производит проверку разрешений на редактирование целевых объектов — по содержимому файла sudoers.

При положительном результате проверки модуль sudoers передает на фронтенд вектор-аргумент с заданным редактором, к которому через разделитель «--» добавлен список файлов, выбранных пользователем. Таким образом, все, что идет после символа «--», система воспримет как файлы, подлежащие редактированию, создаст временные копии и запустит процесс с правами инициатора.

Проблема CVE-2023-22809, выявленная экспертами Synacktiv (PDF) в механизме sudoedit, вызвана некорректной обработкой аргументов, передаваемых в переменных окружения. В итоге злоумышленник с привилегиями sudoedit может получить доступ к любым файлам в системе, добавив лишний аргумент «--» в SUDO_EDITOR, VISUAL или EDITOR.

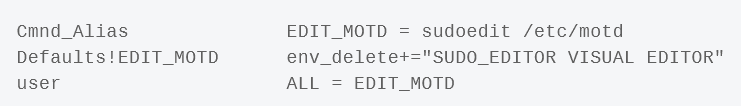
Уязвимости подвержены все прежние версии sudo, начиная с 1.8.0. Патч включен в состав сборки 1.9.12p2. В качестве временной меры защиты можно запретить обработку SUDO_EDITOR, VISUAL и EDITOR, добавив в sudoers следующую строку:


Можно также ввести ограничения для редактора с помощью Cmnd_Alias:

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru