



На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

Код демонстрационного эксплойта (proof-of-concept, PoC) для критической уязвимости в ряде продуктов Zoho ManageEngine обещают опубликовать на этой неделе. Этот PoC позволяет удалённо выполнить код в обход аутентификации.

Речь идёт об уязвимости под идентификатором CVE-2022-47966, которая существует из-за устаревшей дырявой сторонней зависимости — Apache Santuario. Успешная эксплуатация позволяет атакующим выполнить произвольный код на серверах ManageEngine.

Брешь затрагивает практически все продукты ManageEngine, но разработчики Zoho, к счастью, подготовили патч ещё в конце октября 2022 года.

Тем не менее исследователи из Horizon3 Attack Team предупредили администраторов о готовности PoC-кода для CVE-2022-47966. Поскольку эту уязвимость достаточно легко использовать в атаках вида “spray and pray“, админам рекомендуют как можно скорее установить патчи.

В планах Horizon3 выпустить код эксплойта на этой неделе. Специалисты также опубликовали индикаторы компрометации (IOC), чтобы у организаций была возможность проверить присутствие злоумышленников в системе.

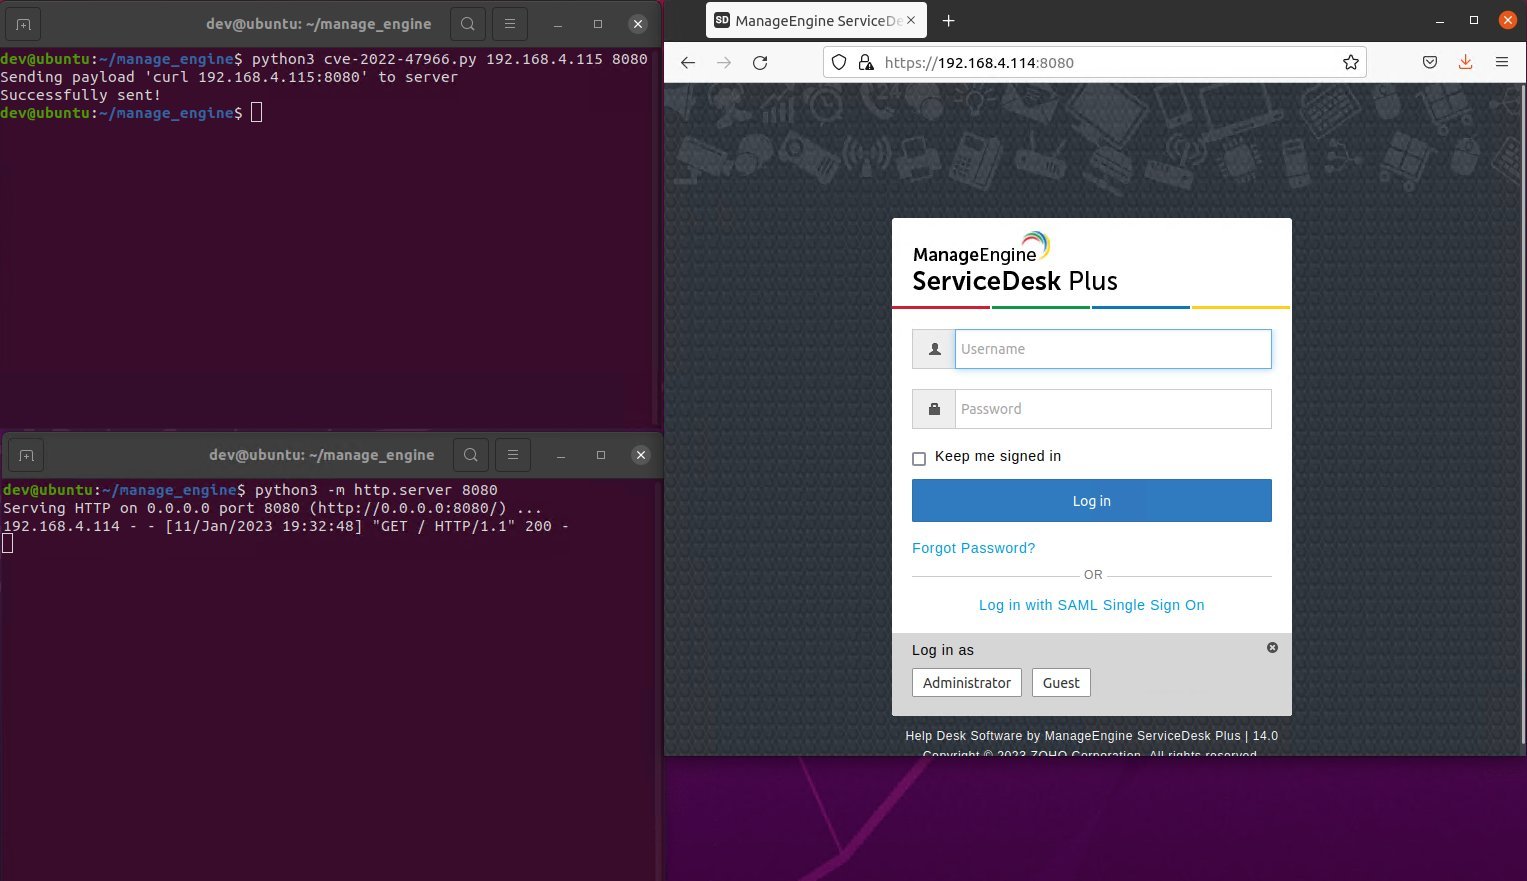
На одном из выложенных скриншотов исследователи продемонстрировали эксплойт в действии:

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru