



На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

Код демонстрационного эксплойта (proof-of-concept, PoC) для критической уязвимости в ряде продуктов Zoho ManageEngine обещают опубликовать на этой неделе. Этот PoC позволяет удалённо выполнить код в обход аутентификации.

Речь идёт об уязвимости под идентификатором CVE-2022-47966, которая существует из-за устаревшей дырявой сторонней зависимости — Apache Santuario. Успешная эксплуатация позволяет атакующим выполнить произвольный код на серверах ManageEngine.

Брешь затрагивает практически все продукты ManageEngine, но разработчики Zoho, к счастью, подготовили патч ещё в конце октября 2022 года.

Тем не менее исследователи из Horizon3 Attack Team предупредили администраторов о готовности PoC-кода для CVE-2022-47966. Поскольку эту уязвимость достаточно легко использовать в атаках вида “spray and pray“, админам рекомендуют как можно скорее установить патчи.

В планах Horizon3 выпустить код эксплойта на этой неделе. Специалисты также опубликовали индикаторы компрометации (IOC), чтобы у организаций была возможность проверить присутствие злоумышленников в системе.

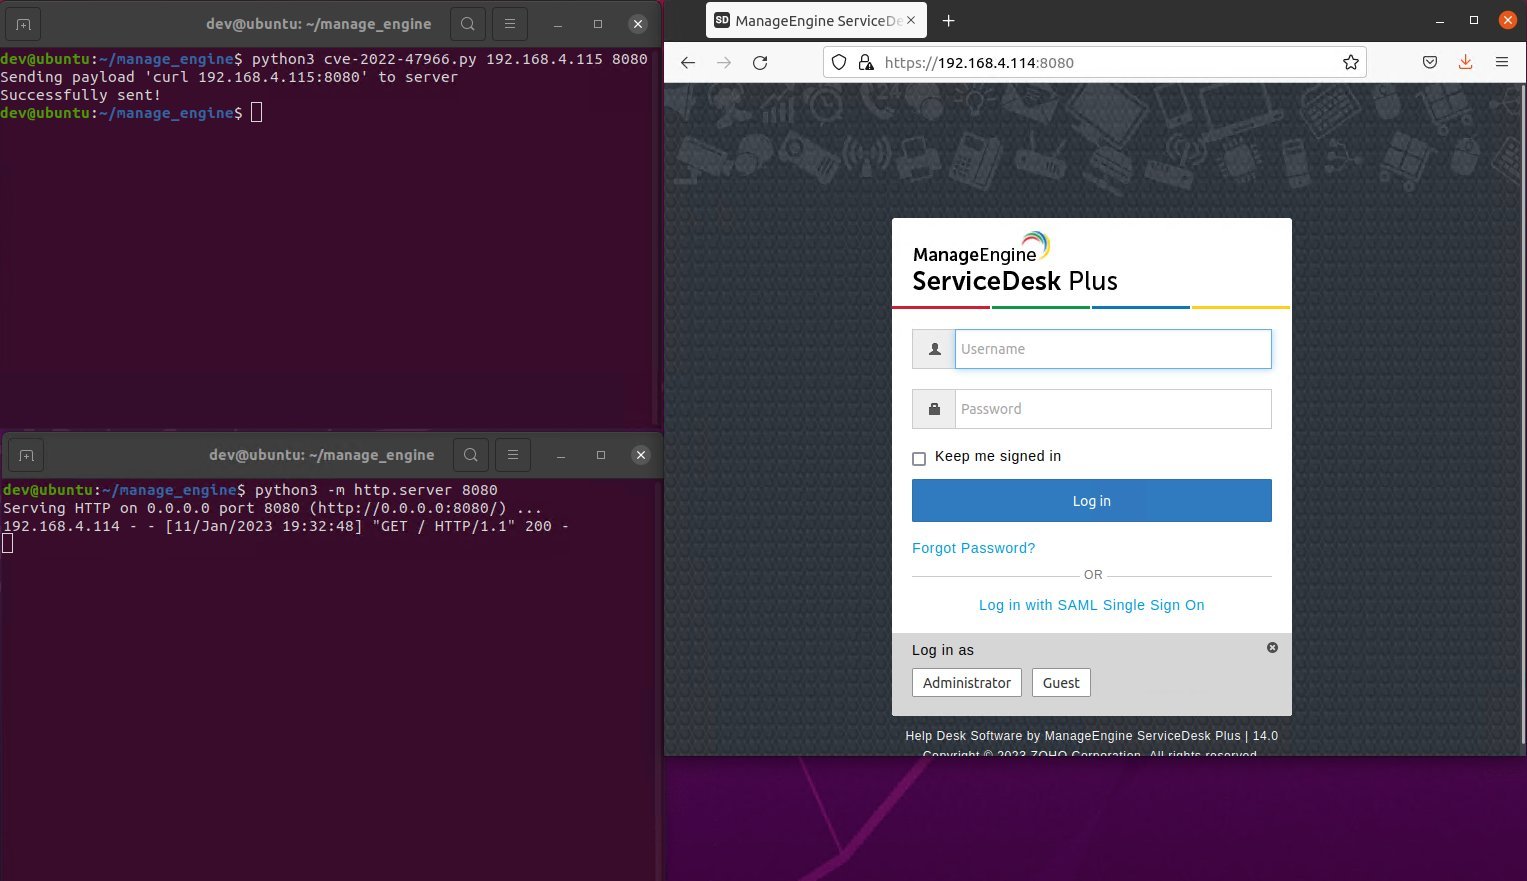
На одном из выложенных скриншотов исследователи продемонстрировали эксплойт в действии:

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru