



На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

Код демонстрационного эксплойта (proof-of-concept, PoC) для критической уязвимости в ряде продуктов Zoho ManageEngine обещают опубликовать на этой неделе. Этот PoC позволяет удалённо выполнить код в обход аутентификации.

Речь идёт об уязвимости под идентификатором CVE-2022-47966, которая существует из-за устаревшей дырявой сторонней зависимости — Apache Santuario. Успешная эксплуатация позволяет атакующим выполнить произвольный код на серверах ManageEngine.

Брешь затрагивает практически все продукты ManageEngine, но разработчики Zoho, к счастью, подготовили патч ещё в конце октября 2022 года.

Тем не менее исследователи из Horizon3 Attack Team предупредили администраторов о готовности PoC-кода для CVE-2022-47966. Поскольку эту уязвимость достаточно легко использовать в атаках вида “spray and pray“, админам рекомендуют как можно скорее установить патчи.

В планах Horizon3 выпустить код эксплойта на этой неделе. Специалисты также опубликовали индикаторы компрометации (IOC), чтобы у организаций была возможность проверить присутствие злоумышленников в системе.

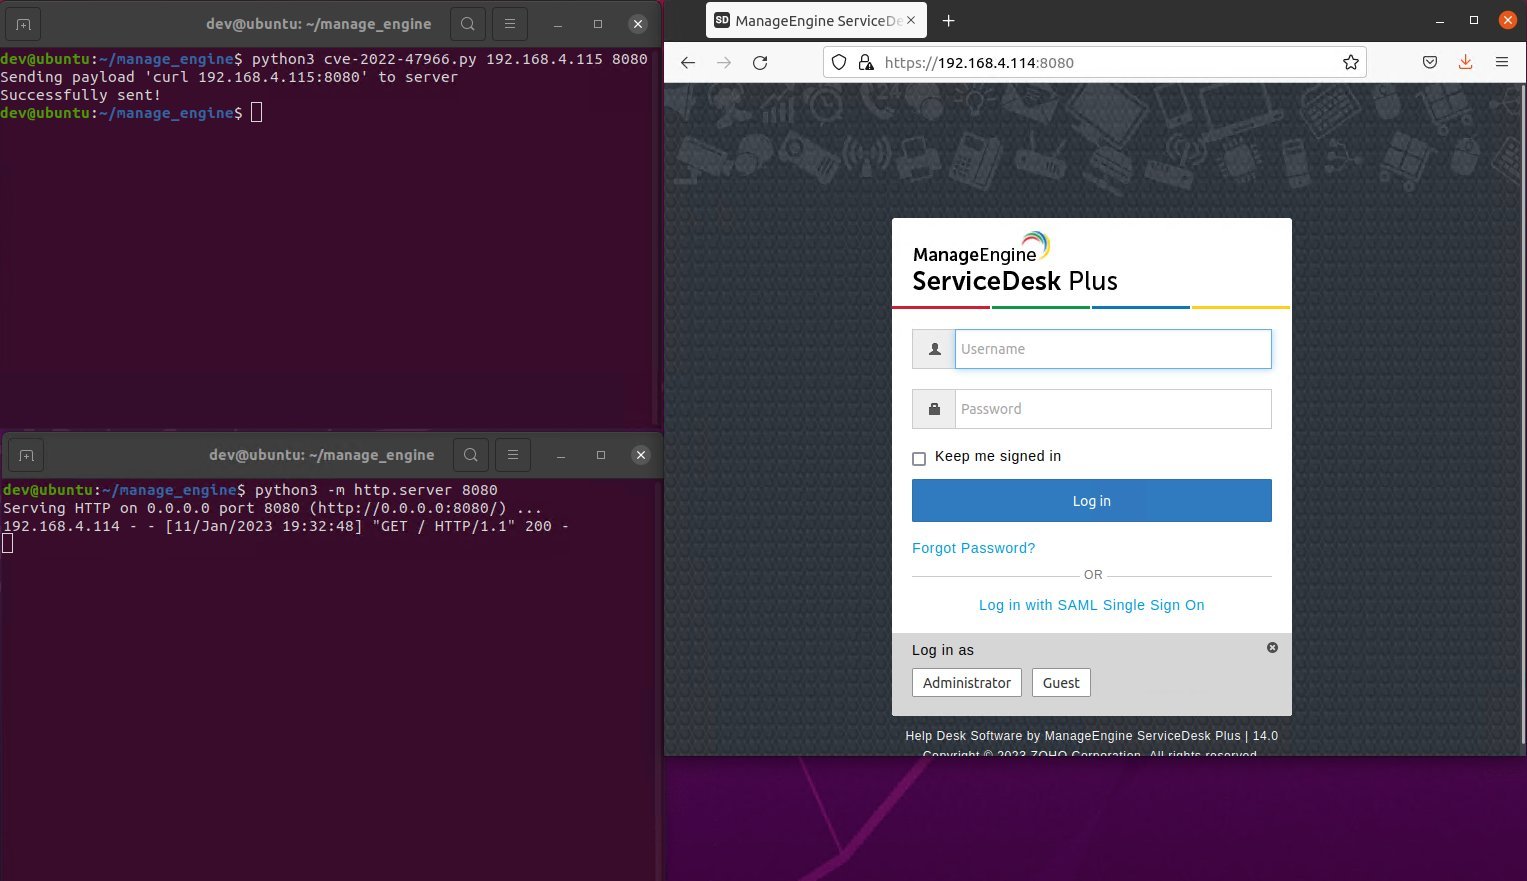
На одном из выложенных скриншотов исследователи продемонстрировали эксплойт в действии:

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru