



Слив кода новейшей итерации SpyNote породил рост детектов Android-трояна

Слив кода новейшей итерации SpyNote породил рост детектов Android-трояна

Слив кода новейшей итерации SpyNote породил рост детектов Android-трояна

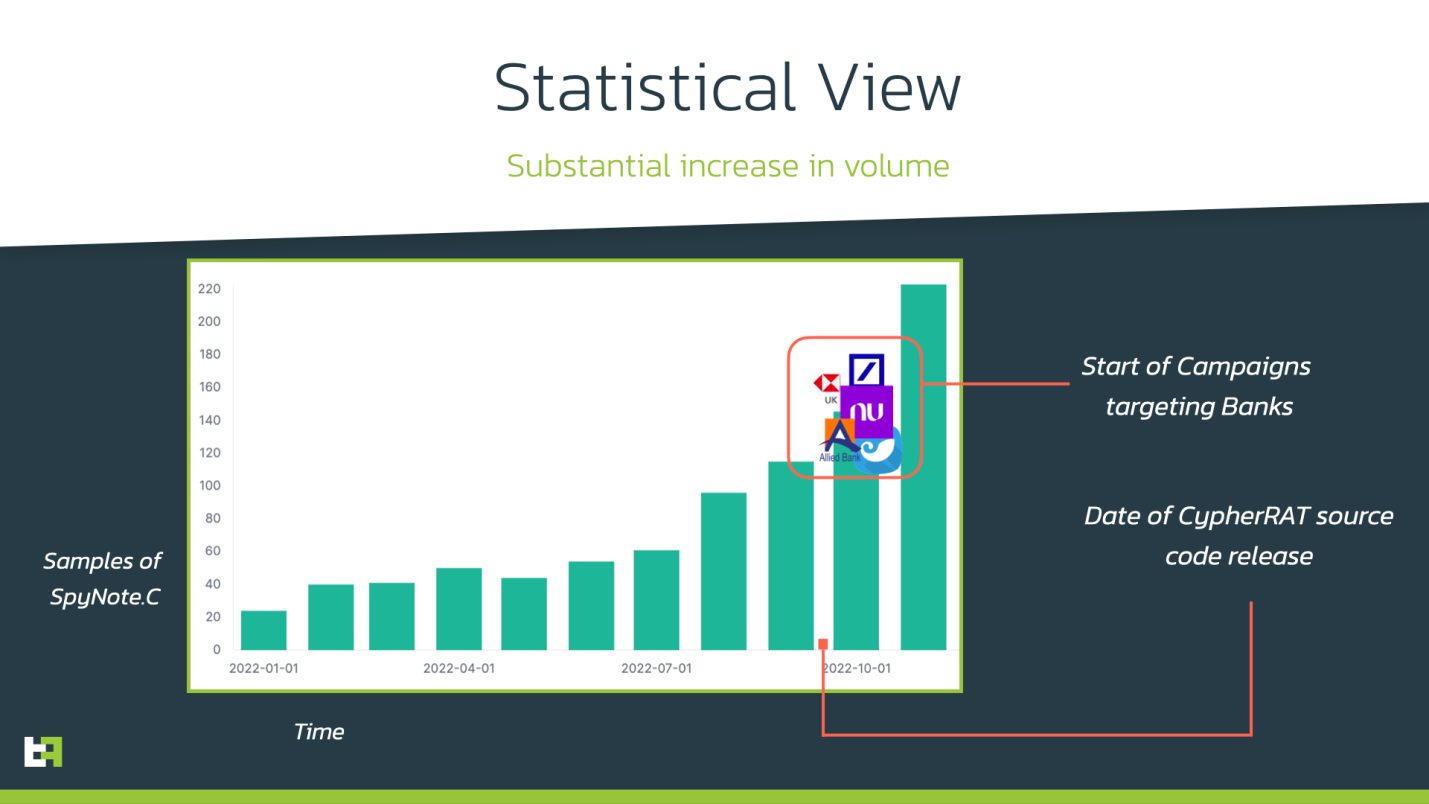
В IV квартале эксперты ThreatFabric зафиксировали заметное увеличение количества семплов SpyNote — семейства зловредов для Android с функциями шпиона, банкера и инструмента удаленного доступа. Исследователи полагают, что рост вредоносной активности связан с публикацией исходников версии C трояна, которую автор продавал под именем CypherRAT.

Вредонос SpyNote, он же SpyMax, известен ИБ-сообществу с 2016 года. Его основной задачей является слежка за действиями жертвы на Android-устройстве. В ThreatFabric различают три основных варианта мобильного трояна: A, B и C.

Последний развивался как кастомная версия с августа 2021 года; его можно было приобрести через частный Telegram-канал, собравший более 80 клиентов. В минувшем октябре вирусописатель выложил исходные коды CypherRAT (SpyNote.C) на GitHub, решив таким образом избавиться от многочисленных подделок; взамен он начал развивать новый коммерческий проект — CraxsRat — с такими же возможностями.

Стоит отметить, что CypherRAT отличается от предыдущих версий тем, что вдобавок к шпионским функциям (отслеживание СМС, звонков, аудио- и видеозаписи) умеет воровать учетные данные из банковских и некоторых других приложений. Вредонос также обеспечивает удаленный доступ к зараженному устройству, а использование спецвозможностей Android (Accessibility Service) позволяет ему обновляться и устанавливать новые приложения.

С октября прошлого года в базе ThreatFabric скопилось более 1100 образцов SpyNote; большинство из них представляют собой CypherRAT. Подобных зловредов обычно выдают за банковские приложения (HSBC, Deutsche Bank, Kotak Bank и т. п.), иногда — за клиенты WhatsApp, Facebook (признана экстремистской и запрещена в России), Google Play, игровое приложение, программу для установки обоев, инструмент повышения производительности.


В своей блог-записи эксперты привели список характерных особенностей CypherRAT:

  • использование Camera API для записи и отправки на C2 видеоматериалов;
  • определение текущих координат GPS и Network через взаимодействие со службой расположения Android (используется класс LocationManager);
  • кража учетных данных Google и Facebook с помощью фишинговых страниц-оверлеев;
  • извлечение 2FA-кодов из Google Authenticator;
  • регистрация клавиатурного ввода с целью кражи банковских учеток.

Чтобы затруднить анализ, CypherRAT использует строковую обфускацию и коммерческие упаковщики APK. Вся отсылаемая оператору информация кодируется по base64, что помогает скрыть местоположение хоста.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru