



UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

Множество устройств от таких техногигантов, как Microsoft, Lenovo, Samsung и др., содержат уязвимости из-за дырявой UEFI-прошивки в чипах Qualcomm Snapdragon. Сам производитель уже выпустил патчи, поэтому осталось только их установить.

В общей сложности, по словам Qualcomm, заплатки закрывают больше двадцати брешей. В их числе  ошибки в процессах подключения и загрузки. О некоторых проблемах сообщили специалисты компании Binarly.

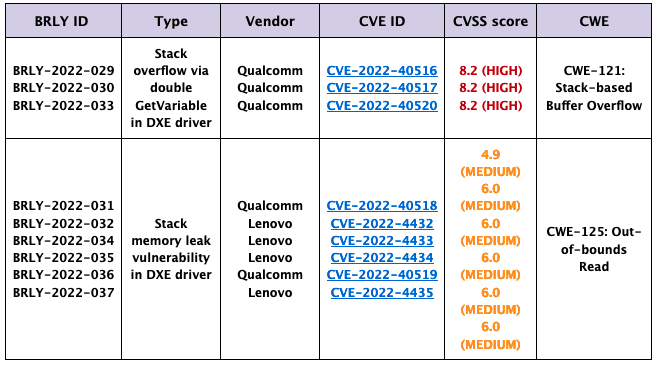
Как рассказал изданию SecurityWeek Алекс Матросов, основатель Binarly, его сотрудникам удалось выявить девять проблем в безопасности. Эксперты наткнулись на них, изучая прошивку ноутбуков Lenovo Thinkpad X13.

В ходе исследования оказалось, что пять из выявленных уязвимостей затрагивают не только лэптопы от Lenovo, но и другие устройства, работающие на чипах Snapdragon. Матросов также отметил, что на его памяти это первый раз, когда бреши находят в UEFI-прошивке компьютеров, работающих на Arm.

Помимо ноутбуков от Lenovo, уязвимостям подвержены Microsoft Surface, Windows Dev Kit 2023 (Project Volterra) и ряд устройств от Samsung.

«Согласно уведомлению Qualcomm, число затронутых чипсетов просто колоссально», — подчёркивает основатель Binarly.

В сообщении Lenovo корпорация пишет, что две проблемы — переполнение буфера и чтение за пределами границ — связаны с драйвером DXE. Этими дырами может воспользоваться локальный злоумышленник.

Матросов считает, что эксплуатация выявленных уязвимостей может привести к выполнению произвольного кода, именно поэтому им был присвоен высокий уровень опасности.


В Qualcomm призывают всех конечных пользователей, кого затрагивают эти проблемы, установить соответствующие патчи. Специалисты Binarly планируют обнародовать технические детали брешей сегодня, 9 января.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru