



UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

Множество устройств от таких техногигантов, как Microsoft, Lenovo, Samsung и др., содержат уязвимости из-за дырявой UEFI-прошивки в чипах Qualcomm Snapdragon. Сам производитель уже выпустил патчи, поэтому осталось только их установить.

В общей сложности, по словам Qualcomm, заплатки закрывают больше двадцати брешей. В их числе  ошибки в процессах подключения и загрузки. О некоторых проблемах сообщили специалисты компании Binarly.

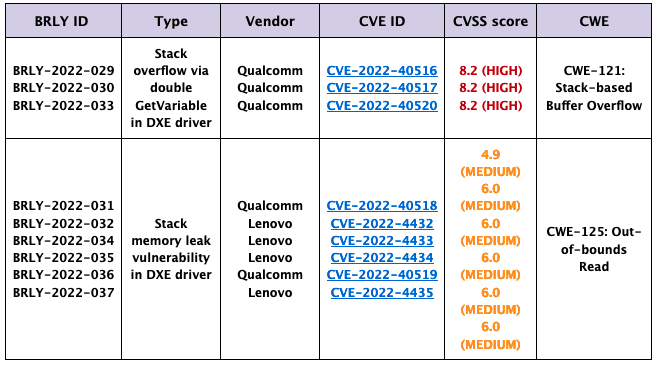
Как рассказал изданию SecurityWeek Алекс Матросов, основатель Binarly, его сотрудникам удалось выявить девять проблем в безопасности. Эксперты наткнулись на них, изучая прошивку ноутбуков Lenovo Thinkpad X13.

В ходе исследования оказалось, что пять из выявленных уязвимостей затрагивают не только лэптопы от Lenovo, но и другие устройства, работающие на чипах Snapdragon. Матросов также отметил, что на его памяти это первый раз, когда бреши находят в UEFI-прошивке компьютеров, работающих на Arm.

Помимо ноутбуков от Lenovo, уязвимостям подвержены Microsoft Surface, Windows Dev Kit 2023 (Project Volterra) и ряд устройств от Samsung.

«Согласно уведомлению Qualcomm, число затронутых чипсетов просто колоссально», — подчёркивает основатель Binarly.

В сообщении Lenovo корпорация пишет, что две проблемы — переполнение буфера и чтение за пределами границ — связаны с драйвером DXE. Этими дырами может воспользоваться локальный злоумышленник.

Матросов считает, что эксплуатация выявленных уязвимостей может привести к выполнению произвольного кода, именно поэтому им был присвоен высокий уровень опасности.


В Qualcomm призывают всех конечных пользователей, кого затрагивают эти проблемы, установить соответствующие патчи. Специалисты Binarly планируют обнародовать технические детали брешей сегодня, 9 января.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru