



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

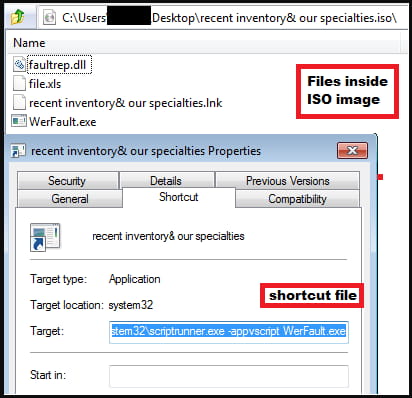
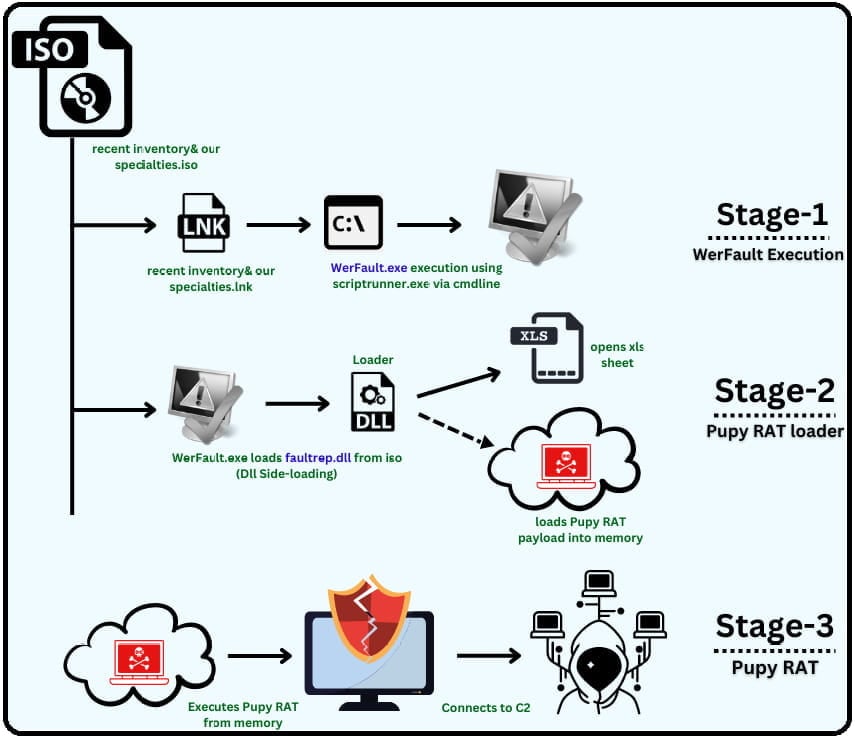
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru