



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

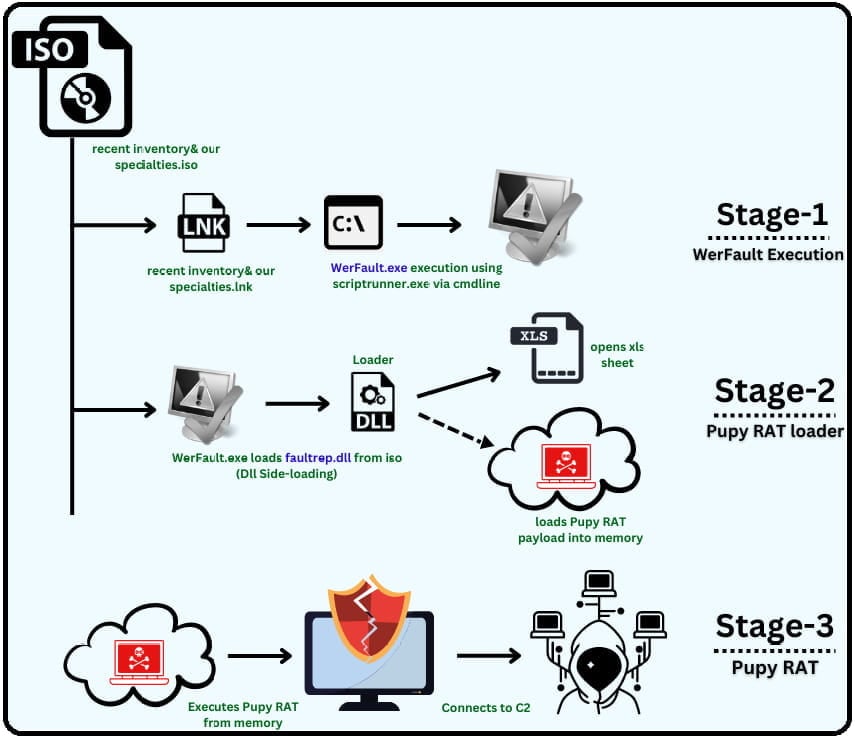
Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

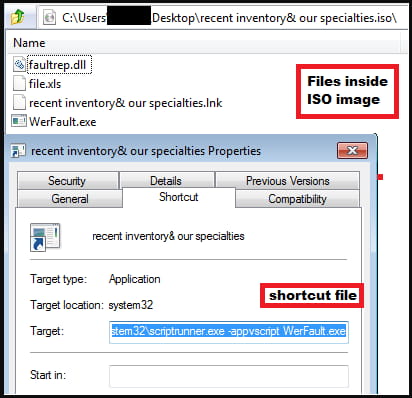
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru