



Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

В «умной» колонке Google Home обнаружился баг, позволяющий установить аккаунт-бэкдор. С помощью этого вектора атаки злоумышленники могли удалённо контролировать девайс и получать данные с его микрофона.

Об уязвимости представителям Google сообщил исследователь Мэтт Канз, заработав таким образом 107 500 долларов. Несмотря на то что Канз нашёл брешь в прошлом году, технические детали он раскрыл только на этой неделе.

Всё началось с того, что специалист проводил тесты на собственной колонке Google Home. В ходе этих экспериментов выяснилось, что новые аккаунты, созданные через приложение Google Home, могут отправлять команды удалённо с помощью облачного API.

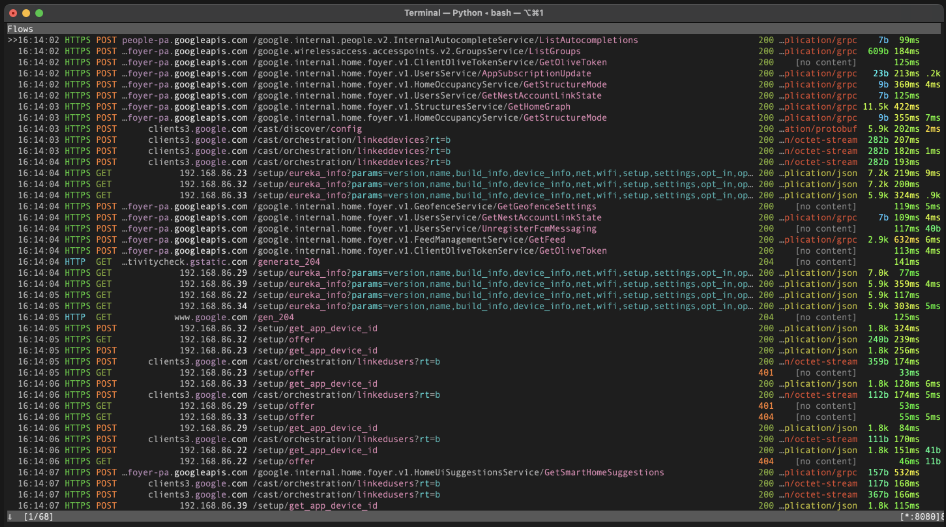
Вооружившись Nmap, Канз нашёл порт для локального API HTTP девайса и поднял прокси для захвата зашифрованного HTTPS-трафика. Задача была — попытаться перехватить токен аутентификации пользователя.


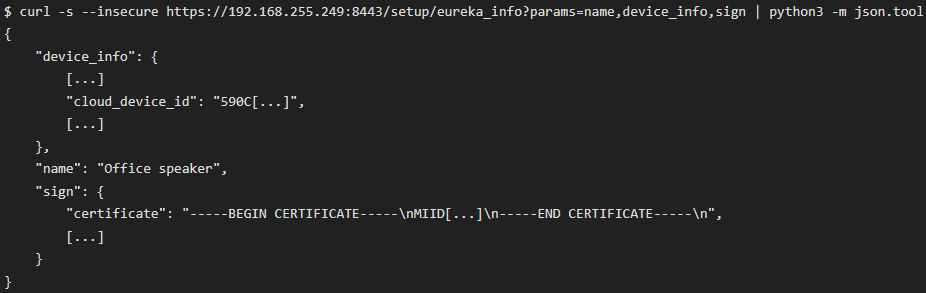
Канз пришёл к выводу, что создать нового юзера на атакуемом устройстве можно в два шага. Для этого требуется имя, сертификат и облачный идентификатор из локального API. С этими данными вы легко можете отправить запрос на сервер Google.


Согласно посту в блоге исследователя, алгоритм атаки выглядит следующим образом:

  1. Атакующий обнаруживает Google Home с помощью прослушки MAC-адресов (помогут соответствующие префиксы — E4:F0:42 и т. п.).
  2. Атакующий отправляет пакеты деаутентификации, чтобы отключить устройство от сети.
  3. Атакующий подключается к колонке и запрашивает информацию: имя, сертификат, облачный идентификатор.
  4. Атакующий подключается к Сети и использует полученные данные для связи своего аккаунта с девайсом.
  5. Теперь атакующий может шпионить за жертвой с помощью Google Home.

Канз опубликовал PoC на GitHub.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru