



Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

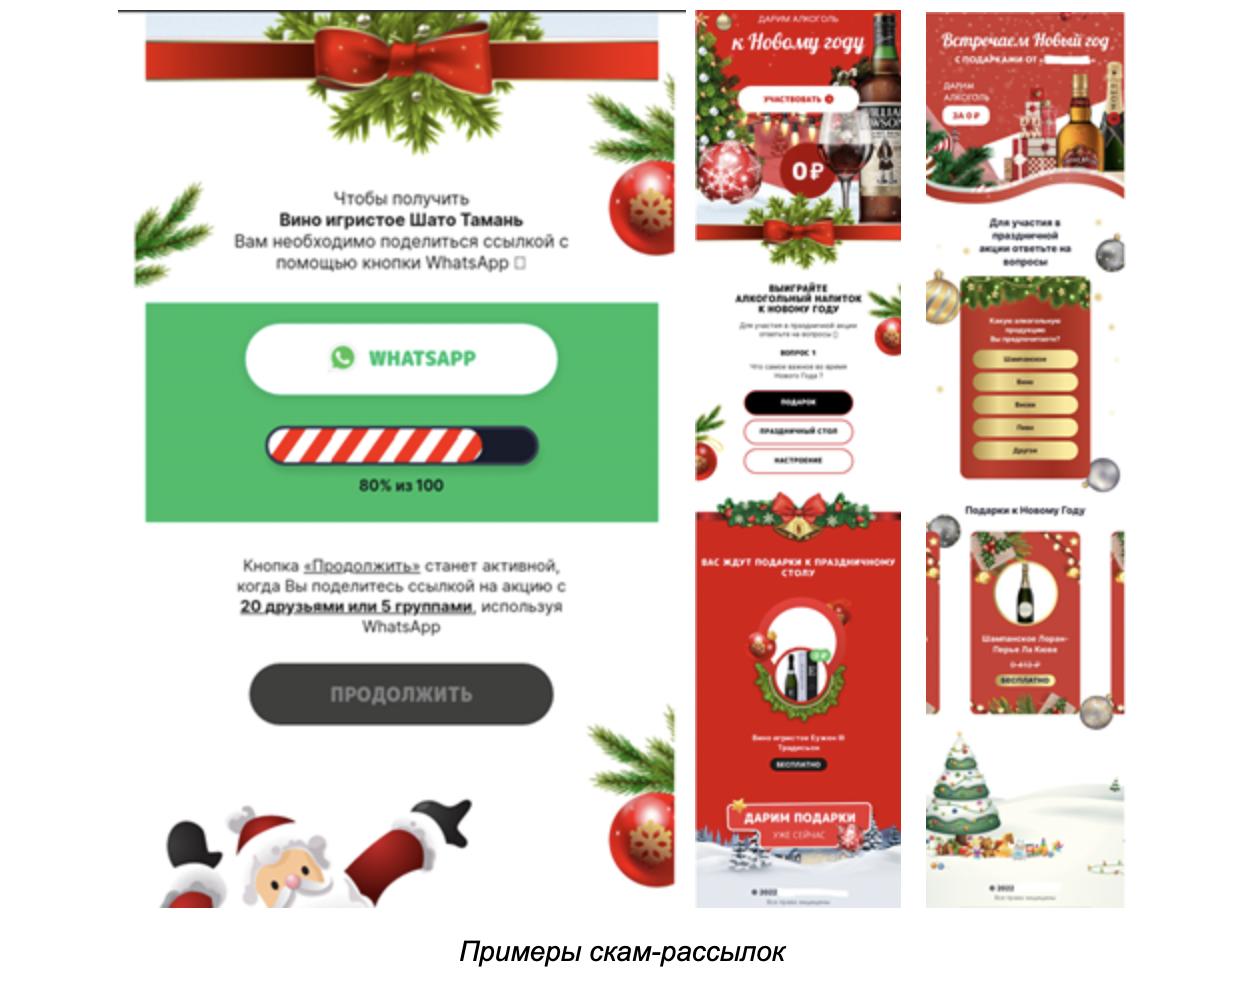
Волна скам-рассылок с розыгрышем алкоголя к новогоднему столу поднялась в конце декабре. “Письма счастья” распространяются через WhatsApp. Жертвы вводят данные банковских карт и пересылают “забродившие” сообщения друзьям.

Рассылка началась в 20-х числах декабря, рассказали в пресс-службе “Лаборатории Касперского”. Атака носит массовый характер, так как получатели мошеннических сообщений пересылают их друг другу.

Аферисты убеждают жертв, что шансы выиграть дорогой алкоголь повысятся, если отправить сообщение о розыгрыше как можно большему числу знакомых.

“Письмо счастья”, полученное на WhatsApp, представляет собой опрос и форму для ввода данных.

Чтобы принять участие в акции, нужно ответить на несколько простых вопросов вроде “Какую алкогольную продукцию вы предпочитаете” или “Что самое важное во время Нового года”.

По легенде, для получения приза нужно либо разослать ссылку на акцию друзьям, а потом оставить свои данные для доставки бутылки, либо заплатить за неё один рубль, для чего на сайте мошенников нужно ввести данные карты, включая CVV-код.

Приз якобы предоставляет крупный ретейлер по продаже спиртного.


Рассылать “письма” начали за 10 дней до Нового года.

В первый же день эксперты обнаружили и заблокировали более 40 уникальных доменов. Личные данные, которые собирают злоумышленники, могут использоваться в других мошеннических схемах и для списания средств с карты жертвы.

“Для кого-то один рубль может показаться совсем незначительной суммой. На это и рассчитывают злоумышленники, которых интересует не рубль, а данные карты, включая CVV-код, — комментирует новость Ольга Свистунова, контент-аналитик “Лаборатории Касперского”. — Конечно, в период праздников хочется верить только в хорошее, а ещё делиться с друзьями полезной информацией и приятными розыгрышами. Но рекомендуем не портить праздник ни себе, ни близким, оставаться бдительными и помнить, что чудеса хоть и бывают, но, скорее всего, не в рассылках мессенджеров”.

Добавим, в декабре также набрала популярность схема угонов Telegram-каналов. Пользователь получал уведомление от кого-то из списка контактов о получении подарка — подписки на Telegram Premium. При переходе по ссылке присылали код для активации. В этот момент мошенник получал доступ к аккаунту жертвы и продолжал фишинговую рассылку уже от ее имени.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru