



EarSpy — новый метод прослушки Android-устройств через датчики движения

EarSpy — новый метод прослушки Android-устройств через датчики движения

EarSpy — новый метод прослушки Android-устройств через датчики движения

Группа исследователей разработала вектор атаки на Android-смартфоны, с помощью которого можно прослушивать голосовые вызовы. В определённых случаях метод позволяет определить пол и личность владельца мобильного устройства.

Техника получила имя EarSpy, она представляет собой разновидность атаки по сторонним каналам. Прослушка осуществляется с помощью чтения данных датчиков движения, которые удаётся получить благодаря реверберации от динамиков девайса.

Немалую роль в успехе играют современные модели смартфонов EarSpy. Если сравнивать с тем, что выпускали несколько лет назад, в актуальных устройствах установлены более мощные динамики. Это играет на руку новому вектору атаки.

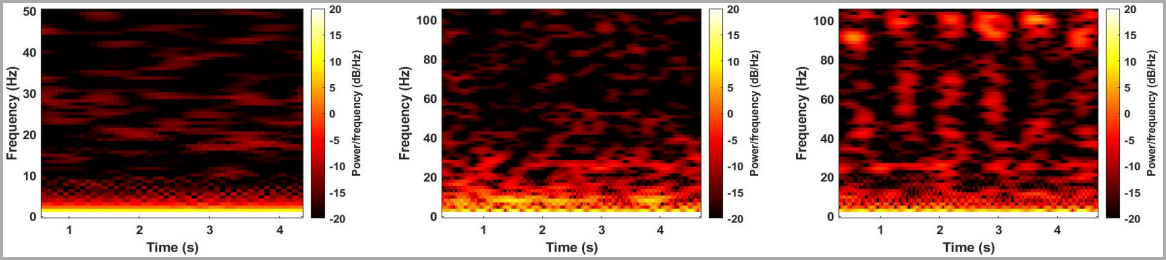
Также стоит отметить более современные датчики движения и гироскопы, который теперь могут фиксировать даже малейший резонанс от динамиков. Для сравнения моделей смартфонов исследователи опубликовали результаты работы спикеров в OnePlus 3T (вышел в 2016 году) и OnePlus 7T (вышел в 2019-м). Обратите внимание, что последний выдаёт намного больше данных:


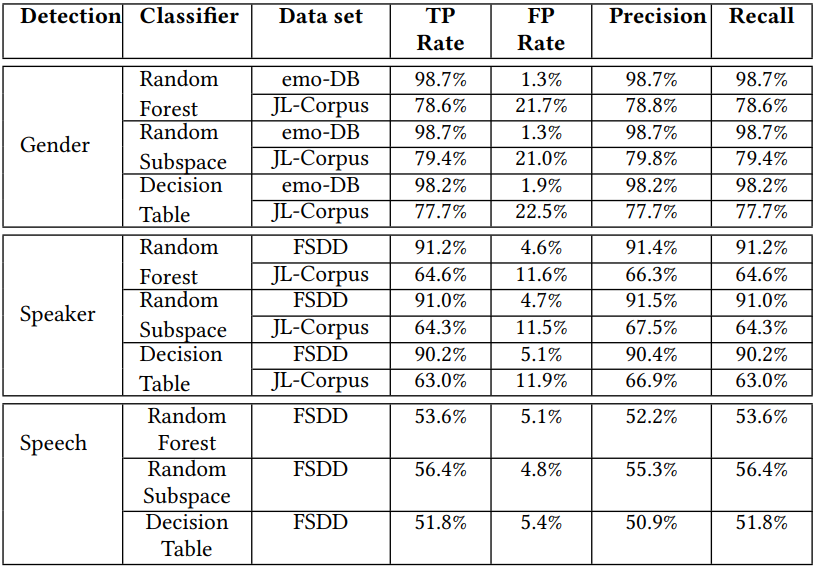
Специалисты задействовали стороннее приложение «Physics Toolbox Sensor Suite» для отслеживания данных акселерометра в процессе сымитированного звонка. МО-алгоритм использовался для чтения данных и распознавания речи в потоке звуков. Результаты на смартфоне OnePlus 7T получились такими: пол говорящего угадывался в 77,7-98,7% случаев, речь распознавалась в 51,8-56,4% случаев.


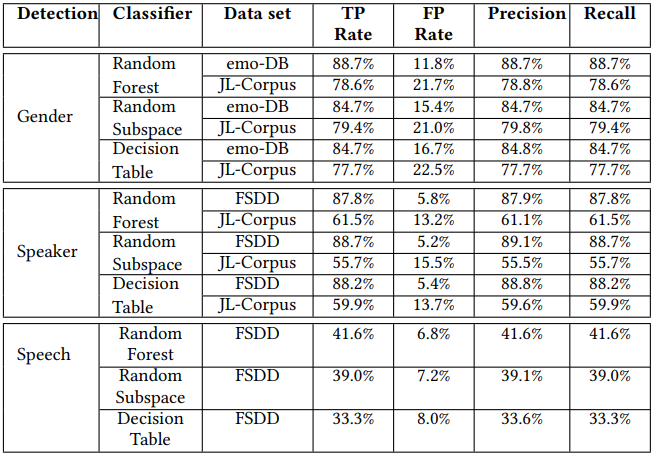
У OnePlus 9 результаты отличались: определение пола — 88,7% случаев, распознавание речи — 33,3-41,6%.


Подробности EarSpy эксперты опубликовали в специальном отчёте (PDF).

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru