



EarSpy — новый метод прослушки Android-устройств через датчики движения

EarSpy — новый метод прослушки Android-устройств через датчики движения

EarSpy — новый метод прослушки Android-устройств через датчики движения

Группа исследователей разработала вектор атаки на Android-смартфоны, с помощью которого можно прослушивать голосовые вызовы. В определённых случаях метод позволяет определить пол и личность владельца мобильного устройства.

Техника получила имя EarSpy, она представляет собой разновидность атаки по сторонним каналам. Прослушка осуществляется с помощью чтения данных датчиков движения, которые удаётся получить благодаря реверберации от динамиков девайса.

Немалую роль в успехе играют современные модели смартфонов EarSpy. Если сравнивать с тем, что выпускали несколько лет назад, в актуальных устройствах установлены более мощные динамики. Это играет на руку новому вектору атаки.

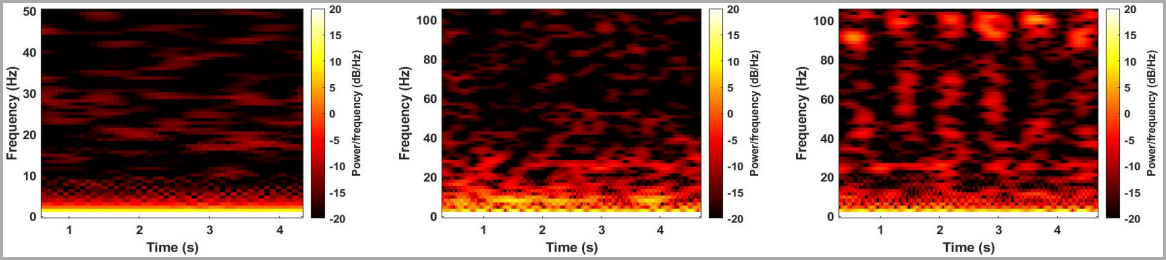
Также стоит отметить более современные датчики движения и гироскопы, который теперь могут фиксировать даже малейший резонанс от динамиков. Для сравнения моделей смартфонов исследователи опубликовали результаты работы спикеров в OnePlus 3T (вышел в 2016 году) и OnePlus 7T (вышел в 2019-м). Обратите внимание, что последний выдаёт намного больше данных:


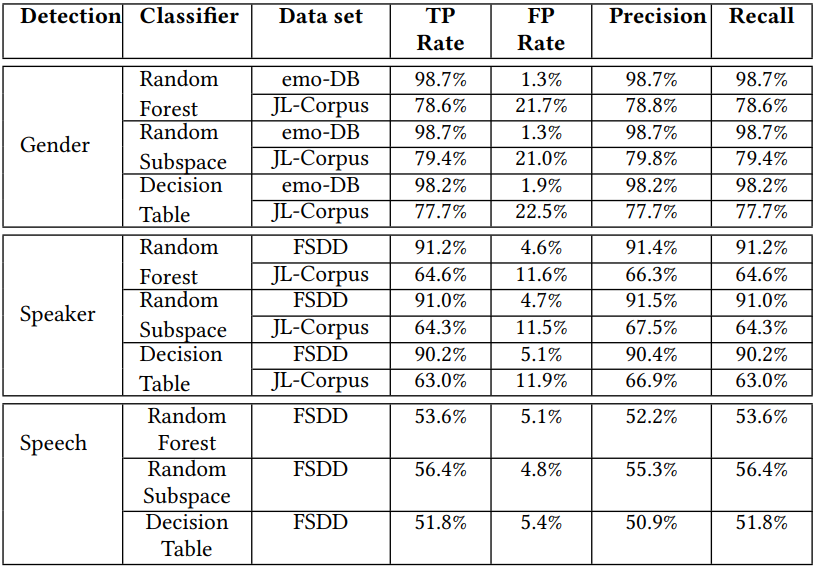
Специалисты задействовали стороннее приложение «Physics Toolbox Sensor Suite» для отслеживания данных акселерометра в процессе сымитированного звонка. МО-алгоритм использовался для чтения данных и распознавания речи в потоке звуков. Результаты на смартфоне OnePlus 7T получились такими: пол говорящего угадывался в 77,7-98,7% случаев, речь распознавалась в 51,8-56,4% случаев.


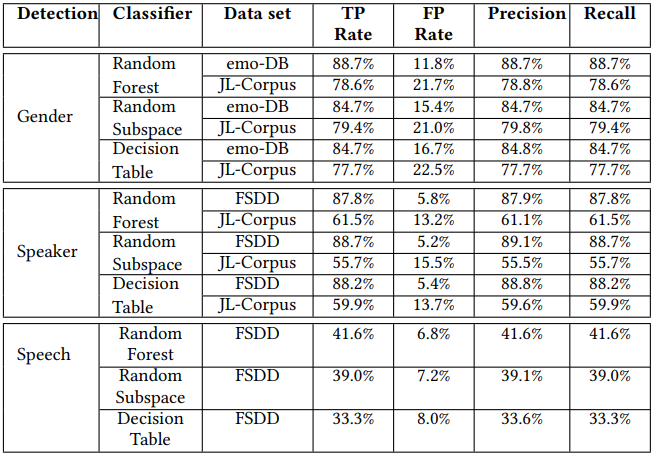
У OnePlus 9 результаты отличались: определение пола — 88,7% случаев, распознавание речи — 33,3-41,6%.


Подробности EarSpy эксперты опубликовали в специальном отчёте (PDF).

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru