



Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

RisePro — новый вредонос, похищающий данные жертвы, распространяется через фейковые сайты с кряками для софта. За этими веб-ресурсами стоит PPI-сервис (pay-per-install) PrivateLoader.

Авторы RisePro создали его с целью кражи данных банковских карт, паролей и ключей от криптокошельков. На активность новой вредоносной программы обратили внимание исследователи из Flashpoint и Sekoia.

Распространяется инфостилер через сайты, предлагающие кряки и кейгены для платного софта. Другими словами, операторы пытаются приманить любителей халявы. В отчёте Flashpoint специалисты указывают, что киберпреступники уже начали продавать тысячи архивов данных, собранных RisePro.

В Sekoia обнаружили сходство кода RisePro и PrivateLoader. Это значит, что владельцы платформы теперь распространяют собственный инфостилер. На данный момент RisePro можно купить в Telegram, там же можно пообщаться с разработчиками и воспользоваться специальным ботом.


По словам Flashpoint, RisePro написан на C++ и может быть основан на другом вредоносе — Vidar, который также создавался для кражи паролей. Оба зловреда используют одну систему зависимостей.


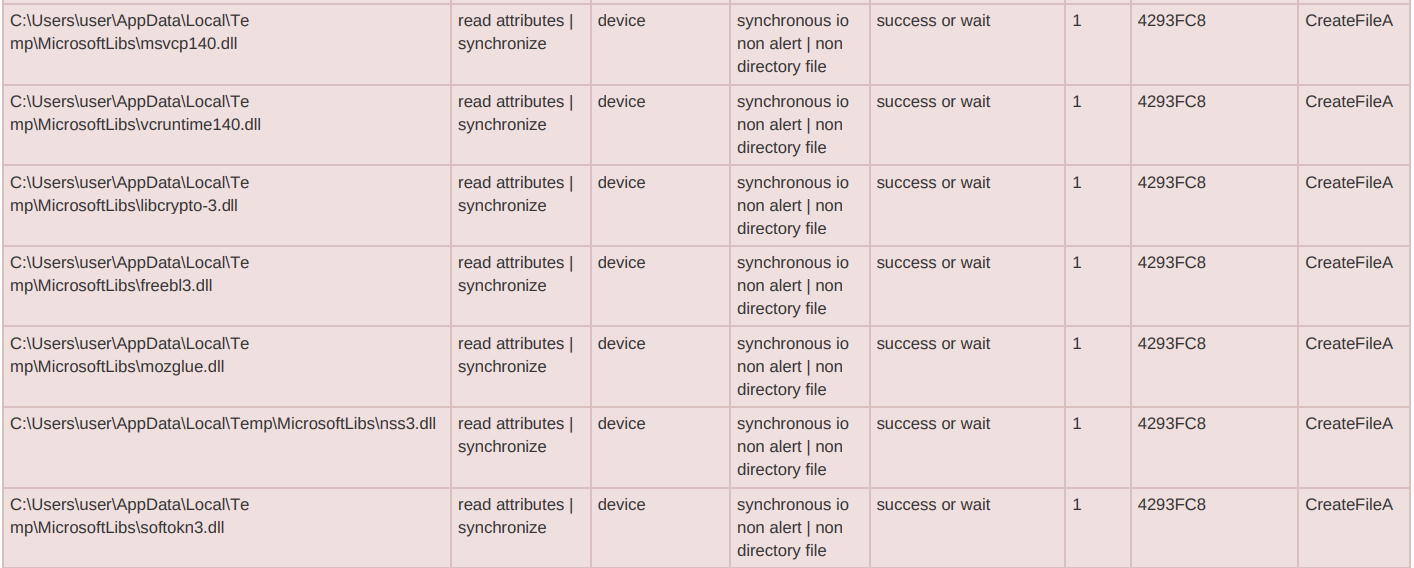
Некоторые образцы RisePro встраивают DLL, другие — берут их с командного сервера (C2) с помощью POST-запросов. Попав в систему, вредонос снимает цифровой отпечаток системы, записывает украденные данные в текстовый файл, снимает скриншоты, пакует всё в ZIP-архив и отправляет его на сервер злоумышленников.

Кроме того, RisePro может сканировать директории и искать в них, например, квитанции с данными банковских карт.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru