



Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

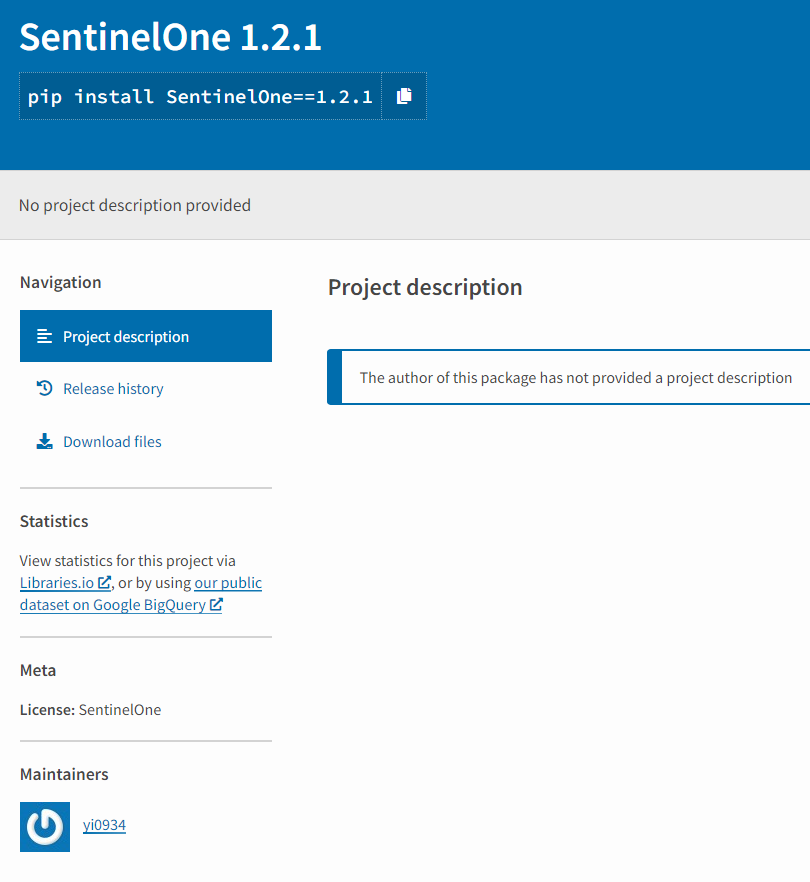
Эксперты ReversingLabs обнаружили в PyPI зловреда, замаскированного под комплект разработчика (SDK) от SentinelOne. Как оказалось, вредоносный пакет действительно облегчает доступ к API ИБ-компании, но при этом содержит бэкдор, ворующий конфиденциальные данные из систем разработчиков.

Фальшивка, явно созданная для атаки на цепочку поставок, была загружена в публичный репозиторий 11 декабря из-под аккаунта возрастом меньше недели. В течение двух следующих дней автор вредоносного проекта выпустил 20 обновлений. Согласно статистике PyPI, забэкдоренный софт, заимствующий известное имя, скачали более 1000 раз до того, как он был изъят из загрузок.


Проведенный в ReversingLabs анализ показал, что поддельная библиотека представляет собой полнофункциональный клиент SentinelOne, но содержит также два дополнительных файла api.py. Эти довески активируются только при вызове связанного зависимостью компонента и демонстрируют подозрительное поведение — перечисляют файлы в папках, удаляют файлы и папки, создают новый процесс, подключаются к удаленному серверу по IP-адресу (54[.]254.189.27).

Добавленный бэкдор предназначен в основном для эксфильтрации данных среды разработки. С этой целью вредонос ворует историю выполнения шелл-команд и содержимое папки SSH — сохраненные ключи и конфигурационные данные, в том числе учетки и секреты для получения доступа к Git, Kubernetes и AWS. Собранная информация вместе с листингом корневого каталога отсылается на C2-сервер.

Разбор многочисленных апдейтов фейкового пакета показал, что вирусописатель совершенствовал функциональность сбора данных на различных платформах. Первоначальный вариант бэкдора не учитывал особенности ОС, под которой запущен, и Linux-версия алгоритма работала некорректно.

В рамках данной вредоносной кампании, которую исследователи нарекли SentinelSneak, были также опубликованы пять пакетов без вредоносных api.py — по всей видимости, тестовые образцы. Их загрузили на PyPI в период с 8 по 11 декабря.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru