



Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

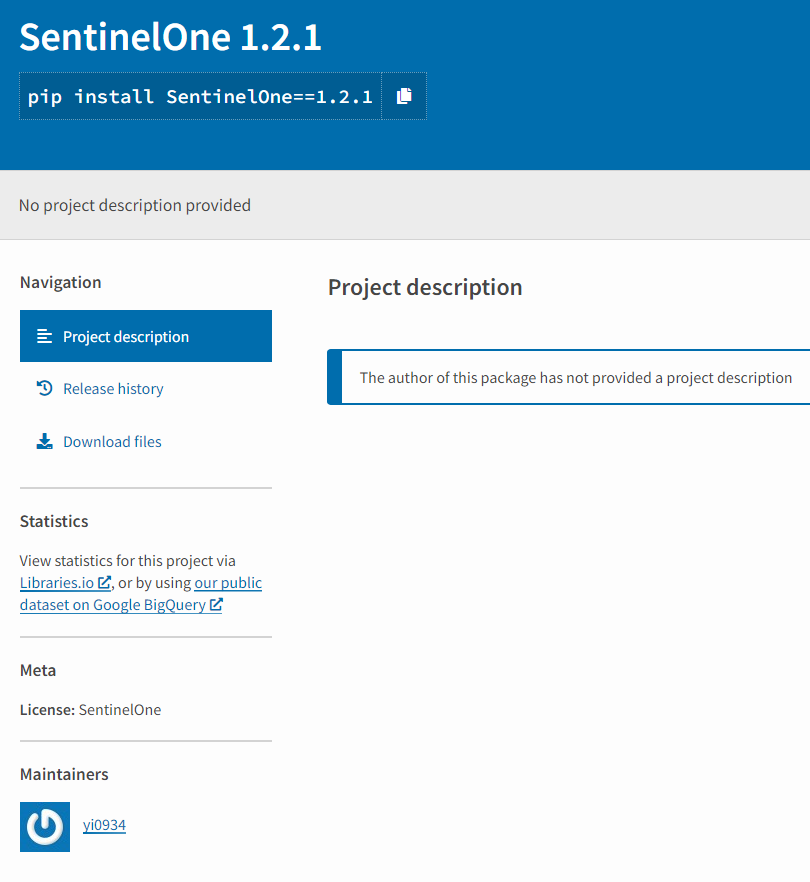
Эксперты ReversingLabs обнаружили в PyPI зловреда, замаскированного под комплект разработчика (SDK) от SentinelOne. Как оказалось, вредоносный пакет действительно облегчает доступ к API ИБ-компании, но при этом содержит бэкдор, ворующий конфиденциальные данные из систем разработчиков.

Фальшивка, явно созданная для атаки на цепочку поставок, была загружена в публичный репозиторий 11 декабря из-под аккаунта возрастом меньше недели. В течение двух следующих дней автор вредоносного проекта выпустил 20 обновлений. Согласно статистике PyPI, забэкдоренный софт, заимствующий известное имя, скачали более 1000 раз до того, как он был изъят из загрузок.


Проведенный в ReversingLabs анализ показал, что поддельная библиотека представляет собой полнофункциональный клиент SentinelOne, но содержит также два дополнительных файла api.py. Эти довески активируются только при вызове связанного зависимостью компонента и демонстрируют подозрительное поведение — перечисляют файлы в папках, удаляют файлы и папки, создают новый процесс, подключаются к удаленному серверу по IP-адресу (54[.]254.189.27).

Добавленный бэкдор предназначен в основном для эксфильтрации данных среды разработки. С этой целью вредонос ворует историю выполнения шелл-команд и содержимое папки SSH — сохраненные ключи и конфигурационные данные, в том числе учетки и секреты для получения доступа к Git, Kubernetes и AWS. Собранная информация вместе с листингом корневого каталога отсылается на C2-сервер.

Разбор многочисленных апдейтов фейкового пакета показал, что вирусописатель совершенствовал функциональность сбора данных на различных платформах. Первоначальный вариант бэкдора не учитывал особенности ОС, под которой запущен, и Linux-версия алгоритма работала некорректно.

В рамках данной вредоносной кампании, которую исследователи нарекли SentinelSneak, были также опубликованы пять пакетов без вредоносных api.py — по всей видимости, тестовые образцы. Их загрузили на PyPI в период с 8 по 11 декабря.

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru