



Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

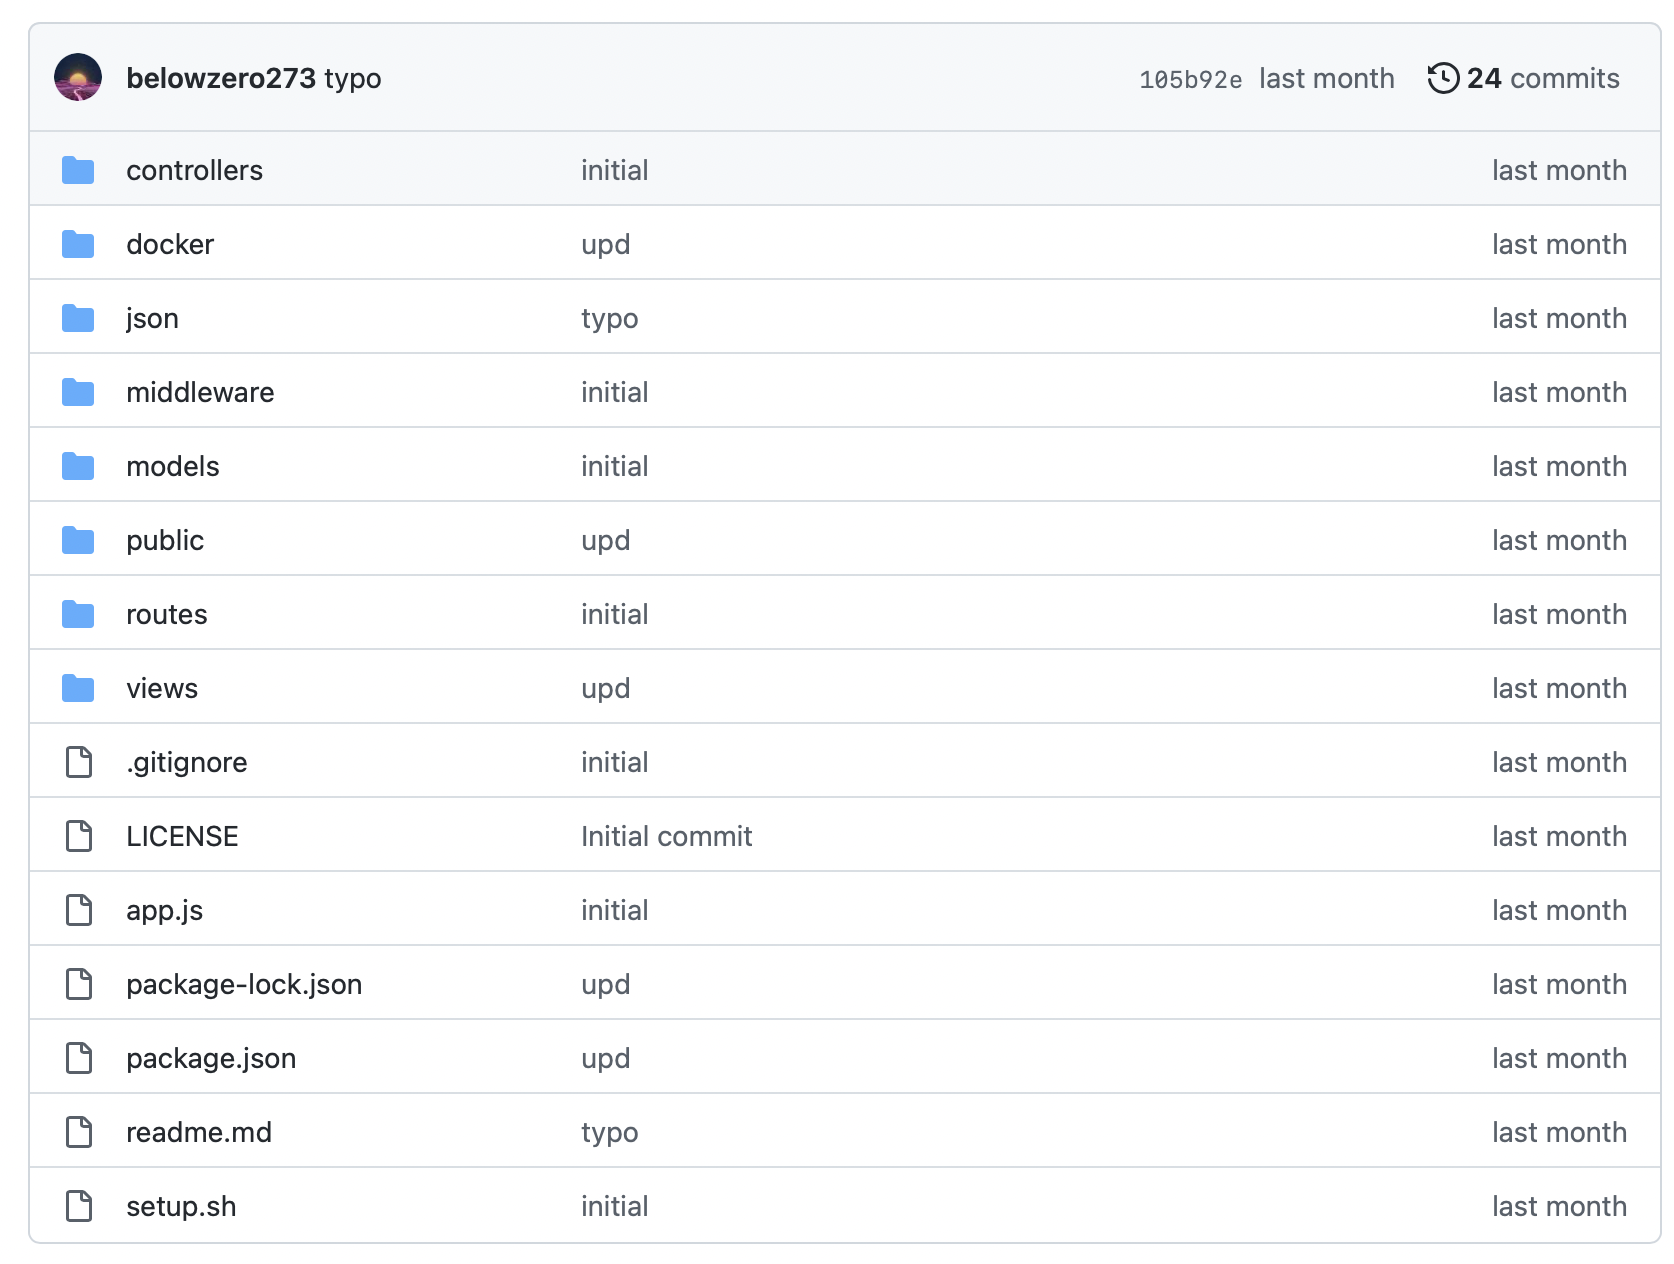
ИТ-эксперт из Петербурга открыл на GitHub страничку, где можно потренироваться в поиске уязвимостей. Эксперту надоели старые учебные кейсы, он придумал свои задачи. Сервис будет дополняться.

Платформа, где можно обучать ИБ-специалистов, называется PDMWA.

Сервис собрал один из специалистов компании “Газинформсервис” Сергей Полунин. Эксперт работает в учебном центре ГИС и проводит там занятия по безопасности прикладных систем.

“Мы долгое время разбирали типовые уязвимости на таких сервисах, как DVWA и OWASP Mutillidae II, — рассказывает Полунин Anti-Malware.ru. — С одной стороны, это проверенные рабочие инструменты, но с другой – эти лабораторные работы уже многократно разобраны, и решения находятся в открытом доступе”.

Эксперт решил разработать свой набор заданий в виде единого веб-приложения. Сервис будет полезен тем, кто отвечает в компании за безопасность веб-сайтов, веб-порталов и подобных ресурсов.


По ссылке представлены 10 самых частых уязвимостей.

Полунин обещает добавлять новые задания со спецификой финансовых учреждений и логистических компаний.

Добавим, Сергей Полунин возглавляет группу расследования инцидентов Газинформсервиса, их ИБ-команда была участником Blue Team на прошедшем Standoff 10. На Anti-Malware.ru скоро выйдет интервью с экспертом. Следить за анонсами удобно, подписавшись на наш Telegram-канал.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru