



Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

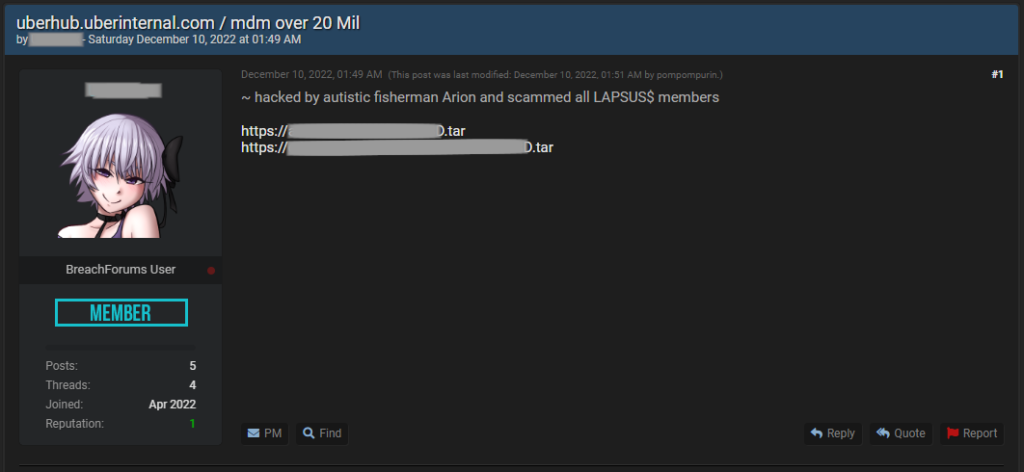
В минувший уикенд на одном из хакерских форумов появилось сообщение о новой утечке в Uber. В подтверждение своих слов автор выложил дамп на 20 млн записей — якобы внутренние данные пострадавшей компании.

В комментарии для RestorePrivacy представитель Uber признал факт утечки, подчеркнув, что она никак не связана с сентябрьским инцидентом. Как оказалось, сливу предшествовал взлом клиентской базы ИТ-провайдера Teqtivity, услугами которого пользуется перевозчик.

Просмотр выложенного архива выявил таблицы с данными ИТ-активов, а также ПДн и пользовательские данные порядка 77 тыс. сотрудников Uber. Тот же автор опубликовал еще один tar-файл — в нем оказались какие-то исходные коды, информация об API и некоем веб-приложении.

В SecurityWeek тоже изучили содержимое слитого tar-файла весом 600 Мбайт и выяснили, что он содержит исходники, информацию по управлению задачами, ключи шифрования, а также более десятка документов с email-адресами.

Таблица, именуемая report, представляет собой список имен и имейлы более 16 тыс. служащих Uber, в таблице users представлены имена, email и ID сотрудника более 5000 тыс. человек. Еще один архивный файл, поменьше, содержит данные тестирования, ассоциируемые с сервисом доставки Uber Eats.


Компания Teqtivity опубликовала заявление, подтвердив взлом своих систем. Как оказалось, неизвестные хакеры получили доступ к ее бэкапу в облаке Amazon. На сервере хранились копии исходников и файлы с клиентскими данными.

Скомпрометированная информация включает сведения об устройствах (серийный номер, марка, модель, технические характеристики), а также ФИО, рабочий адрес электронной почты и место работы пользователей. Жертва взлома уже сообщила об инциденте в правоохранительные органы и проводит расследование.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru