



CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

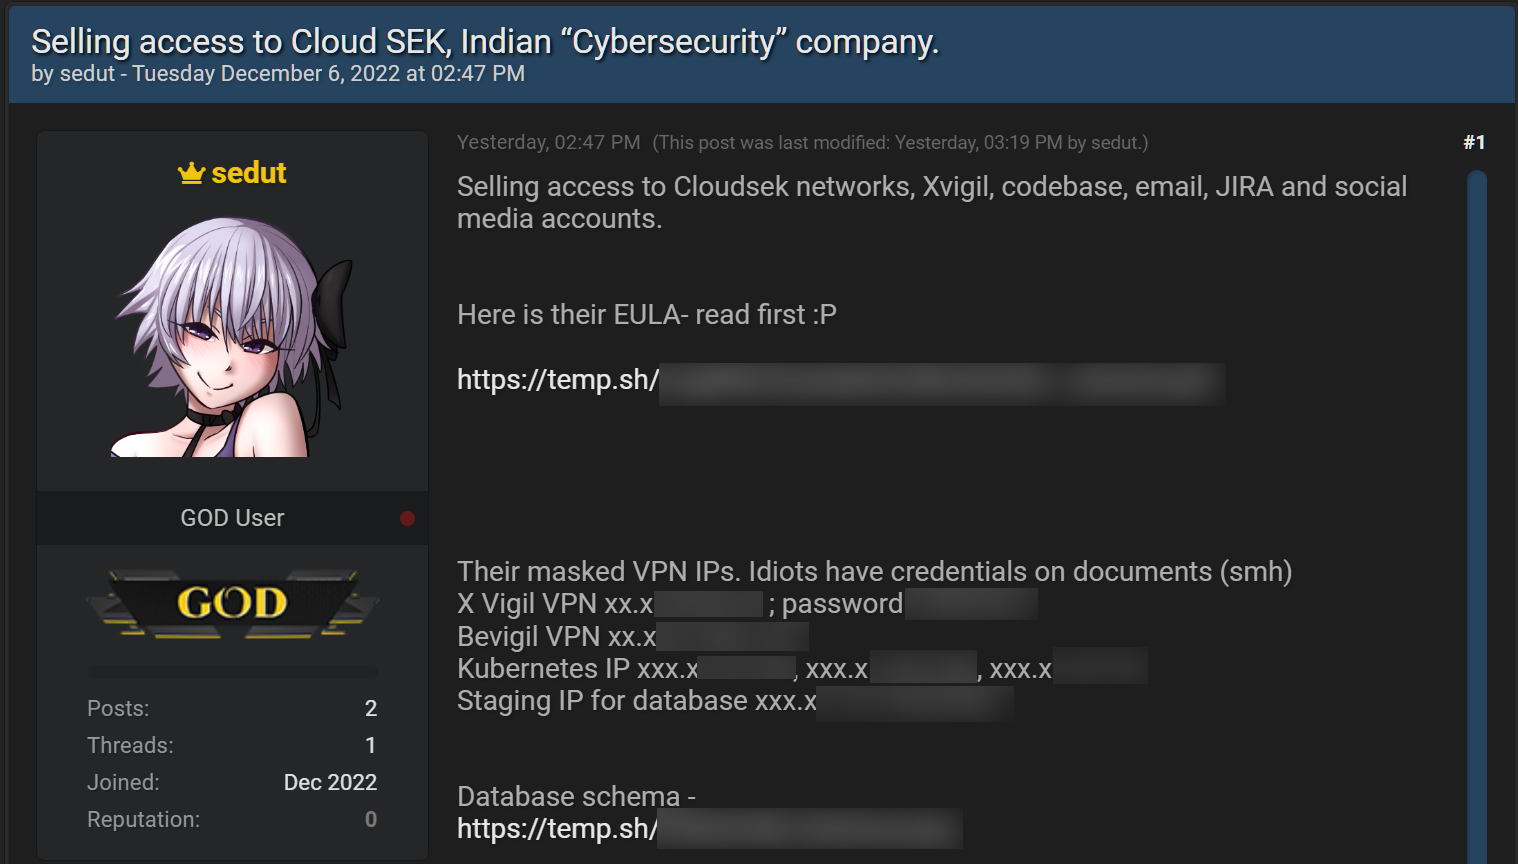
На хакерских форумах появилось объявление о продаже доступа к сетям, инструментам и аккаунтам CloudSEK. Индийская ИБ-компания подтвердила факт утечки и подозревает, что к атаке причастен коллега — злостный нарушитель общепринятых правил и норм конкуренции.

Расследование показало, что продавец, некто sedut, имеет нулевую репутацию в даркнете и создал аккаунт специально для продвижения своего лота. На счету sedut лишь два рекламных поста, посвященных инциденту в CloudSEK, — от 5 и 6 декабря.


Как оказалось, в конце прошлого месяца рабочий лэптоп одного из сотрудников CloudSEK пришлось отдать в сервис из-за возникших проблем. Из ремонта он вернулся с перезалитой Windows и инфостилером Vidar в придачу. Вредонос украл все найденные пароли и куки, данные были выставлены на торги в даркнете и в тот же день куплены для проведения целевой атаки. 

В итоге злоумышленнику удалось взломать Jira-аккаунт владельца зараженного лэптопа и получить доступ к задачам Jira и страницам Confluence с внутренними документами и учебными видео и скриншотами. До базы данных Elastic и исходных кодов продуктов CloudSEK автору атаки, вопреки уверениям, добраться не удалось.

Скомпрометирован Twitter-аккаунт CloudsekXvigil (не основной). Пользовательские данные в целом не пострадали, слиты лишь имена и заказы трех клиентов, оповещенных через Twitter. Репортер BleepingComputer попытался выяснить, кого именно CloudSEK подозревает в проведении целевой атаки, однако в ИБ-компании отказались назвать имя, но пообещали и далее обновлять свою блог-запись по мере выявления подробностей.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru