



CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

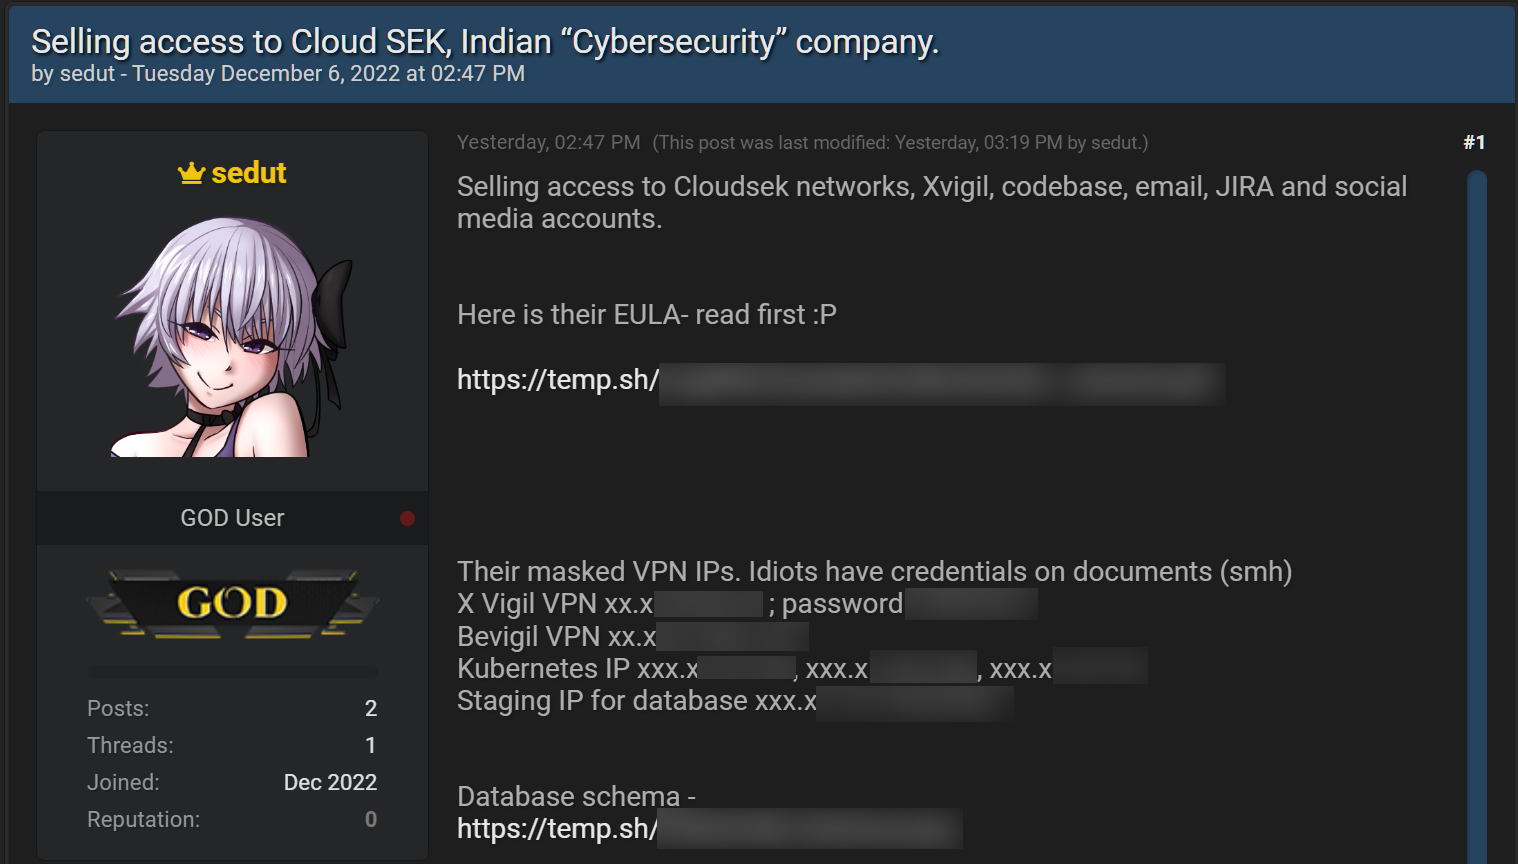
На хакерских форумах появилось объявление о продаже доступа к сетям, инструментам и аккаунтам CloudSEK. Индийская ИБ-компания подтвердила факт утечки и подозревает, что к атаке причастен коллега — злостный нарушитель общепринятых правил и норм конкуренции.

Расследование показало, что продавец, некто sedut, имеет нулевую репутацию в даркнете и создал аккаунт специально для продвижения своего лота. На счету sedut лишь два рекламных поста, посвященных инциденту в CloudSEK, — от 5 и 6 декабря.


Как оказалось, в конце прошлого месяца рабочий лэптоп одного из сотрудников CloudSEK пришлось отдать в сервис из-за возникших проблем. Из ремонта он вернулся с перезалитой Windows и инфостилером Vidar в придачу. Вредонос украл все найденные пароли и куки, данные были выставлены на торги в даркнете и в тот же день куплены для проведения целевой атаки. 

В итоге злоумышленнику удалось взломать Jira-аккаунт владельца зараженного лэптопа и получить доступ к задачам Jira и страницам Confluence с внутренними документами и учебными видео и скриншотами. До базы данных Elastic и исходных кодов продуктов CloudSEK автору атаки, вопреки уверениям, добраться не удалось.

Скомпрометирован Twitter-аккаунт CloudsekXvigil (не основной). Пользовательские данные в целом не пострадали, слиты лишь имена и заказы трех клиентов, оповещенных через Twitter. Репортер BleepingComputer попытался выяснить, кого именно CloudSEK подозревает в проведении целевой атаки, однако в ИБ-компании отказались назвать имя, но пообещали и далее обновлять свою блог-запись по мере выявления подробностей.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru