



Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Offensive Security выпустила новую версию любимого дистрибутива пентестеров — Kali Linux 2022.4. Этот четвёртый и последний релиз 2022 года отметился новыми образами Azure и QEMU, шестью дополнительными инструментами и усовершенствованным рабочим столом.

Команда разработчиков Kali Linux выделяет следующие нововведения:

  • Дистрибутив снова доступен на Microsoft Azure;
  • Шесть новых инструментов;
  • Релиз Kali NetHunter Pro;
  • Обновления рабочего стола Gnome и KDE Plasma;
  • Усовершенствованная поддержка ARM.

Offensive Security решила приурочить выход Kali Linux 2022.4 к конференциям Black Hat, BSides LV и DefCon в качестве «приятного сюрприза, которым смогут насладиться все желающие». Дистрибутив теперь использует версию ядра Linux 5.18.5.

Как уже отмечалось выше, Kali Linux теперь доступен в Azure Marketplace, что позволяет пентестерам развернуть образ и провести тестирование на проникновение прямо из облака. Кроме того, дистрибутив отныне предлагается в виде образа для QEMU.

Среди шести новых инструментов есть тулза для повышения прав в Windows и драйвер для Hak5 WiFi Coconut. Полный список выглядит так:

  • bloodhound.py — основанный на Python ingestor для BloodHound;
  • certipy — инструмент для перечисления и эксплуатации Active Directory Certificate Services;
  • hak5-wifi-coconut — драйвер пользовательского уровня для USB Wi-Fi NIC и Hak5 Wi-Fi Coconut;
  • ldapdomaindump — дампер информации Active Directory с помощью LDAP;
  • peass-ng — инструмент для повышения прав в Windows, Linux / Unix* и macOS;
  • rizin-cutter — платформа для обратного инжиниринга, работающая на rizin.

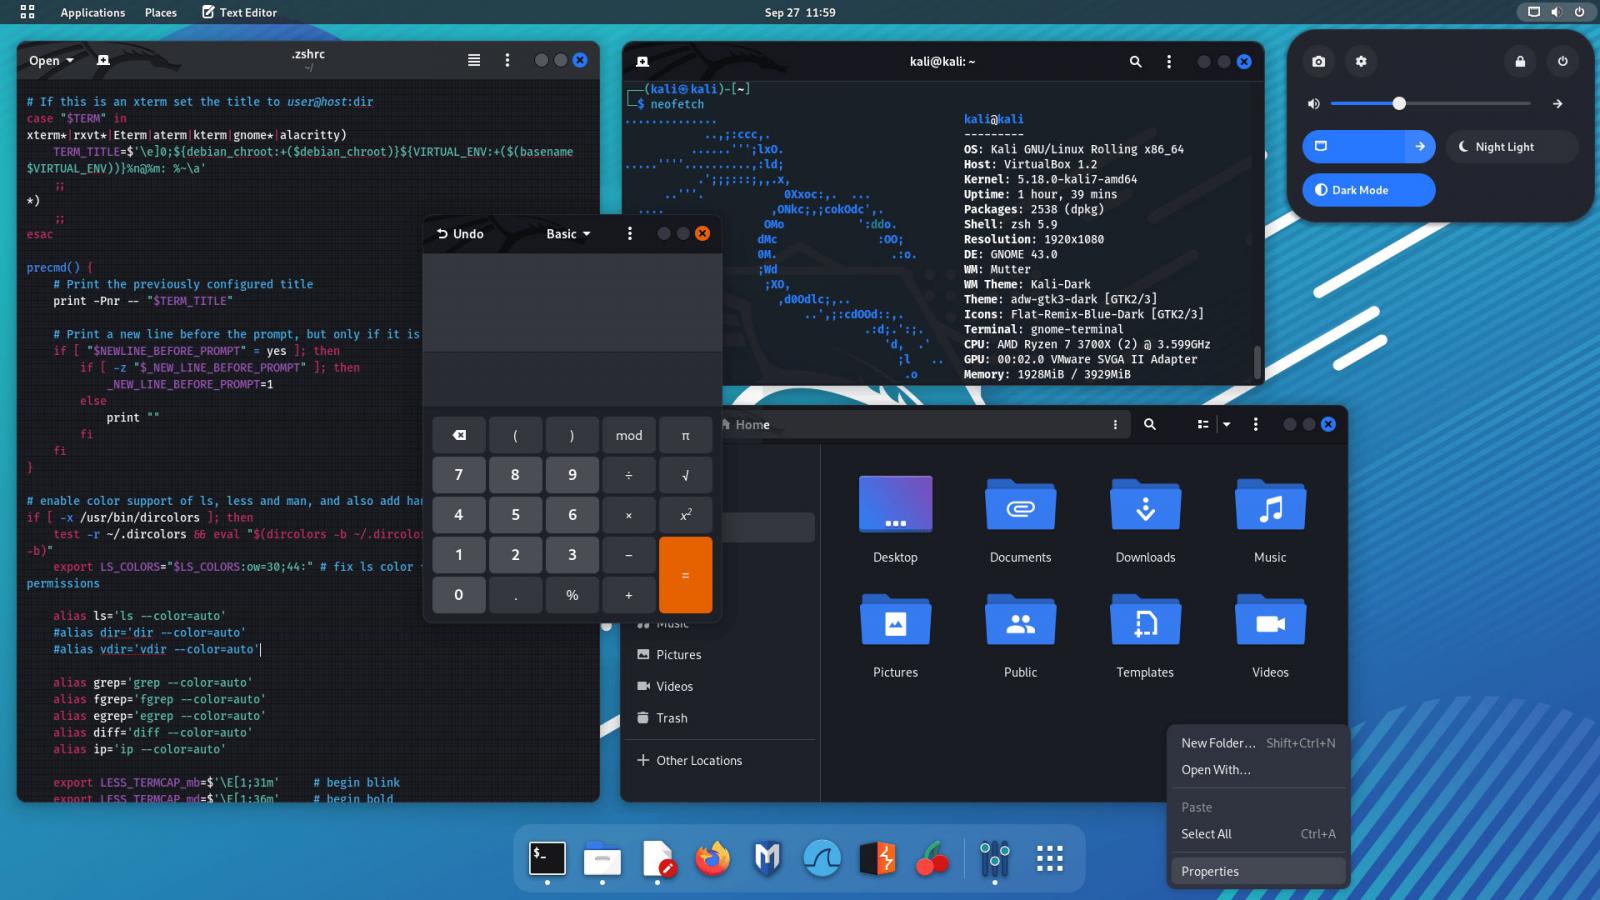
В рабочем столе тоже появились обновления, например GNOME 43 с новой темой GTK3:

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru