



Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Белый хакер заработал $50 000, взломав флагманский аппарат Samsung Galaxy S22. В Торонто проходит конкурс Pwn2Own. Уязвимости нулевого дня быстро нашли и в принтерах от Canon и HP. Больше всего денег — до $200 000 — дадут за взлом Google Pixel 6 и Apple iPhone 13.

Об “успехах” флагманского смартфона компании Samsung пишет BleepingComputer.

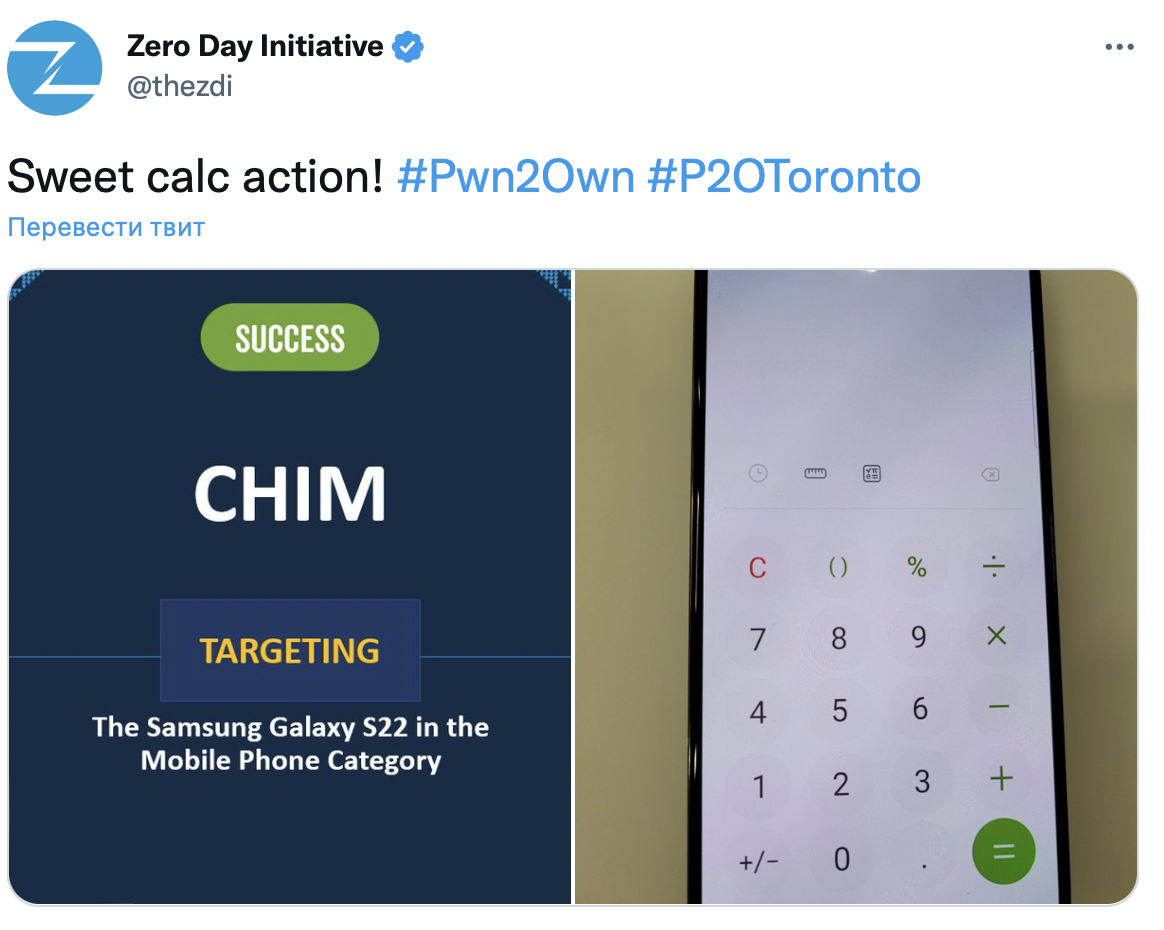
Сначала об использовании 0-day для Samsung Galaxy S22 отчиталась команда STAR Labs. С третьей попытки была выполнена атака с неправильной проверкой ввода. “Звезды” заработали $50 000, а также баллы Pwn2Own. Следующим с задачей справился участник по имени Чим. Как второй финалист, он получил половину заявленной суммы — $25 000.


В первый же день хакеры удачно использовали баги в принтерах и роутерах от Canon, Mikrotik, NETGEAR, TP-Link, Lexmark, Synology и HP.

На Pwn2Own исследователи безопасности “ломают” мобильные телефоны, принтеры, маршрутизаторы, сетевые хранилища, умные колонки и другие устройства. Всего 66 целей, все гаджеты обновлены и имеют заводские установки.

Самая большая награда в категории мобильные телефоны назначена за взлом смартфонов Google Pixel 6 и Apple iPhone 13. Можно заработать до $200 000.

В этом году Pwn2Own Toronto будет идти четыре дня. Сроки продлили из-за большего ажиотажа — на конкурс заявились 26 команд и участников.

Добавим, летом аспирант Северо-Западного университета в Чикаго опубликовал видеоролик, демонстрирующий взлом Google Pixel 6 с помощью выявленной уязвимости нулевого дня в Android. Брешь позволяла захватить контроль над системой и изменить настройки штатных средств безопасности.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru