



Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Белый хакер заработал $50 000, взломав флагманский аппарат Samsung Galaxy S22. В Торонто проходит конкурс Pwn2Own. Уязвимости нулевого дня быстро нашли и в принтерах от Canon и HP. Больше всего денег — до $200 000 — дадут за взлом Google Pixel 6 и Apple iPhone 13.

Об “успехах” флагманского смартфона компании Samsung пишет BleepingComputer.

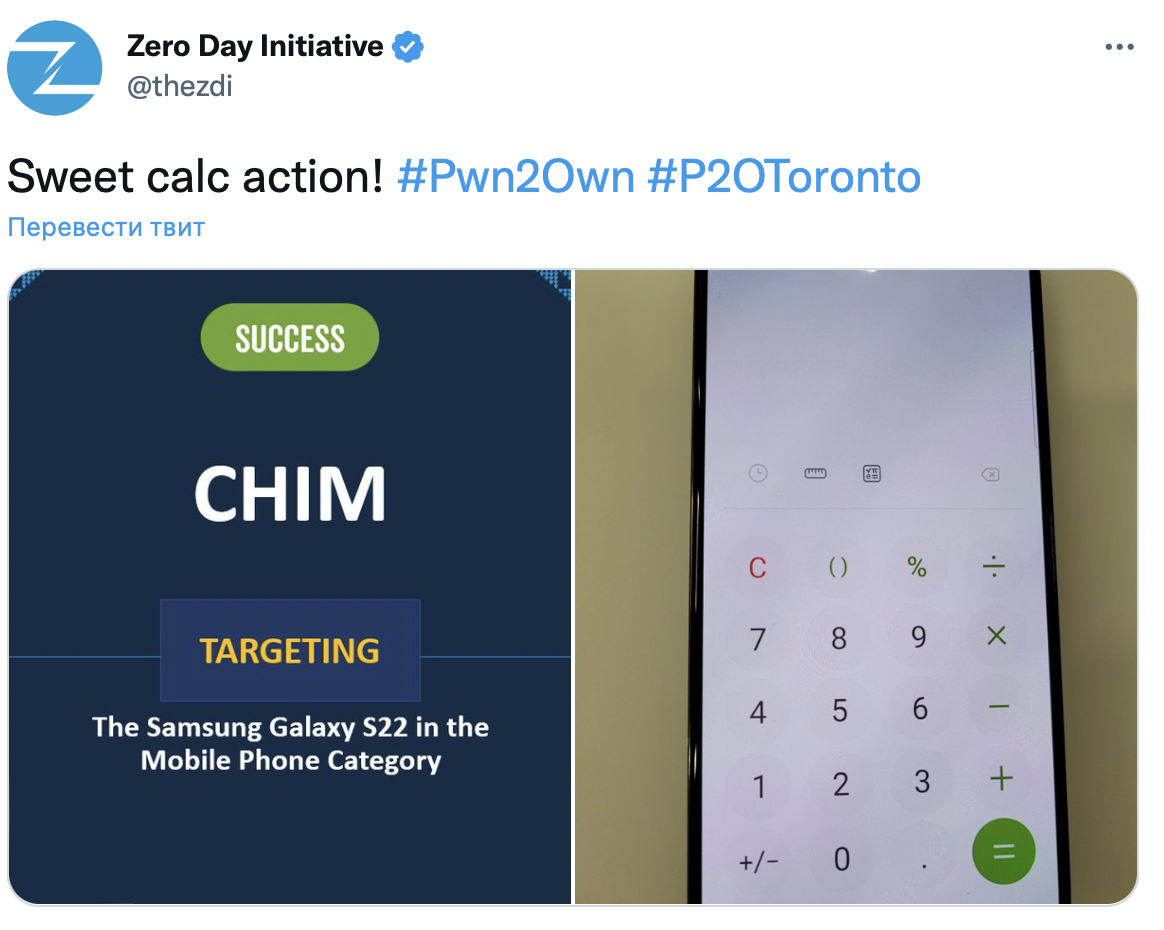
Сначала об использовании 0-day для Samsung Galaxy S22 отчиталась команда STAR Labs. С третьей попытки была выполнена атака с неправильной проверкой ввода. “Звезды” заработали $50 000, а также баллы Pwn2Own. Следующим с задачей справился участник по имени Чим. Как второй финалист, он получил половину заявленной суммы — $25 000.


В первый же день хакеры удачно использовали баги в принтерах и роутерах от Canon, Mikrotik, NETGEAR, TP-Link, Lexmark, Synology и HP.

На Pwn2Own исследователи безопасности “ломают” мобильные телефоны, принтеры, маршрутизаторы, сетевые хранилища, умные колонки и другие устройства. Всего 66 целей, все гаджеты обновлены и имеют заводские установки.

Самая большая награда в категории мобильные телефоны назначена за взлом смартфонов Google Pixel 6 и Apple iPhone 13. Можно заработать до $200 000.

В этом году Pwn2Own Toronto будет идти четыре дня. Сроки продлили из-за большего ажиотажа — на конкурс заявились 26 команд и участников.

Добавим, летом аспирант Северо-Западного университета в Чикаго опубликовал видеоролик, демонстрирующий взлом Google Pixel 6 с помощью выявленной уязвимости нулевого дня в Android. Брешь позволяла захватить контроль над системой и изменить настройки штатных средств безопасности.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru