


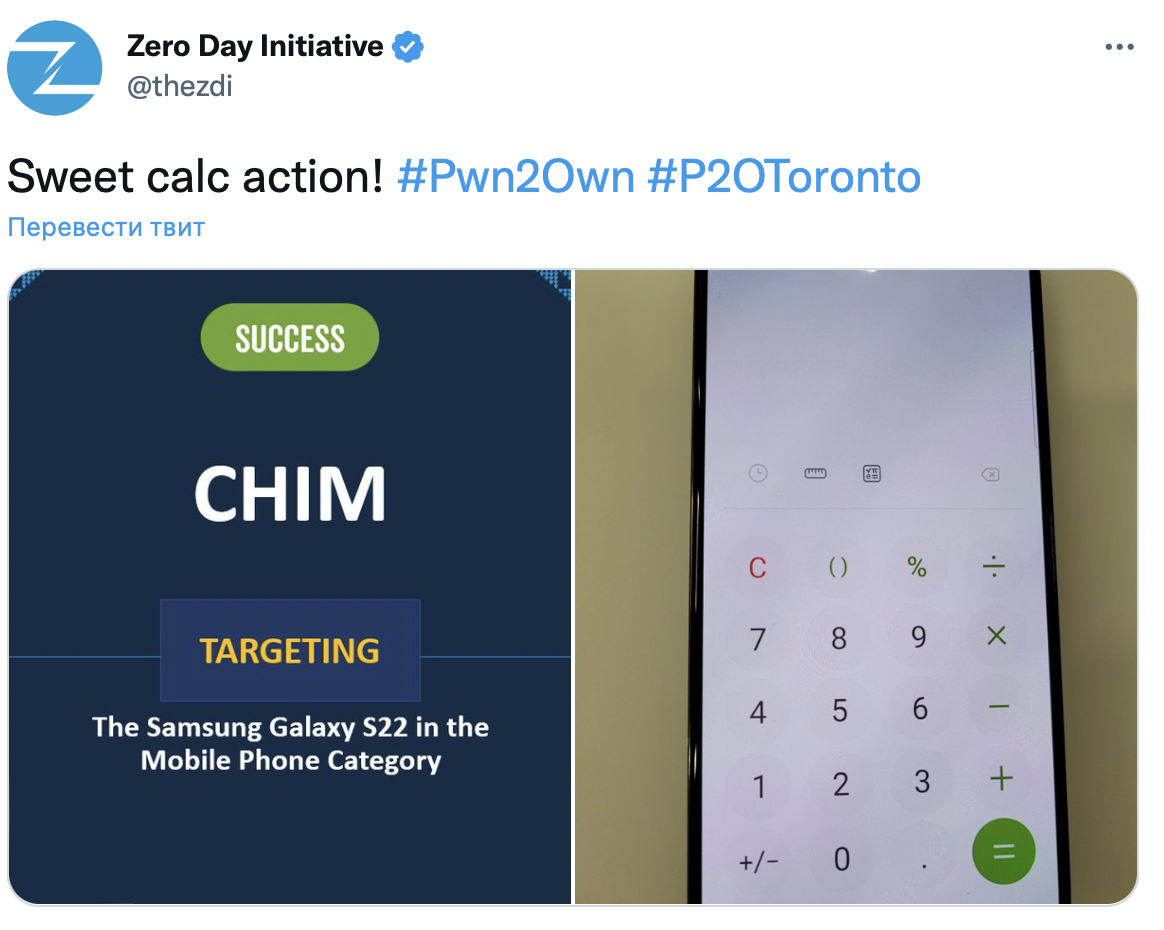

Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Белый хакер заработал $50 000, взломав флагманский аппарат Samsung Galaxy S22. В Торонто проходит конкурс Pwn2Own. Уязвимости нулевого дня быстро нашли и в принтерах от Canon и HP. Больше всего денег — до $200 000 — дадут за взлом Google Pixel 6 и Apple iPhone 13.

Об “успехах” флагманского смартфона компании Samsung пишет BleepingComputer.

Сначала об использовании 0-day для Samsung Galaxy S22 отчиталась команда STAR Labs. С третьей попытки была выполнена атака с неправильной проверкой ввода. “Звезды” заработали $50 000, а также баллы Pwn2Own. Следующим с задачей справился участник по имени Чим. Как второй финалист, он получил половину заявленной суммы — $25 000.


В первый же день хакеры удачно использовали баги в принтерах и роутерах от Canon, Mikrotik, NETGEAR, TP-Link, Lexmark, Synology и HP.

На Pwn2Own исследователи безопасности “ломают” мобильные телефоны, принтеры, маршрутизаторы, сетевые хранилища, умные колонки и другие устройства. Всего 66 целей, все гаджеты обновлены и имеют заводские установки.

Самая большая награда в категории мобильные телефоны назначена за взлом смартфонов Google Pixel 6 и Apple iPhone 13. Можно заработать до $200 000.

В этом году Pwn2Own Toronto будет идти четыре дня. Сроки продлили из-за большего ажиотажа — на конкурс заявились 26 команд и участников.

Добавим, летом аспирант Северо-Западного университета в Чикаго опубликовал видеоролик, демонстрирующий взлом Google Pixel 6 с помощью выявленной уязвимости нулевого дня в Android. Брешь позволяла захватить контроль над системой и изменить настройки штатных средств безопасности.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru