



Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Специалисты Fortinet обнаружили новый ботнет, состоящий из сетевых и IoT-устройств. Лежащий в его основе Go-зловред, которому было присвоено имя Zerobot, обладает способностью самораспространения и с этой целью использует два десятка эксплойтов.

Злоумышленники активно распространяют Zerobot с середины прошлого месяца. Атаки нацелены в основном на Linux-устройства — роутеры, IP-камеры, файрволы.

Для внедрения зловреда используются несколько уязвимостей, дальнейшее распространение обеспечивает специальный скрипт, загружаемый с C2-сервера с учетом аппаратуры жертвы (модуль сохраняется с именем файла zero — например, zero.arm64). Из поддерживаемых архитектур CPU выявлены i386, amd64, arm, arm64, mips, mips64, mips64le, mipsle, ppc64, ppc64le, riscv64 и s390x.

Эксперты также идентифицировали две версии Zerobot. Одна, с базовыми функциями, раздавалась до 24 ноября, другая — обновленный вариант, с модулем selfRepo для самораспространения на другие устройства через атаки с использованием различных протоколов (TCP, UDP, TLS, HTTP, ICMP) или уязвимостей.

При запуске Zerobot вначале проверяет доступность IP 1.1.1.1, публичного DNS-сервиса Cloudflare. Затем он прописывается в системе с учетом типа используемой ОС. На Windows-устройствах копия сохраняется в папке автозагрузки с именем файла FireWall.exe. В Linux могут быть варианты — каталог %HOME%, /etc/init/ или /lib/systemd/system/.

После этого выполняется настройка AntiKill, чтобы жертва не могла прибить процесс зловреда. Для перехвата пользовательских сигналов этот модуль использует функцию signal.Notify.

По окончании инициализации Zerobot подключается к C2-серверу, используя протокол WebSocket, и отправляет информацию о зараженной системе, а затем ждет ответных команд. Среди последних примечательна enable_scan, запускающая поиск открытых портов для дальнейшего распространения вредоноса через эксплойт или взлом SSH/Telnet.

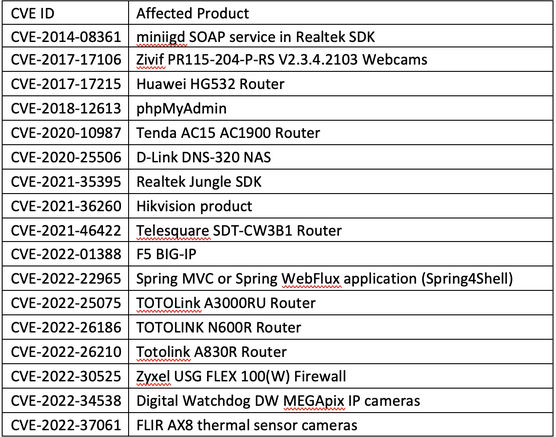
На настоящий момент в арсенале бота числится 21 эксплойт. Семнадцать из них заточены под известные уязвимости в популярных продуктах — роутерах TOTOLINK, файрволах Zyxel, IP-камерах Hikvision, фреймворке Spring (Spring4Shell) и т. п. 


Два эксплойта, именуемых ZERO_xxxxx (с числовым ID), взяты с сайта 0day.today, публикующего такие инструменты в «образовательных» целях.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru