



Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Фейковое приложение для Android пробралось в Google Play Store, его уже успели скачать 100 тыс. пользователей. «Фишка» этого софта заключается в СМС-реле для создания аккаунтов в соцсетях и Telegram.

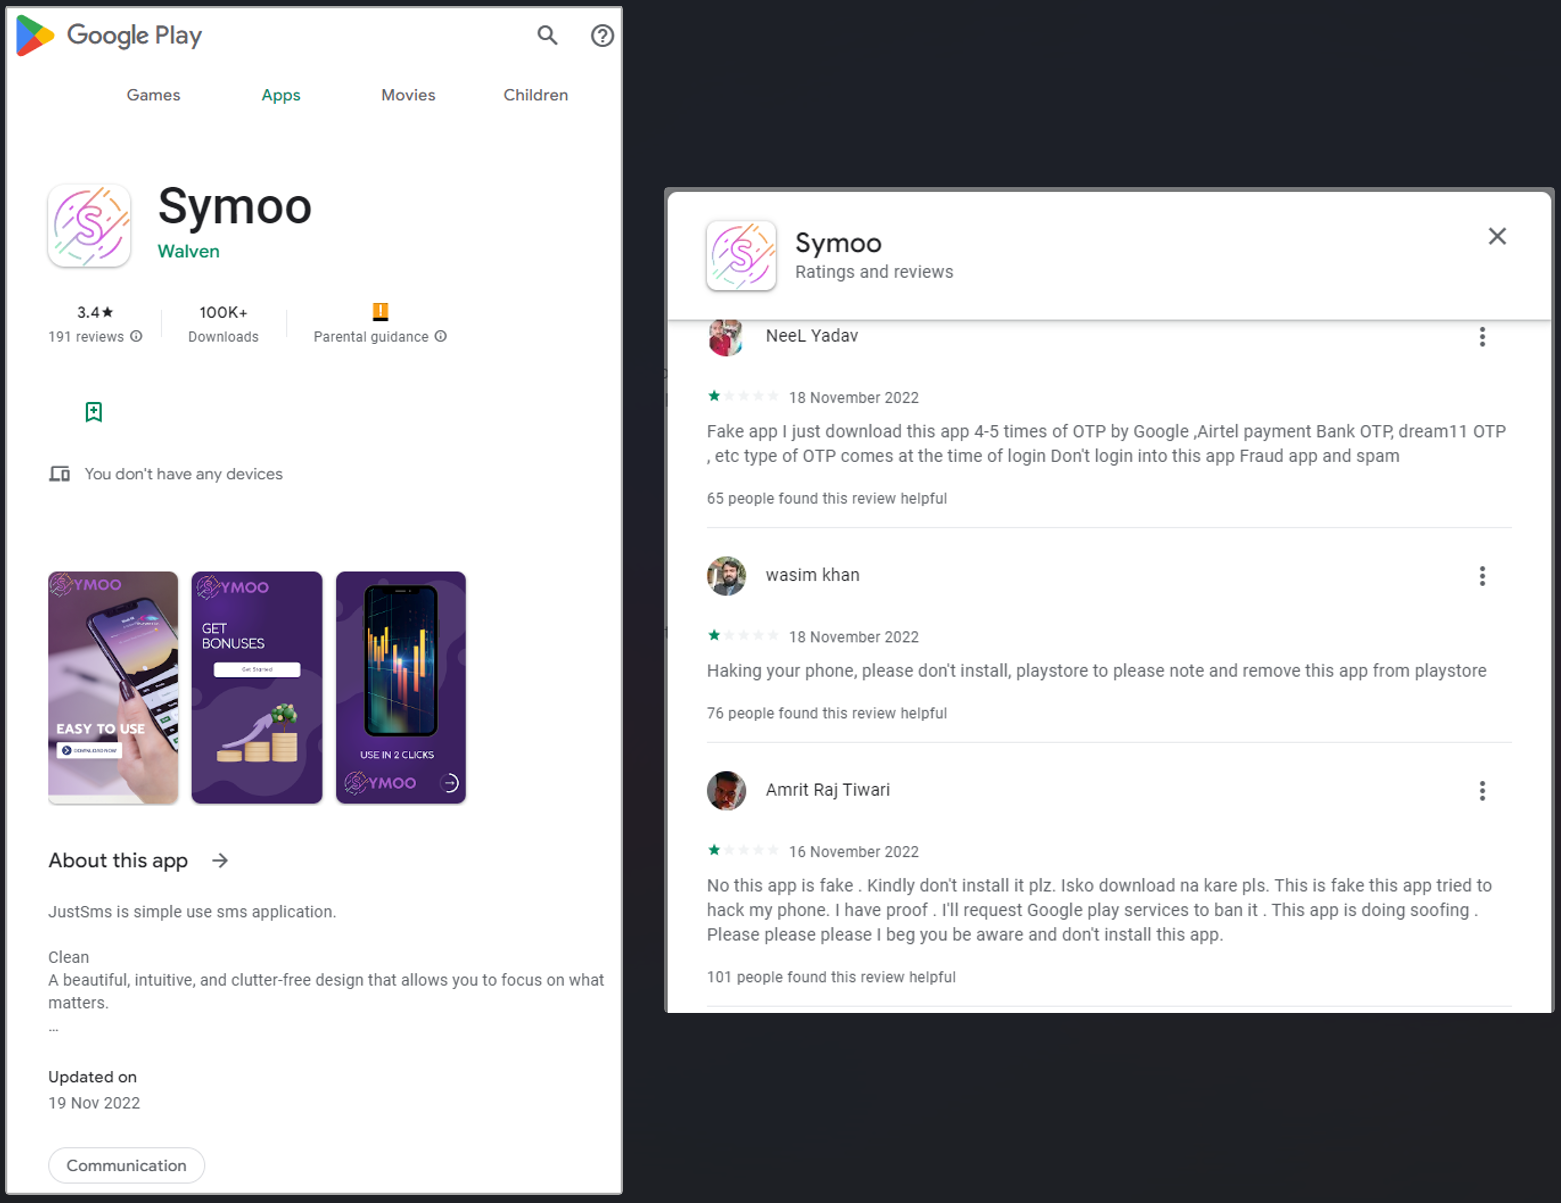
Попадая на устройства, приложение под названием Symoo сдаёт «виртуальные номера» для получение одноразового пароля для верификации пользователя при создании аккаунтов в социальных сетях и мессенджерах.

Если обратить внимание на отзывы, можно увидеть много недовольных владельцев мобильных устройств на Android. Все они пишут приблизительно одно и то же: софт генерирует много одноразовых паролей (one-time passwords, OTP) при инсталляции.


На Symoo обратил внимание Максиме Инграо, специалист компании Evina. Исследователь сообщил о своей находке Google, но пока так и не получил ответ от команды, отвечающей за Android. Приложение, кстати, до сих пор доступно в Google Play Store.

После установки Symoo запрашивает доступ к отправке и получению СМС-сообщений, что в целом нормально, учитывая, что программа позиционирует себя как софт для СМС. Дополнительно Symoo просит указать номер телефона.

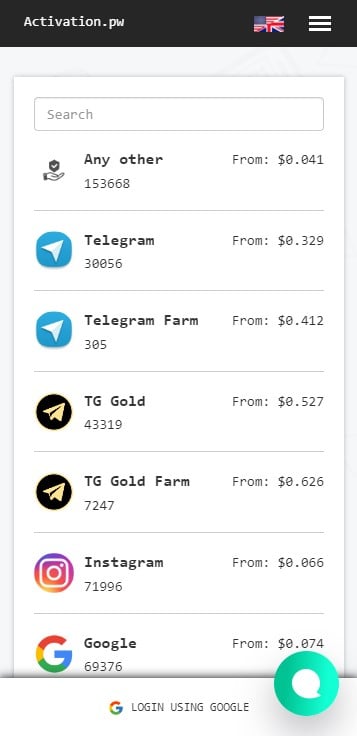
На деле приложение предоставляет сервис для регистрации аккаунтов с помощью подставных телефонных номеров. Любой желающий может верифицировать аккаунт менее чем за 50 центов.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru