


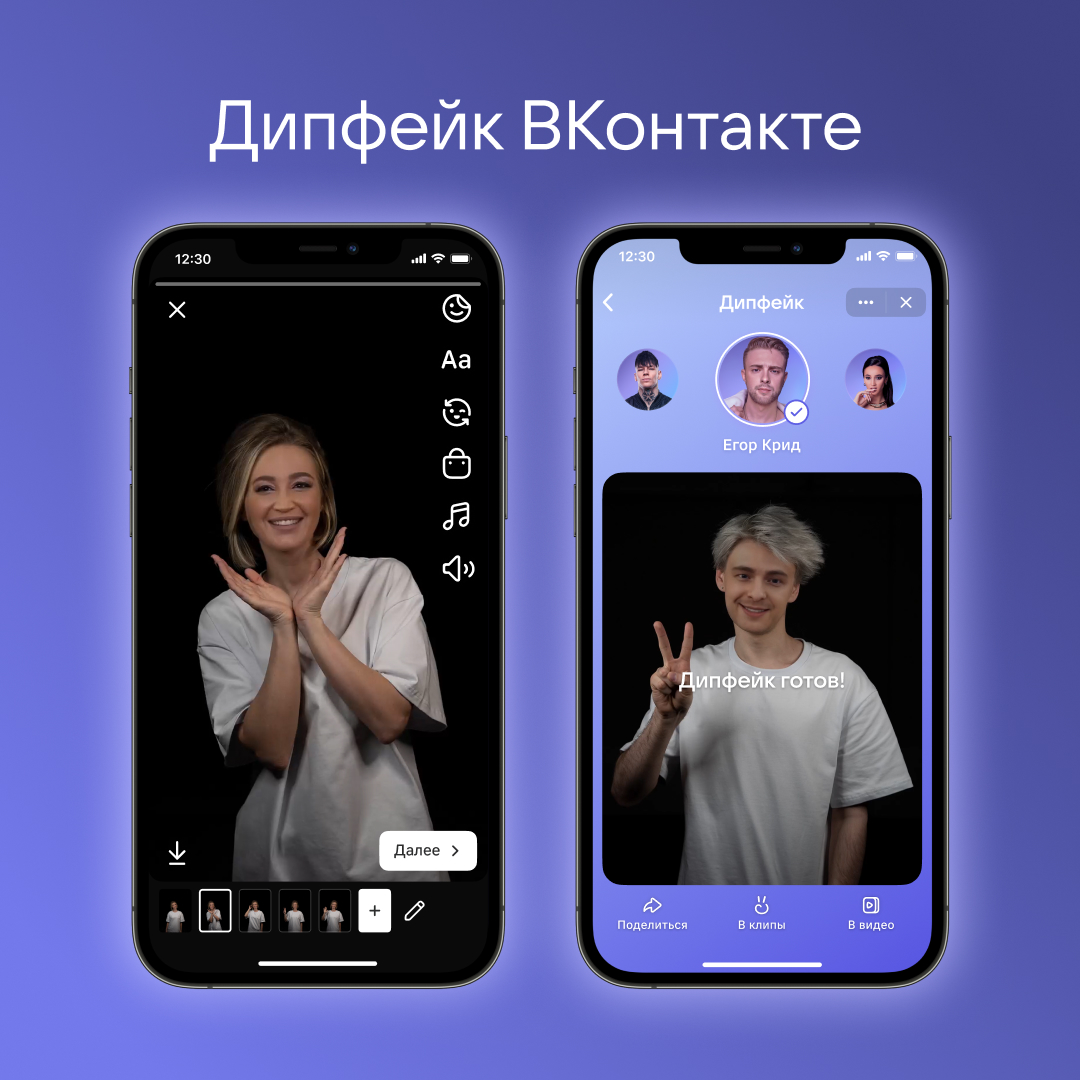

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

"ВКонтакте" представила функцию “Дипфейк”. Это собственная разработка компании. Технология позволяет “примерить” на себя лицо знаменитости. Ролики помечают вотермаркой, все видео проходят автоматическую проверку.

Технический директор компании Александр Тоболь презентовал разработку на ИТ-конференции HighLoad++, рассказали в пресс-службе.

По словам топ-менеджера, дипфейк от "ВКонтакте" качественнее и быстрее остальных.

Большинство подобных решений работает по принципу независимой обработки каждого кадра, поэтому даже минимальные изменения в положении и освещении лица на видео часто приводят к дрожанию и бликам.

“Мы же с командой решили обрабатывать видео как последовательность кадров с помощью рекуррентной нейронной сети — это позволило не только устранить артефакты, присущие решениям с покадровой обработкой, но и использовать возможности нейронной сети более оптимальным образом, кратно ускорив генерацию дипфейков”, — объясняет Тоболь.

Функция уже доступна в редакторе VK Клипов — как в отдельном приложении, так и во вкладке “Клипы” внутри мобильного приложения “ВКонтакте”. Технология также появилась и в специальном мини-приложении, оттуда дипфейки можно постить в VK Клипах и в VK Видео.


Тоболь анонсировал, что использовать лицо знаменитости скоро можно будет и в сервисе "VK Звонки".

Сгенерированные ролики помечаются специальной вотермаркой при экспорте на внешние площадки, чтобы зрители смогли отличить дипфейк-видео от роликов с реальными звёздами, обещают в пресс-службе.

Кроме того, видео проходят автоматическую проверку на соответствие правилам публикации контента во ВКонтакте, а пользователи получают дополнительные уведомления о том, что созданные при помощи технологии “Дипфейк” видео носят исключительно развлекательный характер.

Подробнее о новой технологии синтеза изображения, основанной на искусственном интеллекте, можно прочитать в материале “Технологии Deepfake как угроза информационной безопасности”.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru