



Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

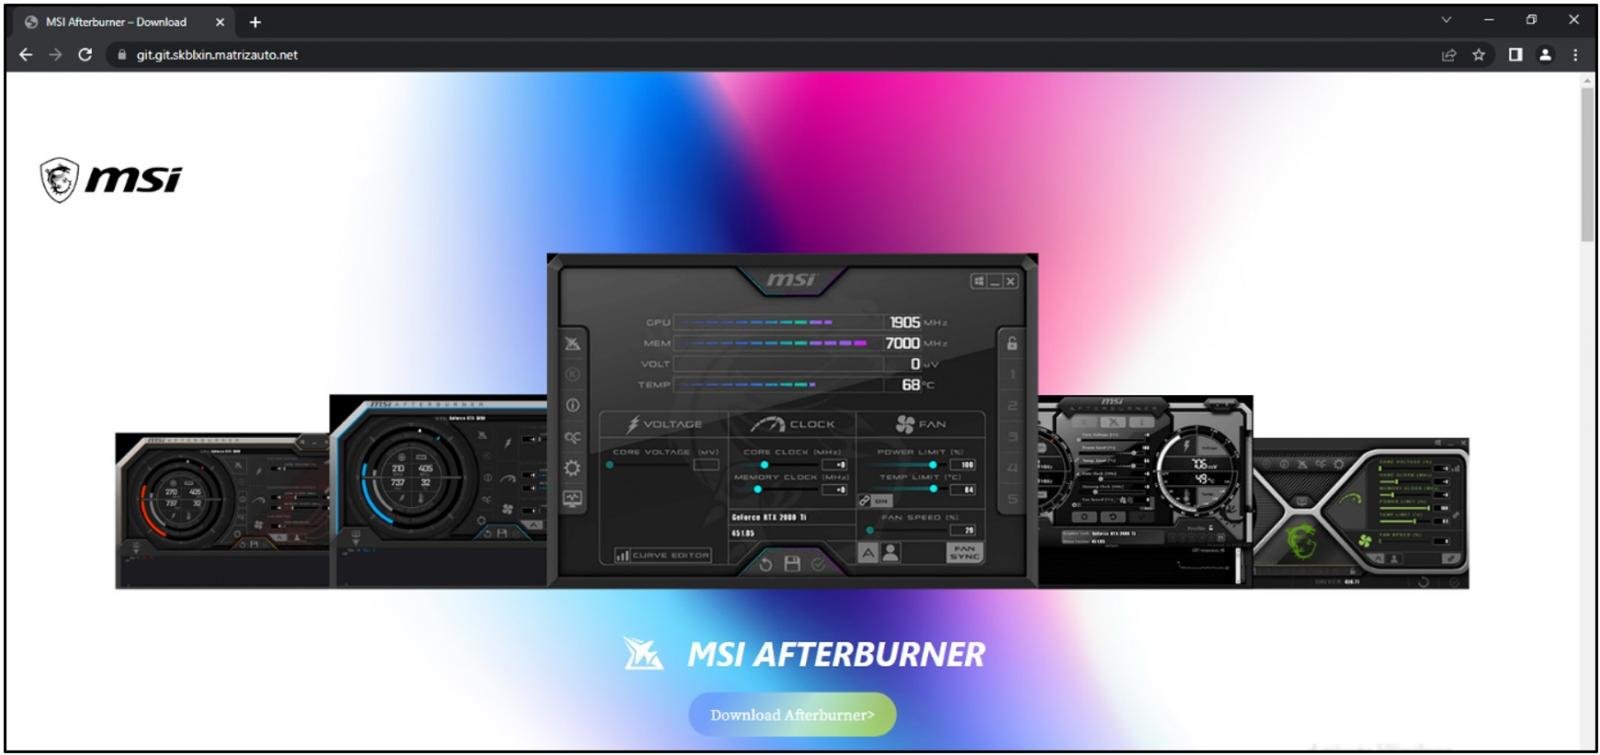
Любителям видеоигр на Windows стоит быть осторожными — киберпреступники распространяют фейковую копию MSI Afterburner, программы для разгона видеокарты. Скачав и установив её, можно получить на компьютер вредоносные майнеры и троян, крадущий данные.

Несмотря на то что утилиту Afterburner разрабатывает компания MSI, воспользоваться ей могут владельцы любых видеокарт. Другими словами, миллионы геймеров предпочитают именно эту программу для оверклокинга.

Само собой, популярность MSI Afterburner имеет обратную сторону — пользователи становятся привлекательной целью для киберпреступников из-за большого охвата. Мощность GPU в этом случае отлично подходит для добычи цифровой валюты за счёт жертвы.

В новом отчёте Cyble специалисты упоминают более 50 веб-ресурсов, выдающих себя за официальный сайт MSI Afterburner. Все эти сайты за последние три месяца распространяли майнеры Monero (XMR) и инфостилеры.


Исследователи перечисляют некоторые из таких доменов, чтобы пользователи были более внимательны:

  • msi-afterburner—download.site
  • msi-afterburner-download.site
  • msi-afterburner-download.tech
  • msi-afterburner-download.online
  • msi-afterburner-download.store
  • msi-afterburner-download.ru
  • msi-afterburner.download
  • mslafterburners.com
  • msi-afterburnerr.com

Хотя стоит отметить, что в определённых случаях домены вообще не отсылались к MSI в названии. Примеры:

  • git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net

При запуске инсталяшки фейковой копии программы (MSIAfterburnerSetup.msi) устанавливается легитимный Afterburner. Однако параллельно в систему жертвы сбрасывается знаменитая вредоносная программа — RedLine (славится кражей данных) и вредоносный майнер Monero.

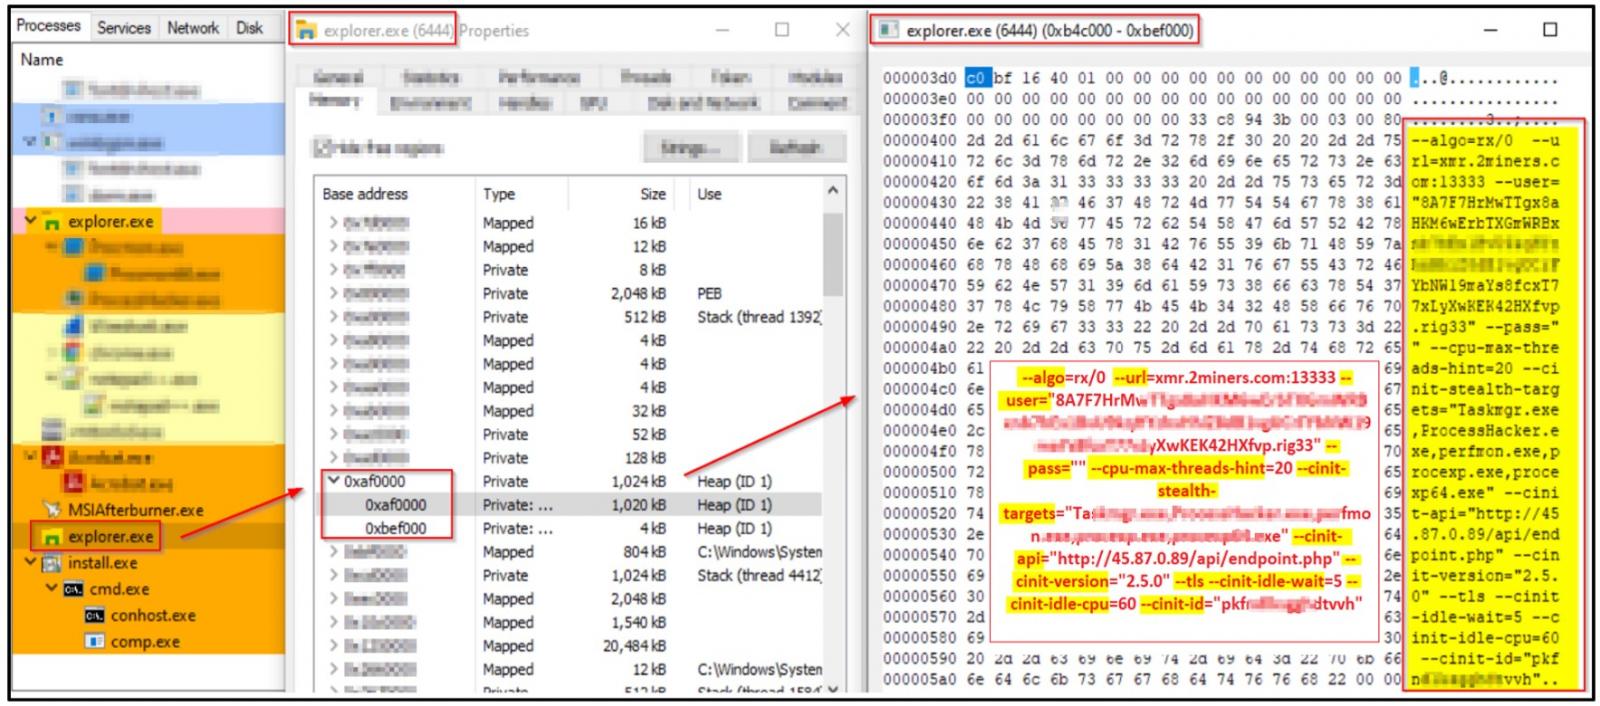
Майнер устанавливался с помощью 64-битного исполняемого файла с именем “browser_assistant.exe“ в директорию Program Files. Его задача — получить майнер из репозитория GitHub и внедрить его в процесс explorer.exe.


На VirusTotal файл MSIAfterburnerSetup.msi детектируется пока только тремя антивирусными продуктами. А файл browser_assistant.exe — всего двумя.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru