



Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Любителям видеоигр на Windows стоит быть осторожными — киберпреступники распространяют фейковую копию MSI Afterburner, программы для разгона видеокарты. Скачав и установив её, можно получить на компьютер вредоносные майнеры и троян, крадущий данные.

Несмотря на то что утилиту Afterburner разрабатывает компания MSI, воспользоваться ей могут владельцы любых видеокарт. Другими словами, миллионы геймеров предпочитают именно эту программу для оверклокинга.

Само собой, популярность MSI Afterburner имеет обратную сторону — пользователи становятся привлекательной целью для киберпреступников из-за большого охвата. Мощность GPU в этом случае отлично подходит для добычи цифровой валюты за счёт жертвы.

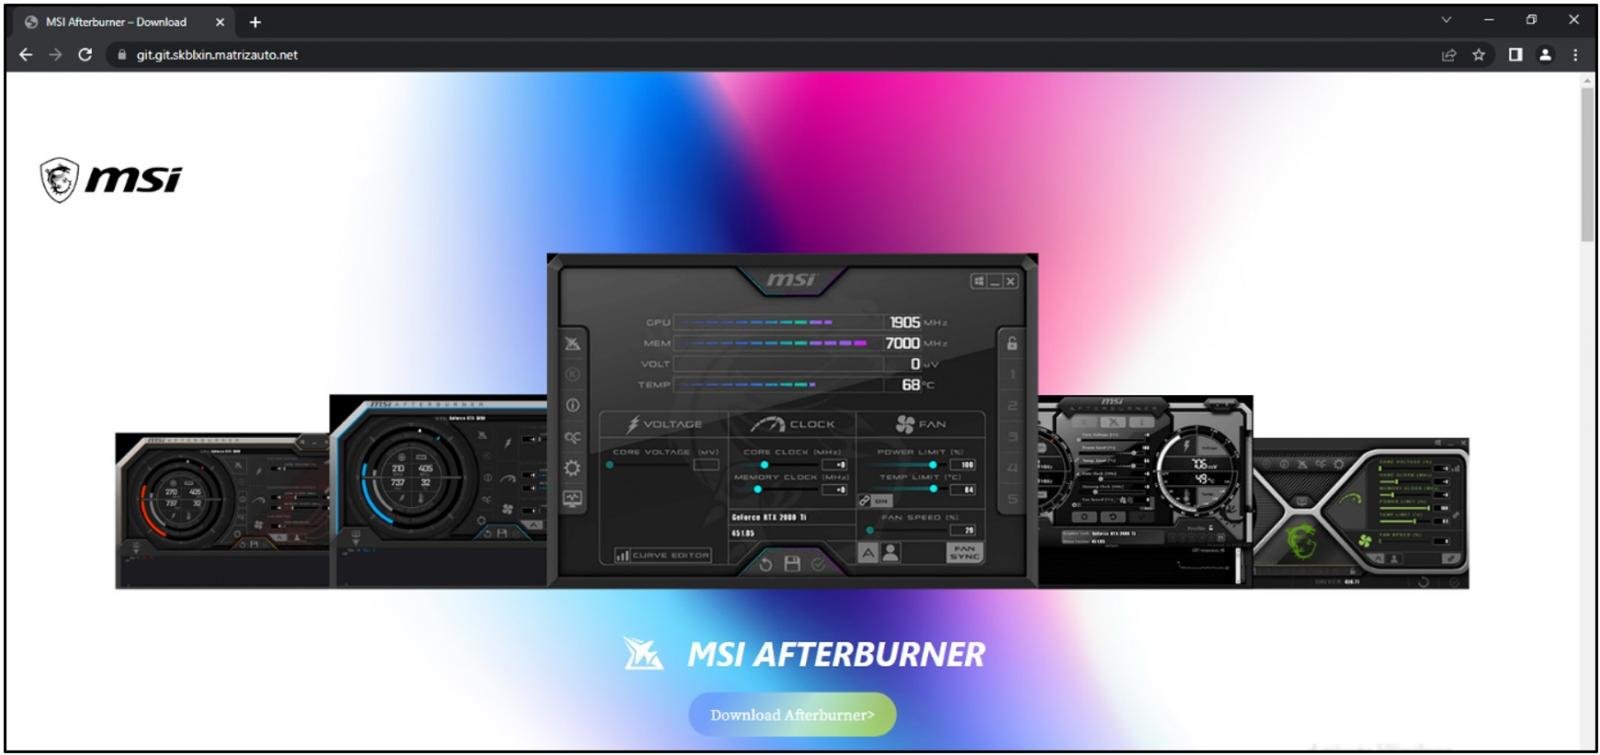
В новом отчёте Cyble специалисты упоминают более 50 веб-ресурсов, выдающих себя за официальный сайт MSI Afterburner. Все эти сайты за последние три месяца распространяли майнеры Monero (XMR) и инфостилеры.


Исследователи перечисляют некоторые из таких доменов, чтобы пользователи были более внимательны:

  • msi-afterburner—download.site
  • msi-afterburner-download.site
  • msi-afterburner-download.tech
  • msi-afterburner-download.online
  • msi-afterburner-download.store
  • msi-afterburner-download.ru
  • msi-afterburner.download
  • mslafterburners.com
  • msi-afterburnerr.com

Хотя стоит отметить, что в определённых случаях домены вообще не отсылались к MSI в названии. Примеры:

  • git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net

При запуске инсталяшки фейковой копии программы (MSIAfterburnerSetup.msi) устанавливается легитимный Afterburner. Однако параллельно в систему жертвы сбрасывается знаменитая вредоносная программа — RedLine (славится кражей данных) и вредоносный майнер Monero.

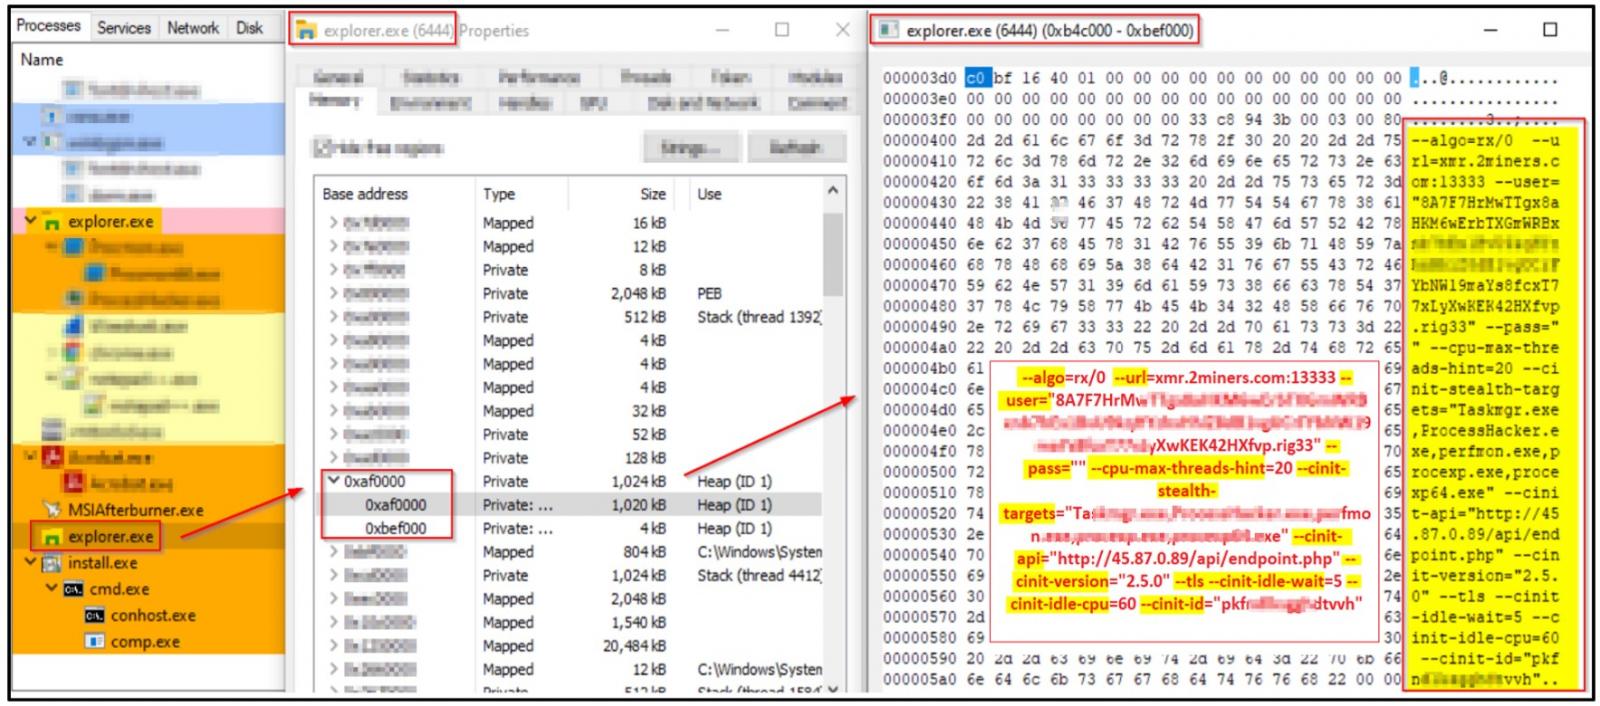
Майнер устанавливался с помощью 64-битного исполняемого файла с именем “browser_assistant.exe“ в директорию Program Files. Его задача — получить майнер из репозитория GitHub и внедрить его в процесс explorer.exe.


На VirusTotal файл MSIAfterburnerSetup.msi детектируется пока только тремя антивирусными продуктами. А файл browser_assistant.exe — всего двумя.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru