



Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Эксперты снова бьют тревогу по поводу задержки патчей для Android-устройств — это явление называется “patch gap“. На этот раз проблема коснулась связки из пяти уязвимостей в графическом ядре Mali, которое разрабатывает компания ARM.

Удивительно, но некоторые производители смартфонов до сих пор не имплементировали патчи, хотя прошло несколько месяцев после их выпуска ARM. В результате миллионы мобильных устройств от Google, Samsung, Xiaomi, Oppo открыты для эксплуатации связки из пяти брешей.

На проблему обратили внимание исследователи из Google Project Zero, обвинив во всём пресловутый patch gap, от которого так и не избавились в случае с Android-смартфонами. Для зелёного робота вполне обычной является ситуация, в которой важные обновления доставляются месяцами. Всё это время владельцам девайсов остаётся лишь надеяться, что они не станут жертвой взлома.

На время подготовки апдейтов влияет необходимость сначала протестировать все патчи на разных устройствах, прежде чем выдавать их конечным пользователям.

Упомянутые уязвимости специалисты Project Zero обнаружили в июне 2022 года. Сейчас их отслеживают под общими идентификаторами CVE-2022-33917 и CVE-2022-36449. Первая позволяет пользователю с низкими правами запустить некорректные операции обработки в графическом ядре и получить доступ к свободным секциям памяти.

Под идентификатором CVE-2022-36449 эксперты собрали проблемы, приводящие к записи за пределами границ буфера и доступу к освобождённой памяти. Сам проект Project Zero разделил уязвимости на пять частей и присвоил им следующие номера: 2325, 2327, 2331, 2333 и 2334.

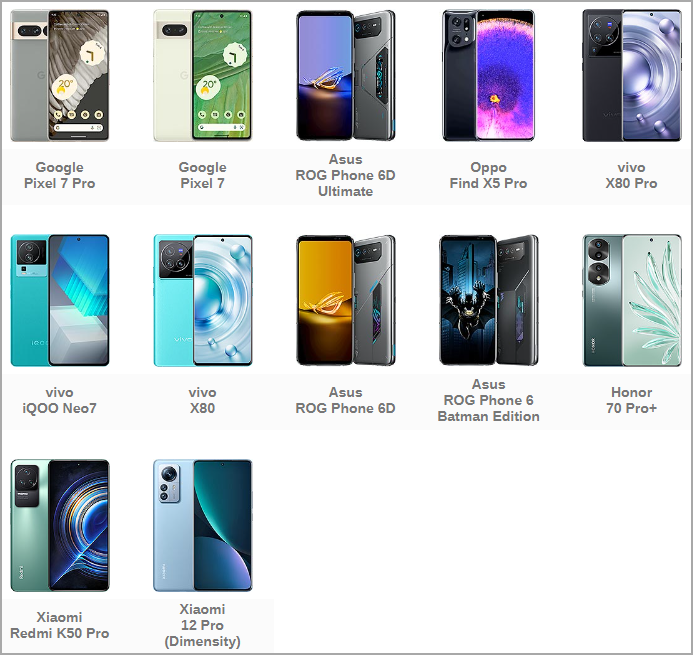
Известно, что среди затронутых моделей есть Google Pixel 7, Asus ROG Phone 6, Redmi Note 11 and 12, Honor 70 Pro, RealMe GT, Xiaomi 12 Pro, Oppo Find X5 Pro and Reno 8 Pro, Motorola Edge и OnePlus 10R.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru