



Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Эксперты снова бьют тревогу по поводу задержки патчей для Android-устройств — это явление называется “patch gap“. На этот раз проблема коснулась связки из пяти уязвимостей в графическом ядре Mali, которое разрабатывает компания ARM.

Удивительно, но некоторые производители смартфонов до сих пор не имплементировали патчи, хотя прошло несколько месяцев после их выпуска ARM. В результате миллионы мобильных устройств от Google, Samsung, Xiaomi, Oppo открыты для эксплуатации связки из пяти брешей.

На проблему обратили внимание исследователи из Google Project Zero, обвинив во всём пресловутый patch gap, от которого так и не избавились в случае с Android-смартфонами. Для зелёного робота вполне обычной является ситуация, в которой важные обновления доставляются месяцами. Всё это время владельцам девайсов остаётся лишь надеяться, что они не станут жертвой взлома.

На время подготовки апдейтов влияет необходимость сначала протестировать все патчи на разных устройствах, прежде чем выдавать их конечным пользователям.

Упомянутые уязвимости специалисты Project Zero обнаружили в июне 2022 года. Сейчас их отслеживают под общими идентификаторами CVE-2022-33917 и CVE-2022-36449. Первая позволяет пользователю с низкими правами запустить некорректные операции обработки в графическом ядре и получить доступ к свободным секциям памяти.

Под идентификатором CVE-2022-36449 эксперты собрали проблемы, приводящие к записи за пределами границ буфера и доступу к освобождённой памяти. Сам проект Project Zero разделил уязвимости на пять частей и присвоил им следующие номера: 2325, 2327, 2331, 2333 и 2334.

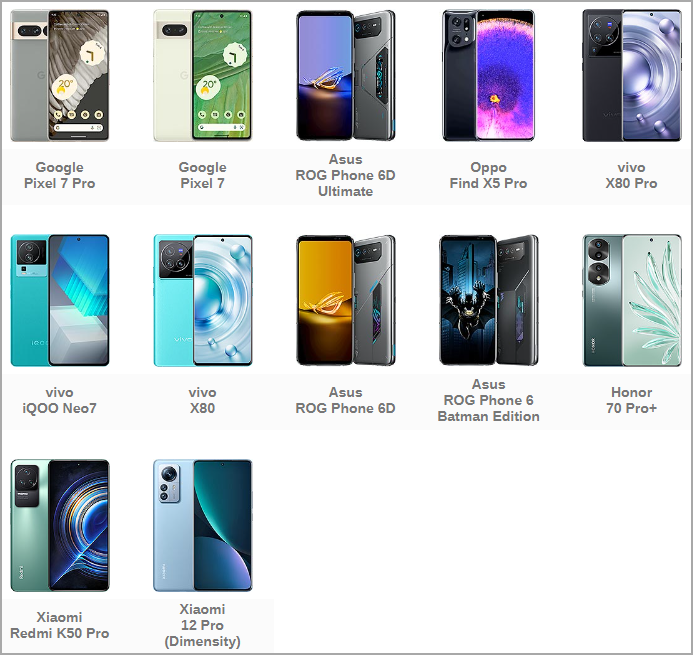
Известно, что среди затронутых моделей есть Google Pixel 7, Asus ROG Phone 6, Redmi Note 11 and 12, Honor 70 Pro, RealMe GT, Xiaomi 12 Pro, Oppo Find X5 Pro and Reno 8 Pro, Motorola Edge и OnePlus 10R.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru