



Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

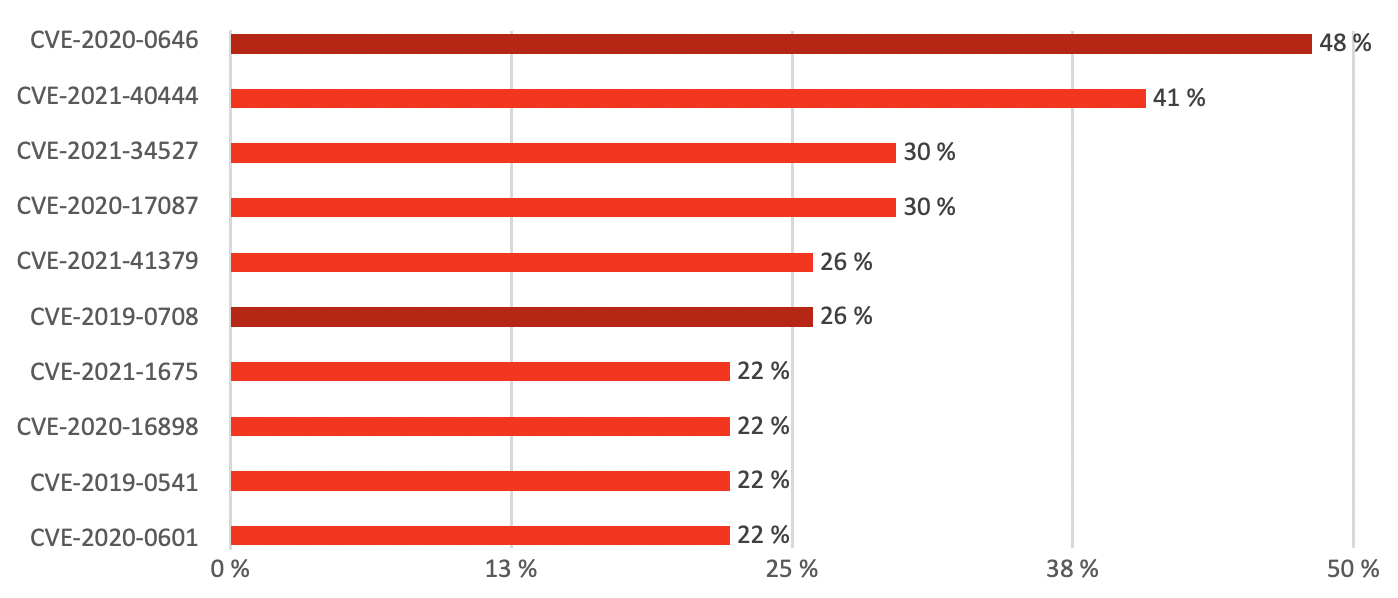
Компания Positive Technologies огласила результаты проверок защищенности активов российских компаний, проведенных в этом году. Известные уязвимости высокой степени риска (эксперты называют их трендовыми) обнаружены во всех исследованных инфраструктурах; одна из дыр — в Microsoft .NET Framework — присутствовала в системах 48% организаций.

Неутешительные данные были представлены на пресс-мероприятии «Как дела с уязвимостями? Взгляд вендоров программного обеспечения, ИБ-компаний и пользователей», проведенном сегодня, 22 ноября, в рамках кибербитвы Standoff. В Топ-10 распространенных проблем ошли атакуемые уязвимости в продуктах Microsoft, в том числе дыры двух-трехлетней давности.

Исследование проведено по результатам 27 крупнейших пилотных проектов MaxPatrol VM. В среднем в пределах пилотной зоны выявлялось около 600 уязвимостей высокой и критической степени опасности, которые вендоры продуктов уже закрыли.

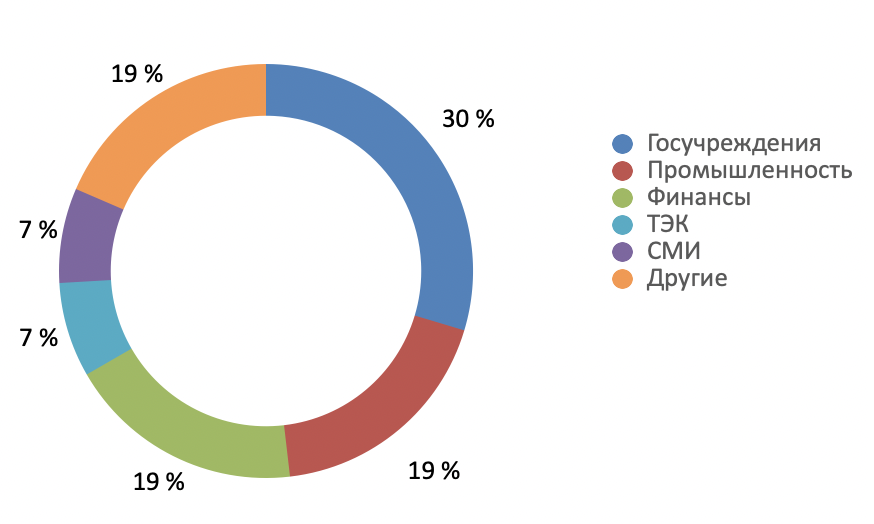
Что хуже, десятая часть трендовых уязвимостей присутствовала в активах высокой степени значимости. На каждые 100 активов в среднем приходится 47 таких уязвимостей, а на каждый актив высокой степени значимости — в среднем две.

В Топ-10 трендовых проблем, выявленных в ходе проверок, вошли известные уязвимости в компонентах Windows и пакетах Microsoft Office. Так, CVE-2020-0646 в платформе .NET Framework была найдена у 48% компаний, CVE-2021-40444 в движке MSHTML — у 41% организаций. Эти же уязвимости до сих пор составляют угрозу для активов высокой степени значимости.


«По нашим данным, самые опасные уязвимости (мы их называем трендовые) распространены повсеместно во всех отраслях, в том числе на критически важных активах, — подчеркнул Эльман Бейбутов, директор PT по развитию продуктового бизнеса. — В ситуации, когда установить все доступные обновления ПО невозможно, а экспертов, готовых работать с уязвимостями (приоритизировать, устранять, проверять установку обновлений или вводить другие компенсационные меры) мало, компаниям нужны отечественные решения, которые помогут построить эффективный процесс vulnerability management (VM) и будут взаимодействовать со смежными системами для достижения оптимального результата».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru