



Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Специалисты предупреждают о вредоносном расширении для Google Chrome под именем “VenomSoftX“. Установив этот аддон, пользователи рискуют тем, что содержимое их буфера обмена в Windows попадёт в руки злоумышленников.

Фактически VenomSoftX является одной из составляющих вредоносной программы для Windows — ViperSoftX. Этот вредонос основан на JavaScript и представляет собой троян, предназначенный для удалённого доступа и кражи криптовалюты.

ViperSoftX известен с 2020 года, ранее его описывал ряд исследователей, среди которых были специалисты Fortinet. В новом отчёте чешской антивирусной компании Avast эксперты раскрывают дополнительные сведения о функциональности вредоноса и роли расширения VenomSoftX.

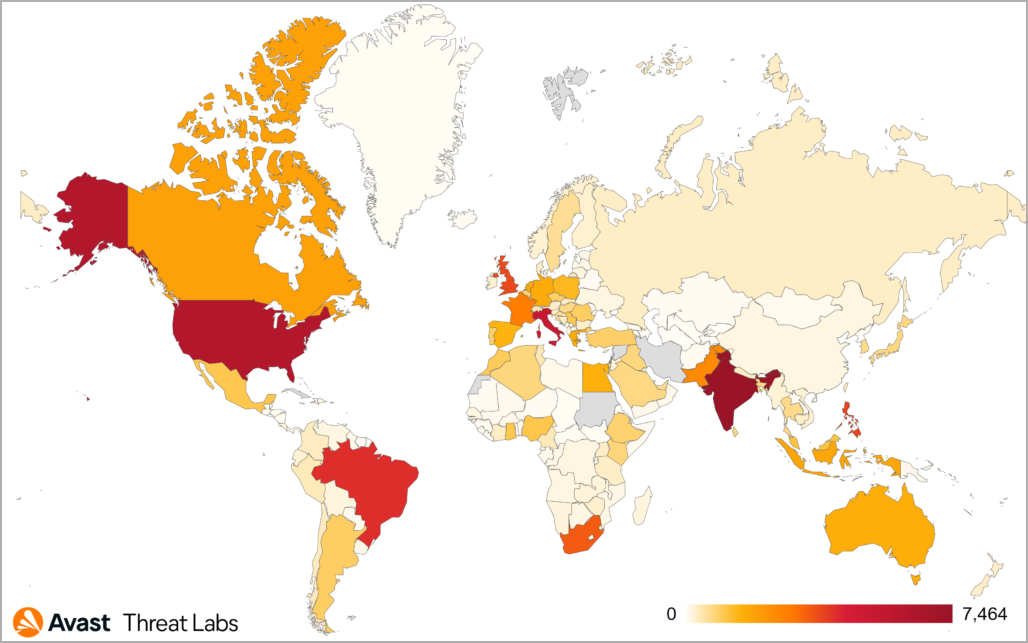
С начала 2022 года Avast зафиксировала и пресекла 93 тысячи попыток заражения ViperSoftX. Основная часть атакованных пользователей располагалась в США, Италии, Бразилии и Индии. География киберкампании выглядит так:


Основной канал распространения ViperSoftX — торрент-файлы с «кряками» для игр и активаторами платного софта. Адреса криптокошельков злоумышленников жёстко закодированы в образцах ViperSoftX и VenomSoftX. Всего таких кошельков нашлось два, на момент 8 ноября 2022 года в них хранилось 130 тысяч долларов.

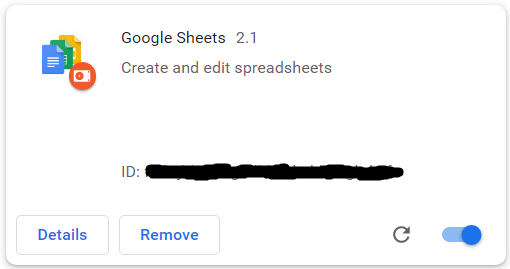
Ключевая функция ViperSoftX — установка аддона VenomSoftX для браузеров Chrome, Brave, Edge и Opera. Расширение маскируется под якобы полезное приложение “Google Sheets 2.1“.


«Задача VenomSoftX — украсть цифровую валюту жертвы. Он делает это с помощью перехвата API-запросов», — пишут специалисты Avast.

Более того, вредоносное расширение также может модифицировать HTML-код на веб-сайтах и перенаправлять оплату в криптовалюте на кошельки операторов. Кроме самой валюты, вредонос может спокойно вытаскивать пароли пользователей.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru