



Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Специалисты предупреждают о вредоносном расширении для Google Chrome под именем “VenomSoftX“. Установив этот аддон, пользователи рискуют тем, что содержимое их буфера обмена в Windows попадёт в руки злоумышленников.

Фактически VenomSoftX является одной из составляющих вредоносной программы для Windows — ViperSoftX. Этот вредонос основан на JavaScript и представляет собой троян, предназначенный для удалённого доступа и кражи криптовалюты.

ViperSoftX известен с 2020 года, ранее его описывал ряд исследователей, среди которых были специалисты Fortinet. В новом отчёте чешской антивирусной компании Avast эксперты раскрывают дополнительные сведения о функциональности вредоноса и роли расширения VenomSoftX.

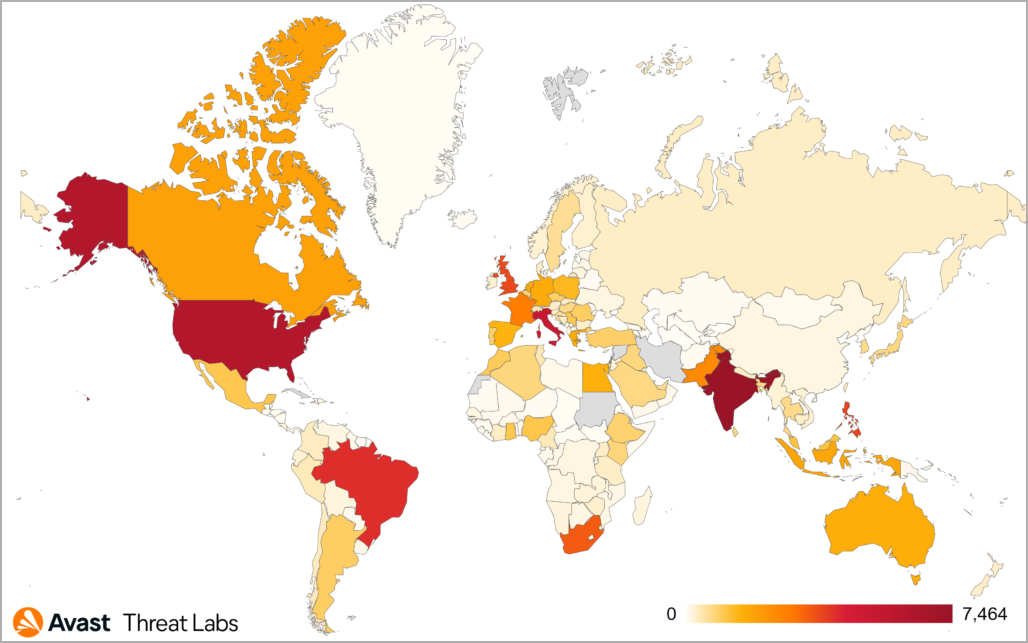
С начала 2022 года Avast зафиксировала и пресекла 93 тысячи попыток заражения ViperSoftX. Основная часть атакованных пользователей располагалась в США, Италии, Бразилии и Индии. География киберкампании выглядит так:


Основной канал распространения ViperSoftX — торрент-файлы с «кряками» для игр и активаторами платного софта. Адреса криптокошельков злоумышленников жёстко закодированы в образцах ViperSoftX и VenomSoftX. Всего таких кошельков нашлось два, на момент 8 ноября 2022 года в них хранилось 130 тысяч долларов.

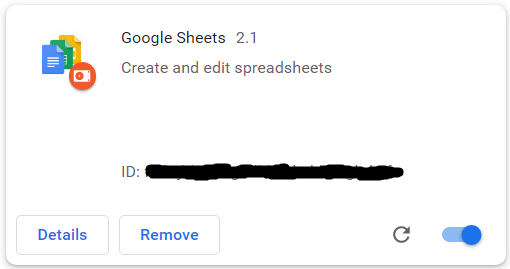
Ключевая функция ViperSoftX — установка аддона VenomSoftX для браузеров Chrome, Brave, Edge и Opera. Расширение маскируется под якобы полезное приложение “Google Sheets 2.1“.


«Задача VenomSoftX — украсть цифровую валюту жертвы. Он делает это с помощью перехвата API-запросов», — пишут специалисты Avast.

Более того, вредоносное расширение также может модифицировать HTML-код на веб-сайтах и перенаправлять оплату в криптовалюте на кошельки операторов. Кроме самой валюты, вредонос может спокойно вытаскивать пароли пользователей.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru