



Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Исследователи изучили аналитику iOS-устройств, которую собирает Apple, и убедились, что эту информацию можно связать с конкретным владельцем «яблочного» девайса. Штука в том, что купертиновцы утверждают ровно обратное.

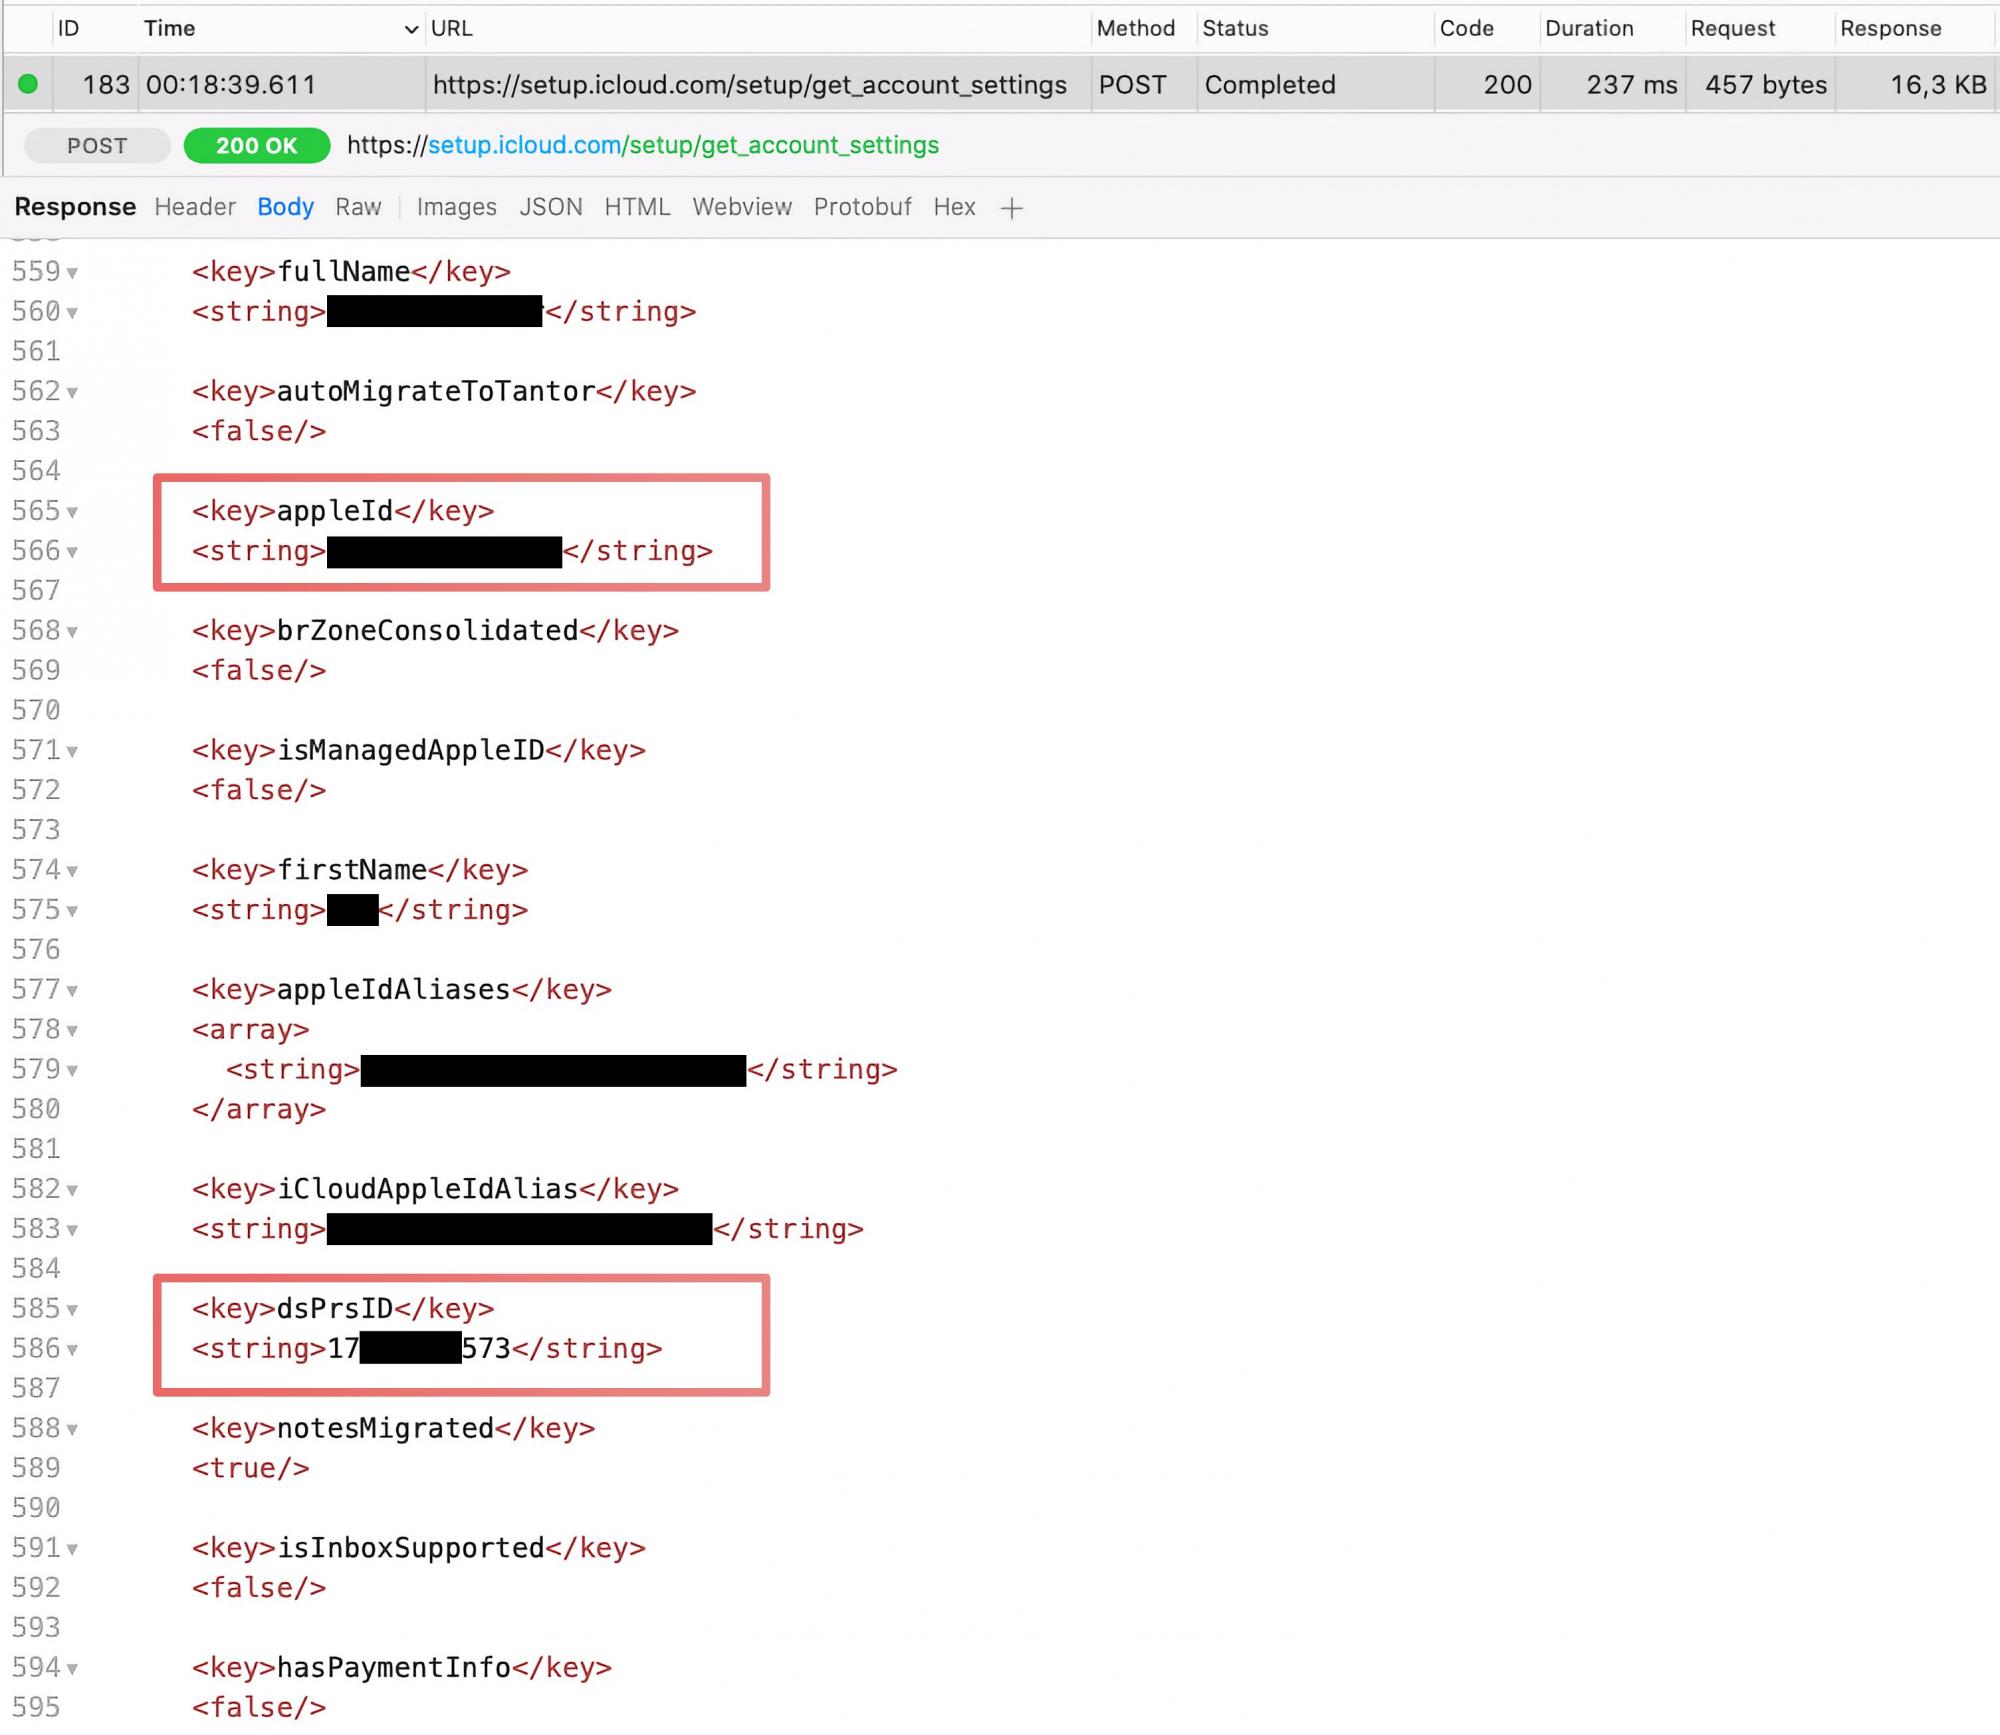
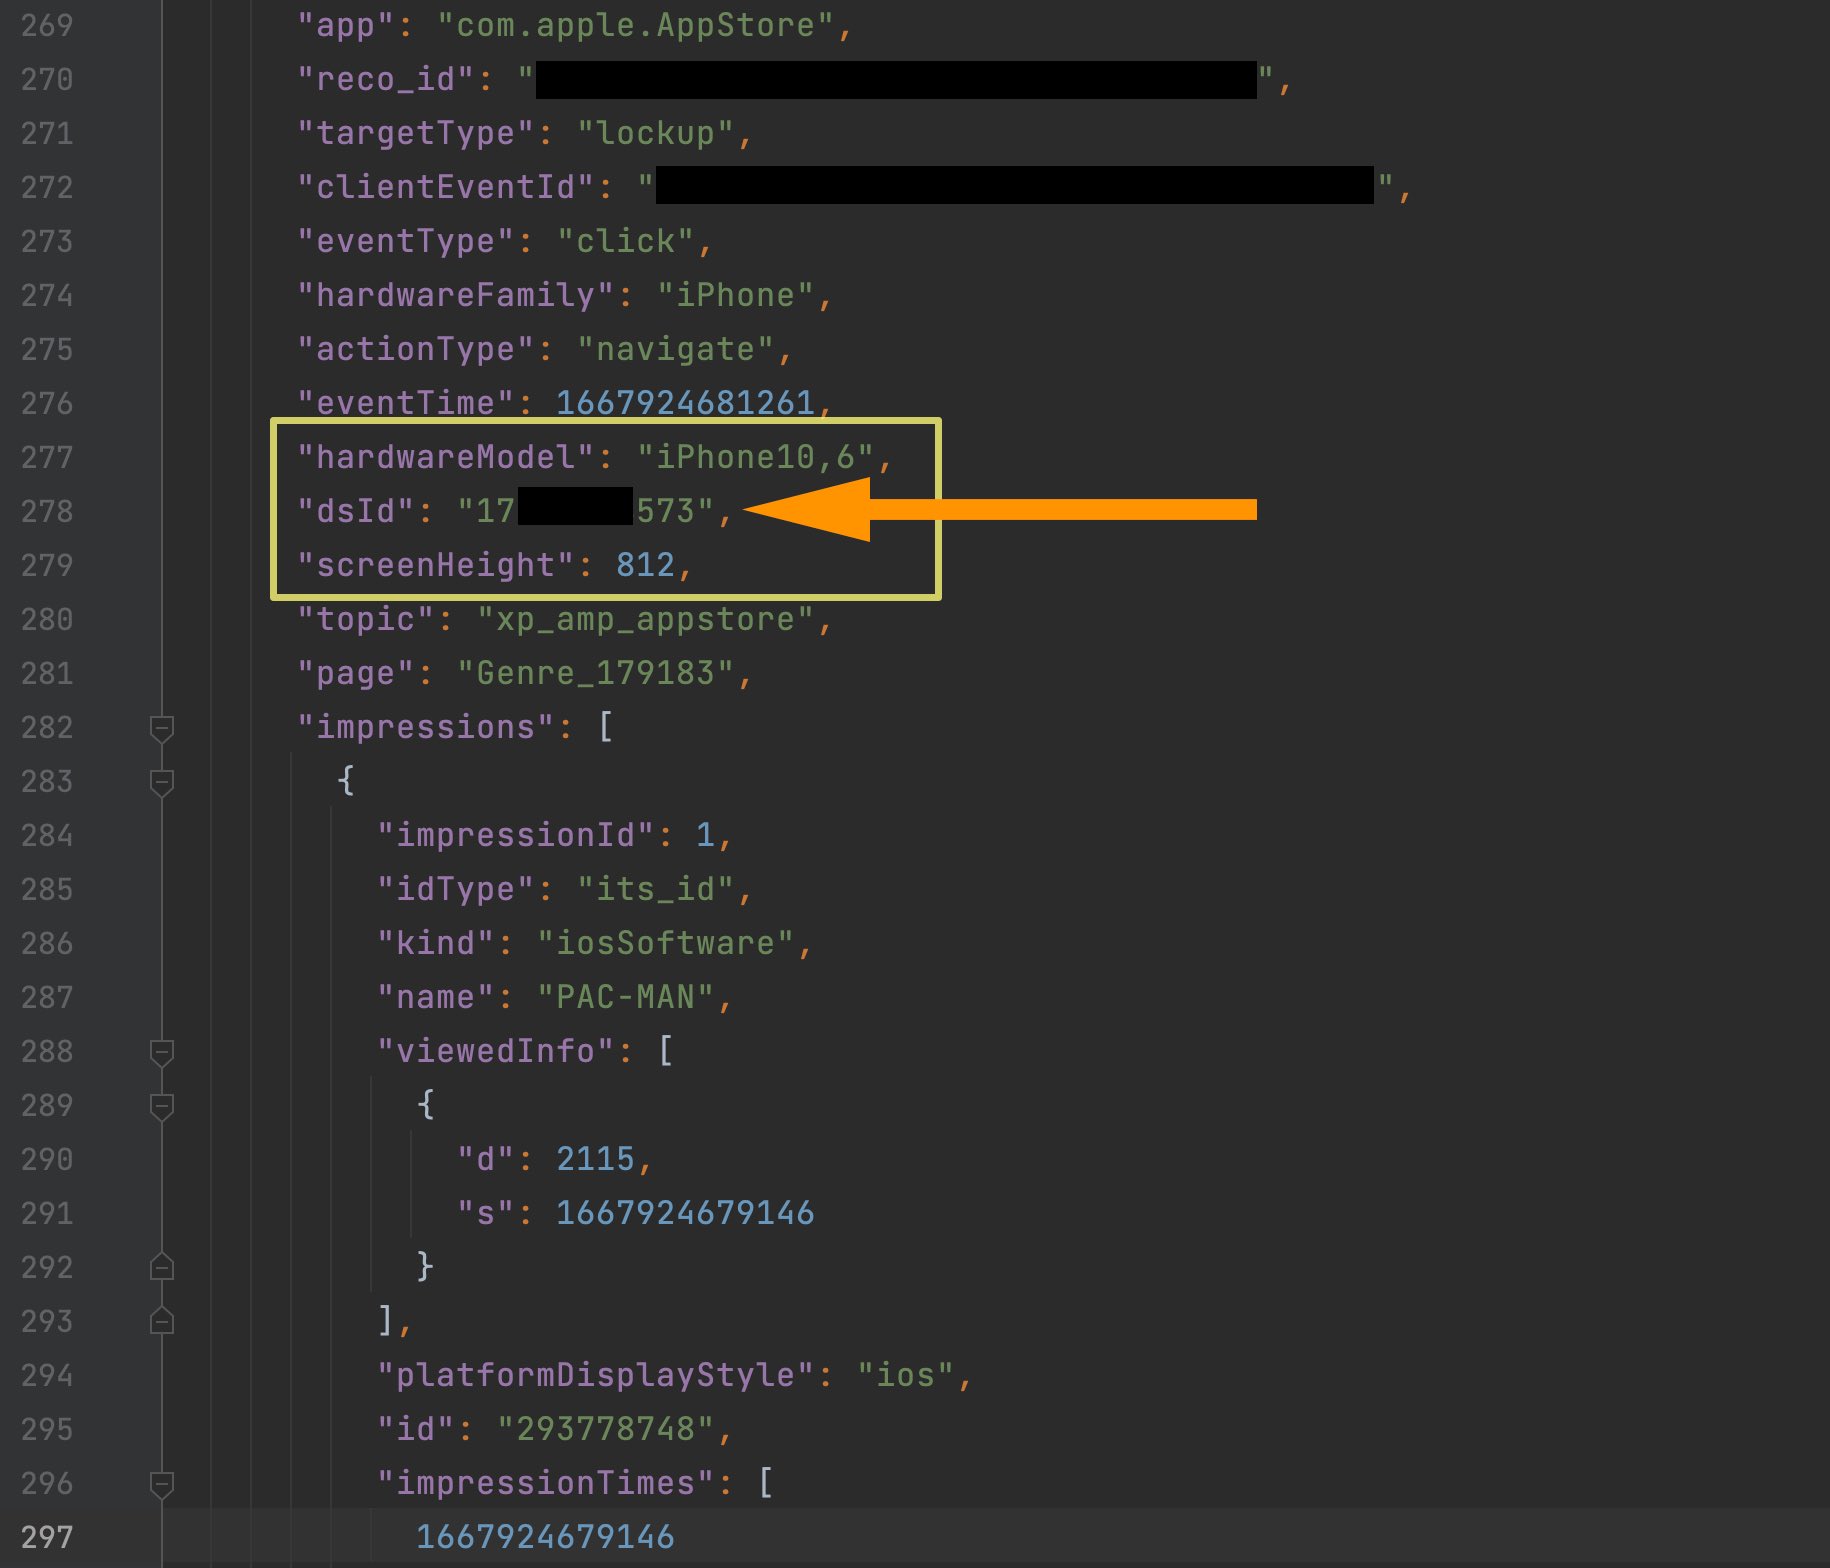
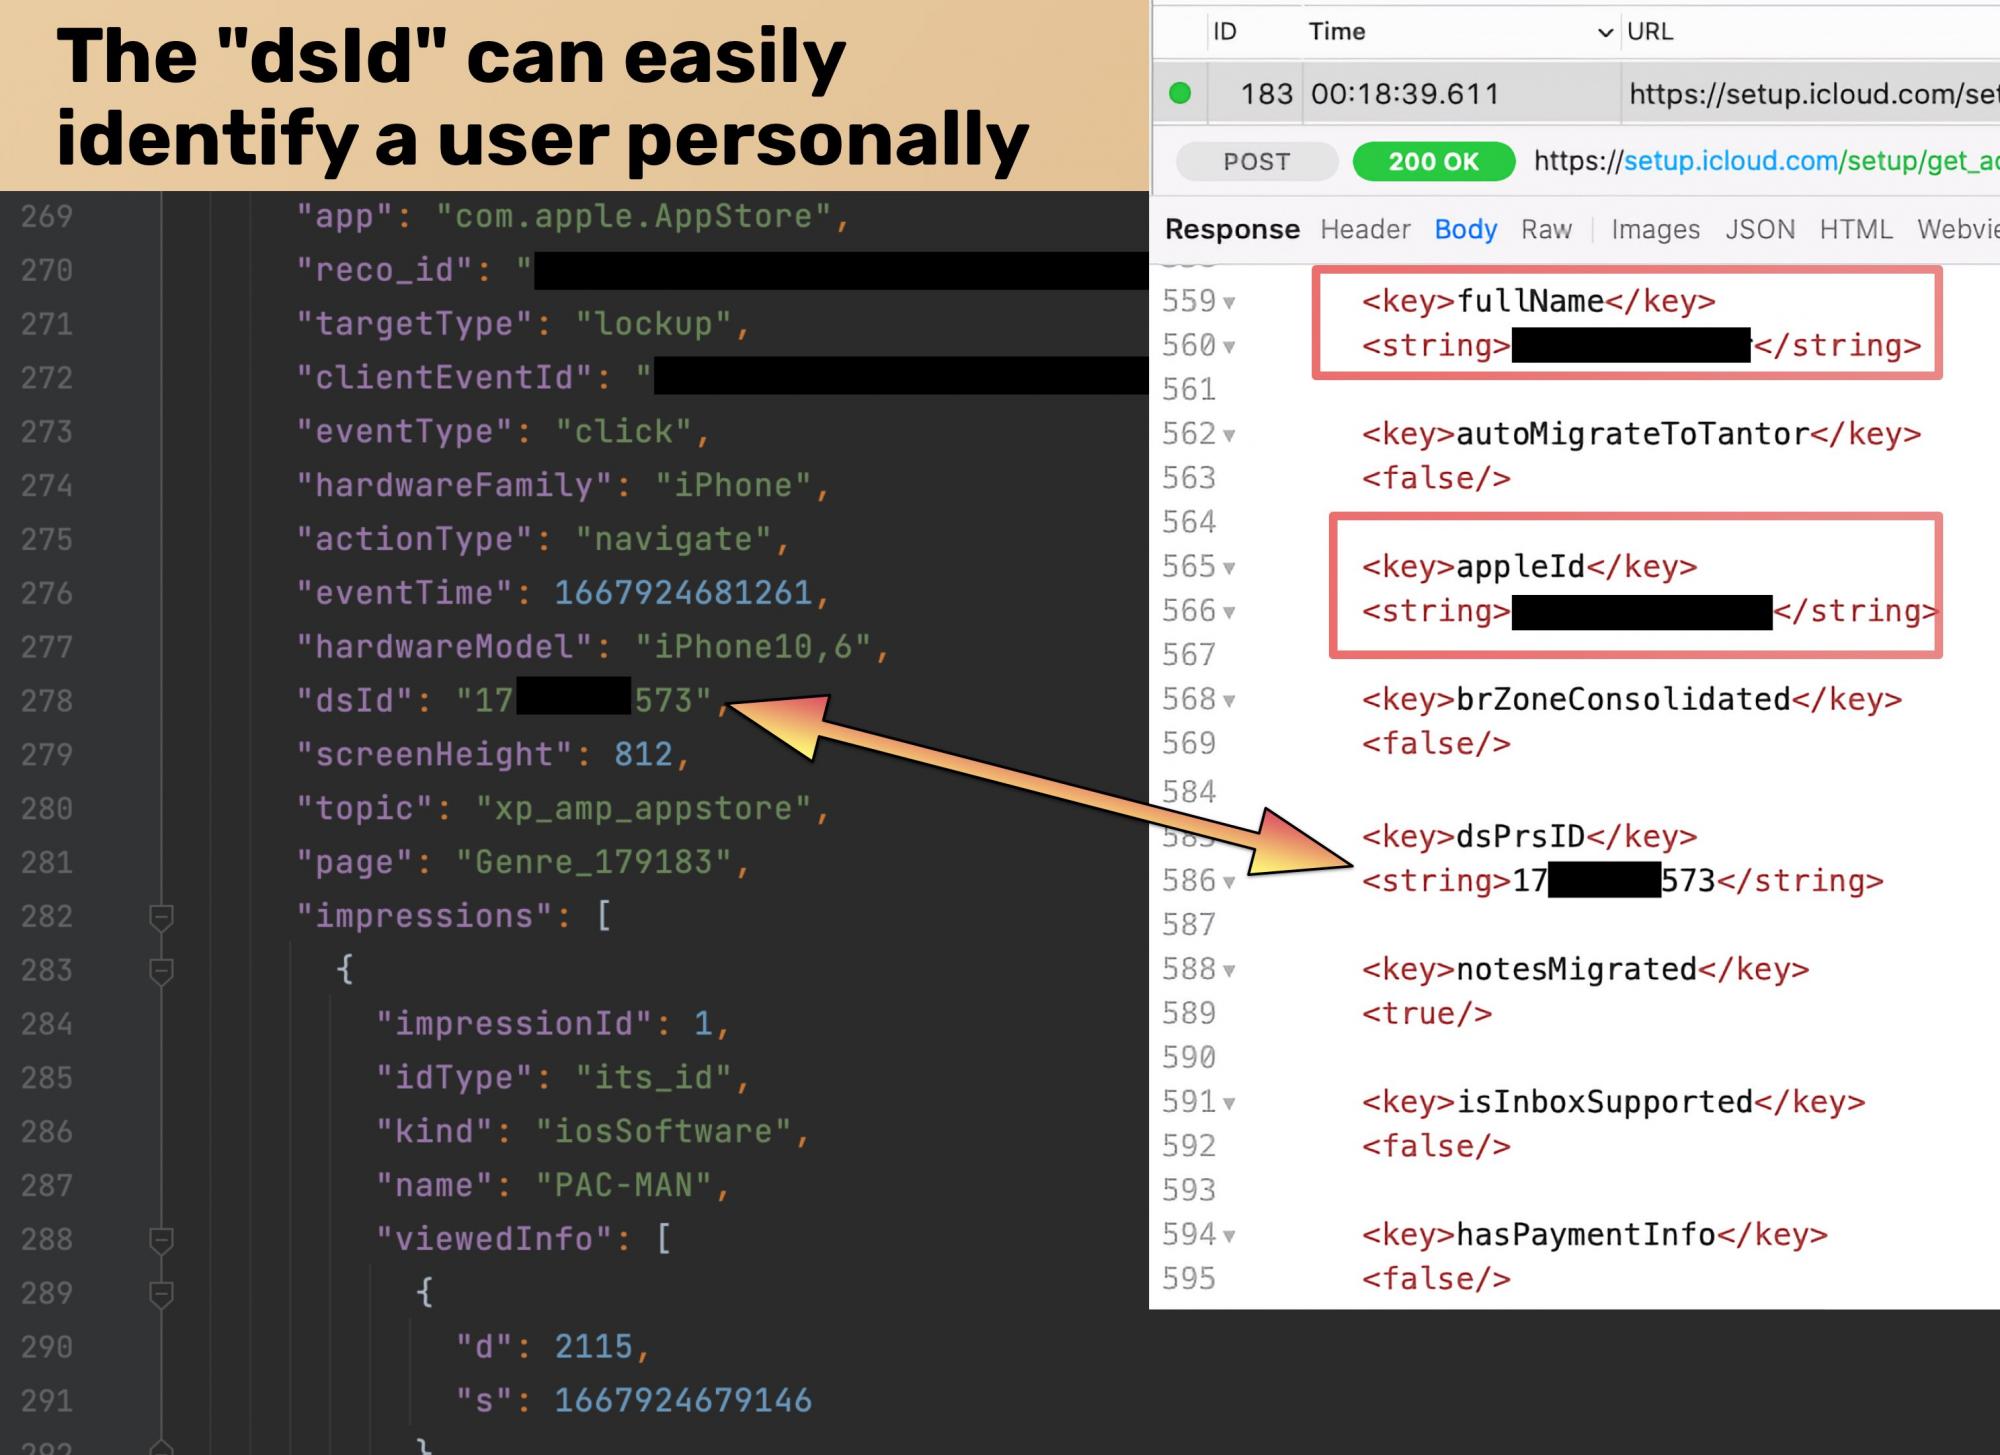
Согласно твиту Томми Миска, собираемые Apple сведения содержат некий идентификатор под именем “dsId“, который расшифровывается как Directory Services Identifier. Анализ показал, что dsId — уникален для каждого аккаунта iCloud, а это значит, что его можно привязать к конкретному пользователю.

В результате dsId открывает доступ к таким сведениям, как имена, даты рождения, адреса электронной почты конкретных владельцев мобильных устройств. Миск указывает на интересную строчку, прописанную на странице официального сайта Apple: корпорация утверждает, что «с помощью собираемой информации нельзя идентифицировать пользователей».

Как оказалось, можно. В подтверждение эксперт прикрепил несколько скриншотов, на которых показано наличие идентификатора:


Зная дотошный подход Apple ко всему, что касается конфиденциальности пользователей (причём корпорация постоянно это подчёркивает), странно наблюдать использование подобных идентификаторов. Впрочем, купертиновцы пока не ответили на вопрос Миска, поэтому стоит дождаться официальных комментариев.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru