



Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Исследователи изучили аналитику iOS-устройств, которую собирает Apple, и убедились, что эту информацию можно связать с конкретным владельцем «яблочного» девайса. Штука в том, что купертиновцы утверждают ровно обратное.

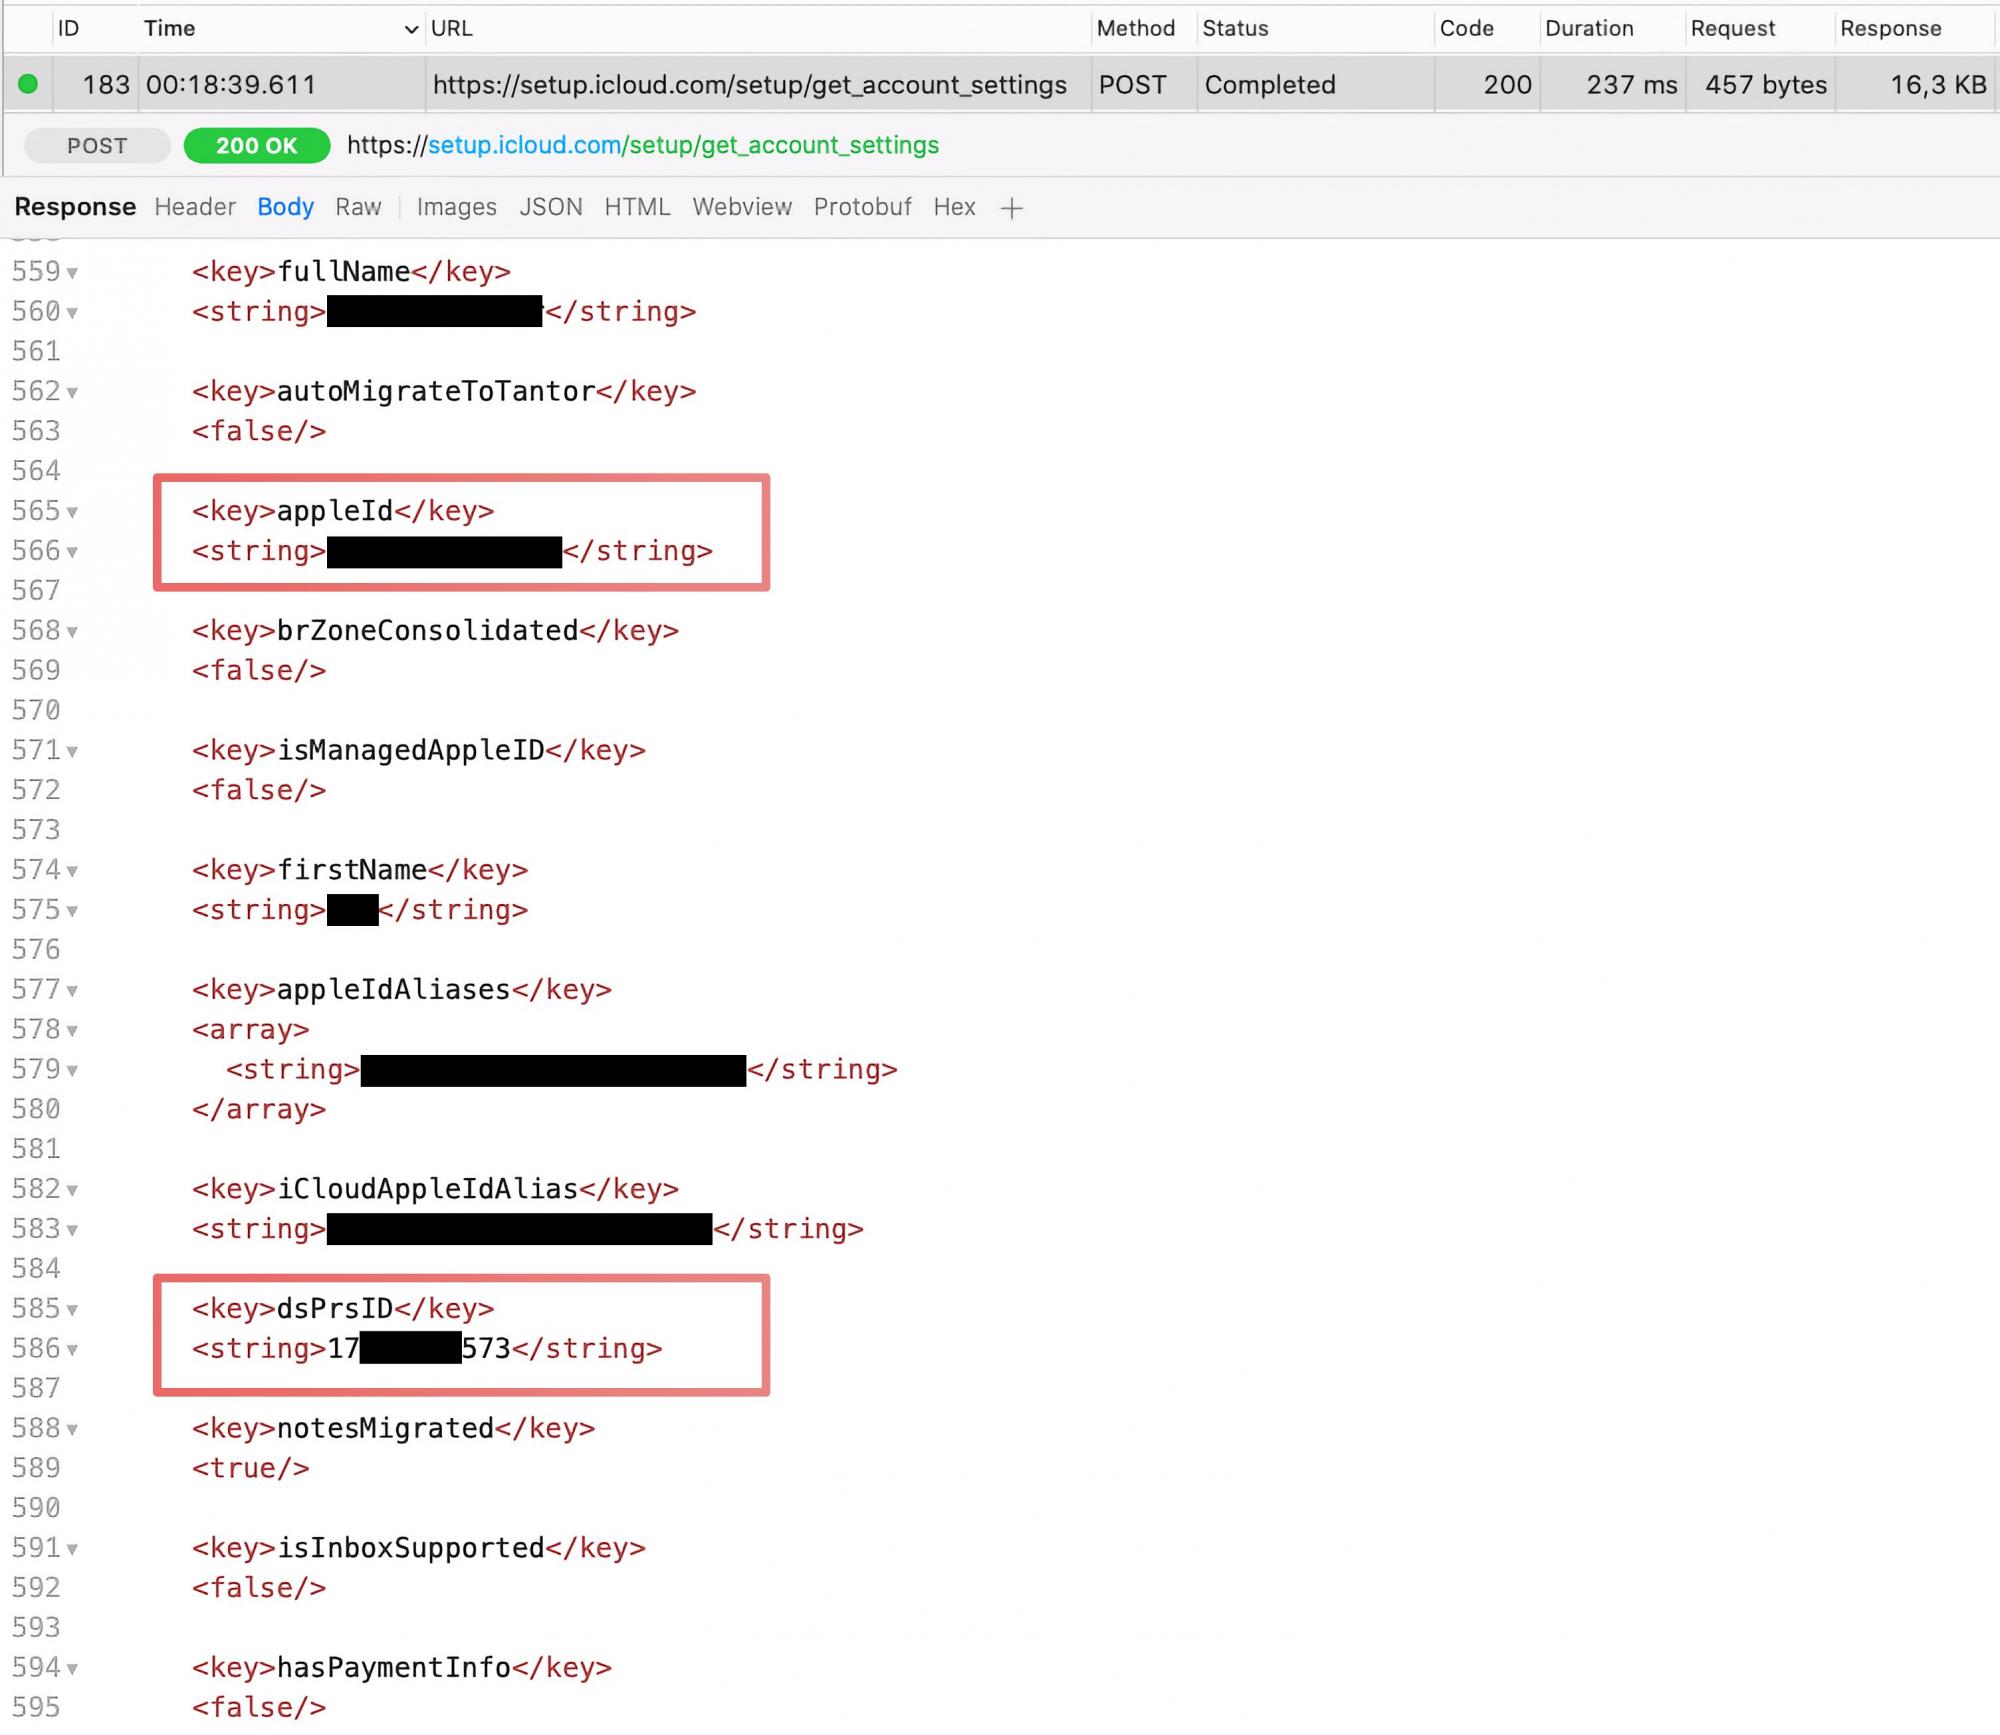
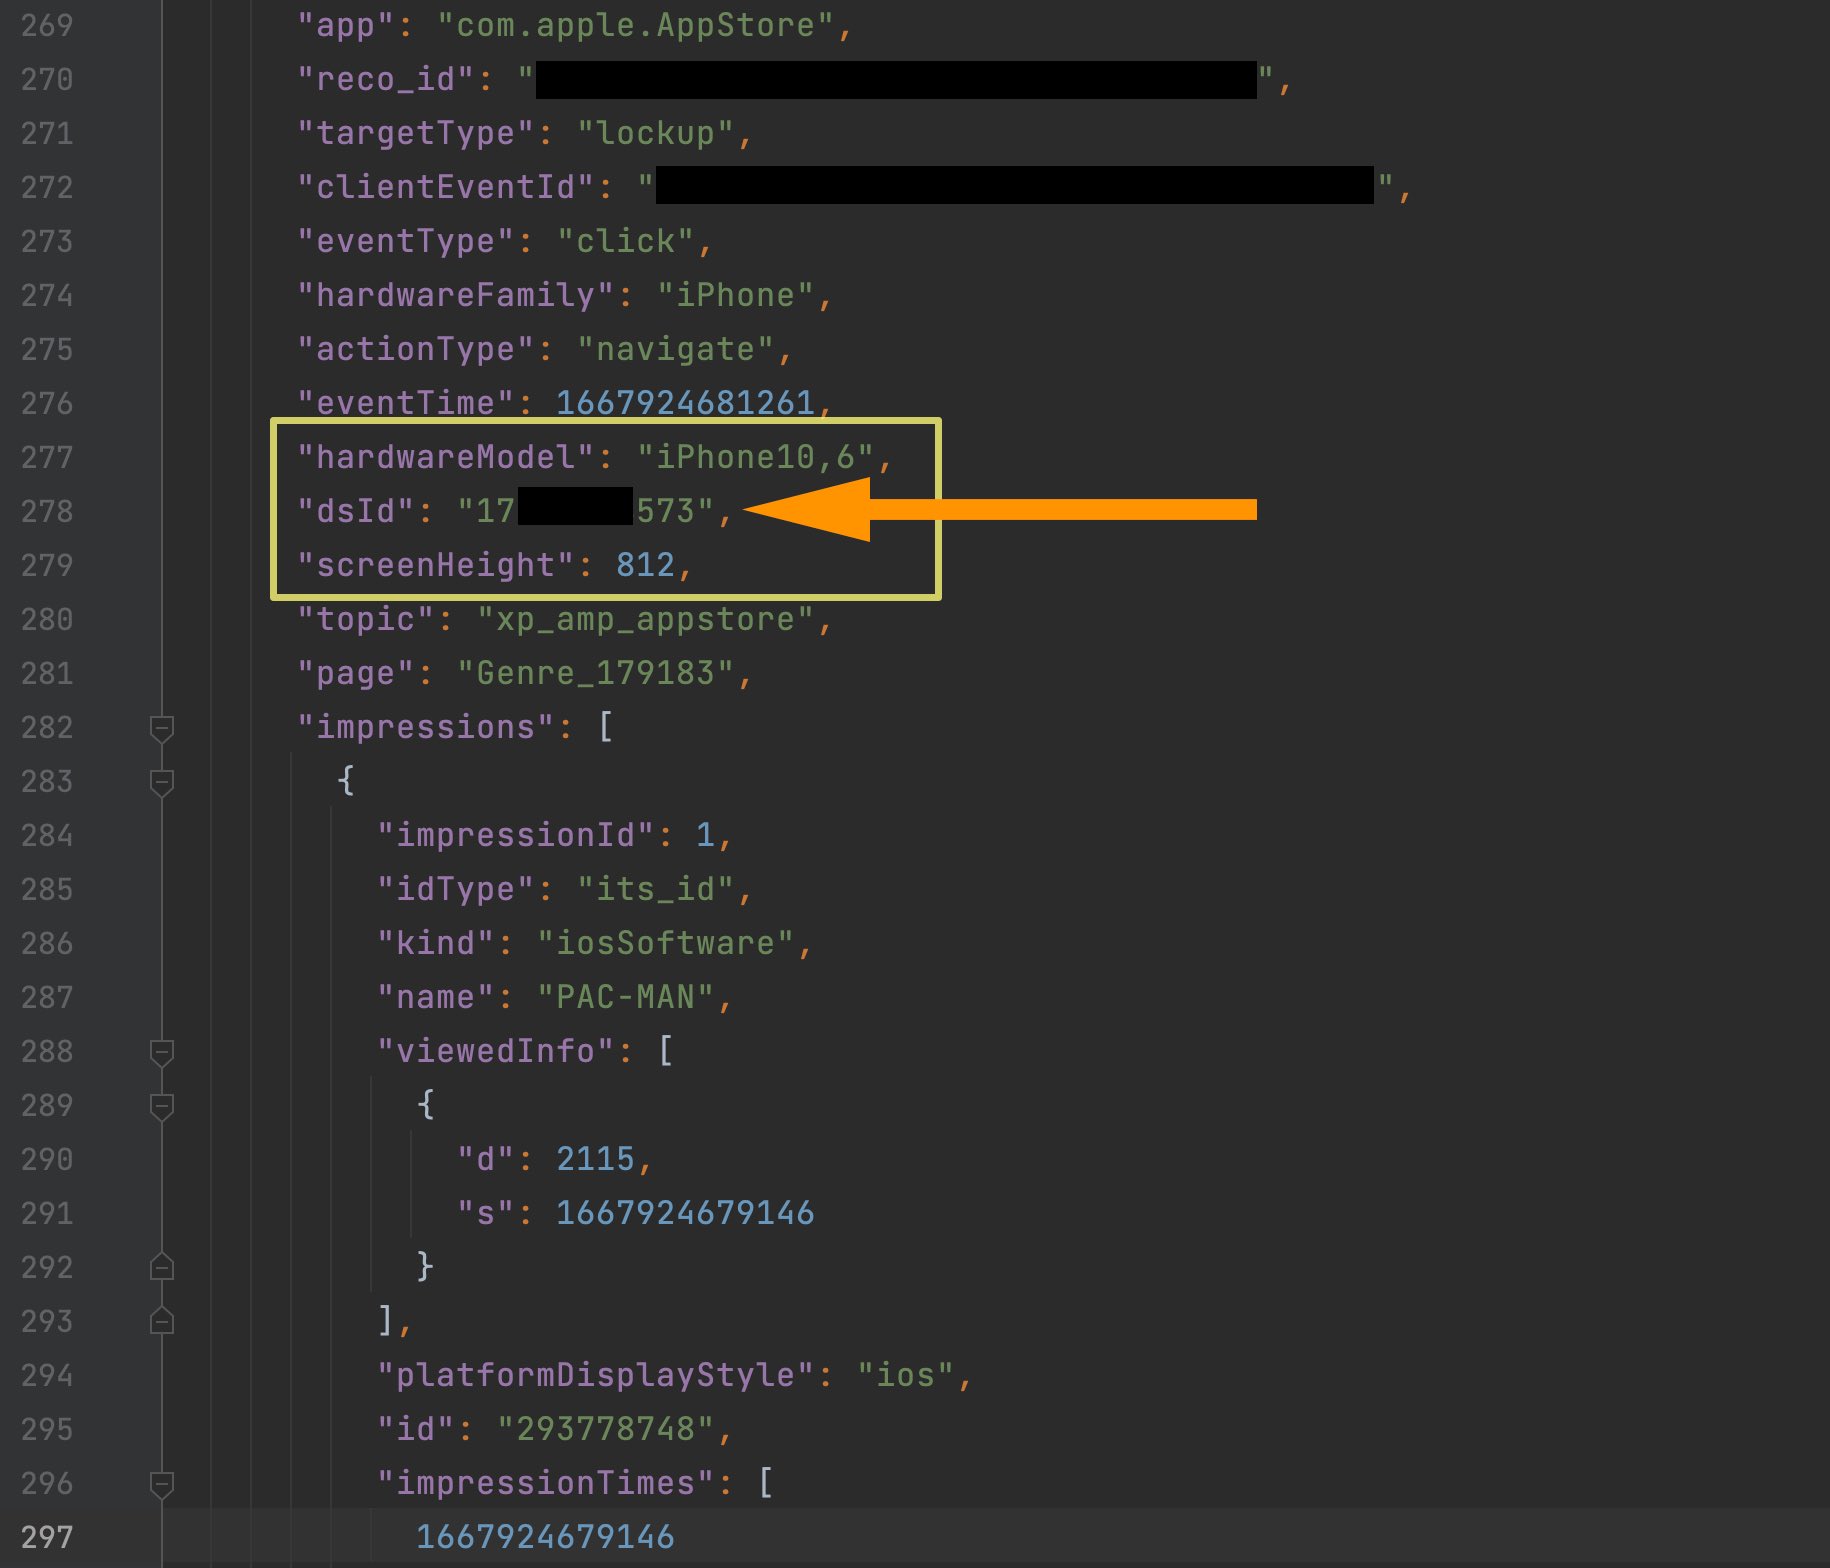
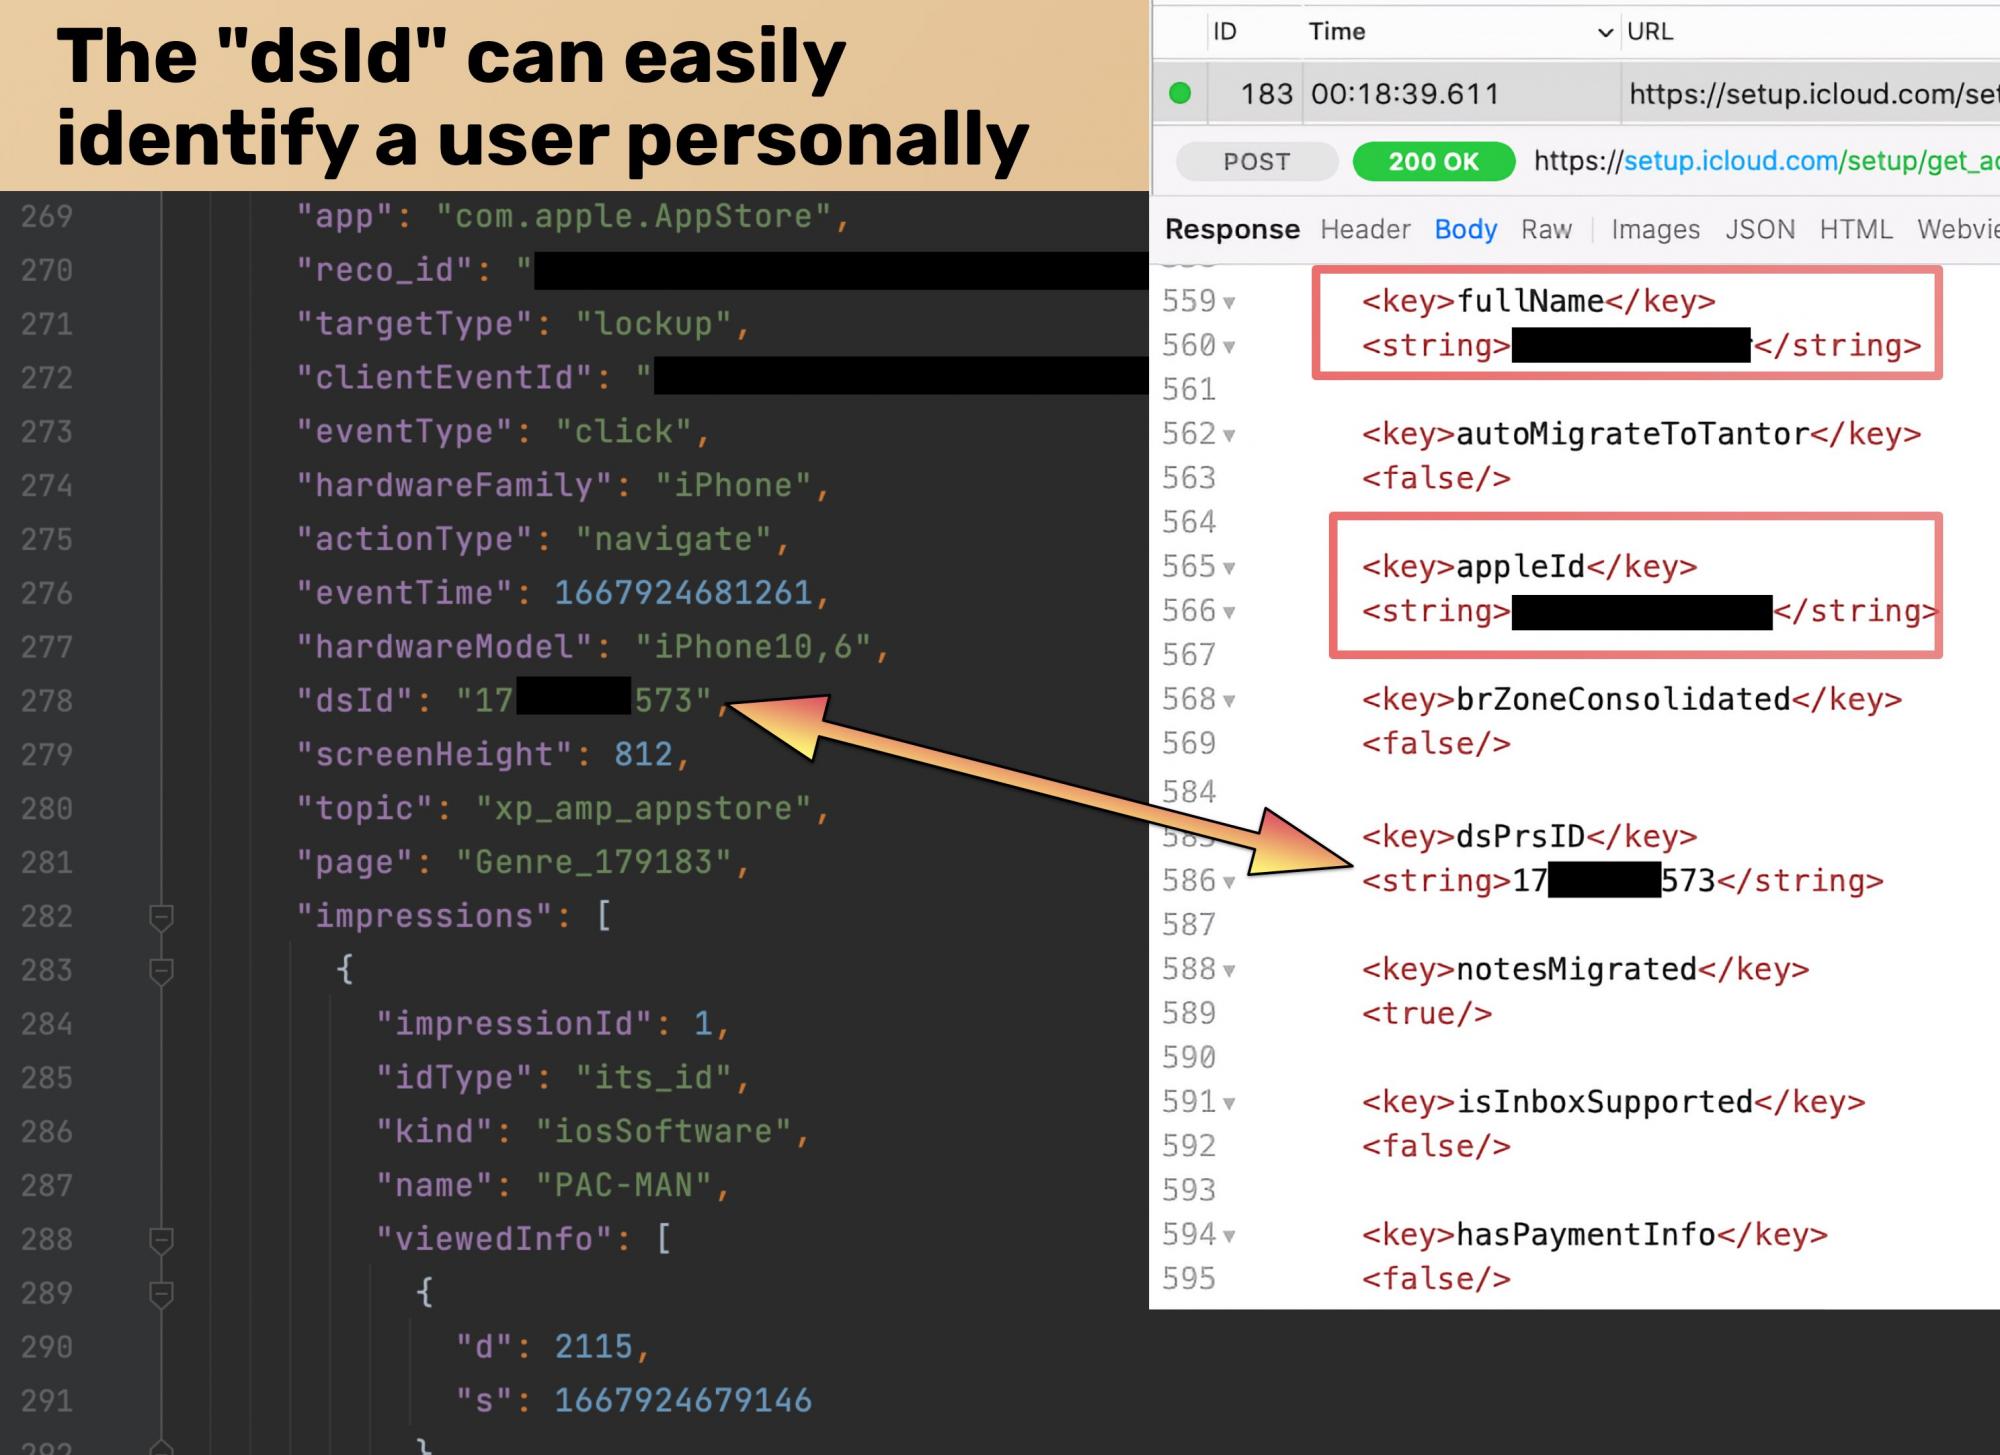
Согласно твиту Томми Миска, собираемые Apple сведения содержат некий идентификатор под именем “dsId“, который расшифровывается как Directory Services Identifier. Анализ показал, что dsId — уникален для каждого аккаунта iCloud, а это значит, что его можно привязать к конкретному пользователю.

В результате dsId открывает доступ к таким сведениям, как имена, даты рождения, адреса электронной почты конкретных владельцев мобильных устройств. Миск указывает на интересную строчку, прописанную на странице официального сайта Apple: корпорация утверждает, что «с помощью собираемой информации нельзя идентифицировать пользователей».

Как оказалось, можно. В подтверждение эксперт прикрепил несколько скриншотов, на которых показано наличие идентификатора:


Зная дотошный подход Apple ко всему, что касается конфиденциальности пользователей (причём корпорация постоянно это подчёркивает), странно наблюдать использование подобных идентификаторов. Впрочем, купертиновцы пока не ответили на вопрос Миска, поэтому стоит дождаться официальных комментариев.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru