



В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

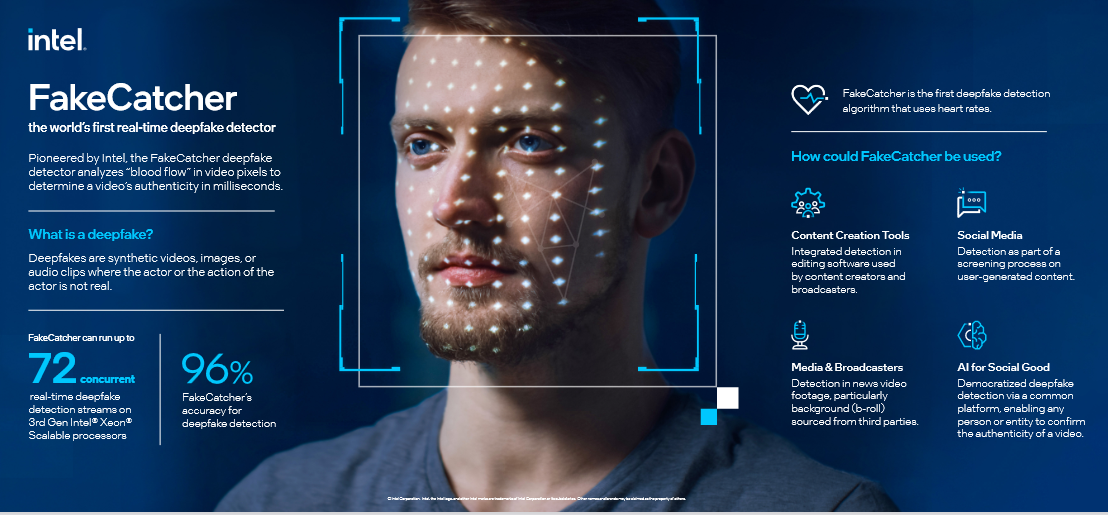
Компания Intel представила FakeCatcher — новаторскую платформу для распознавания дипфейк-видео в реальном времени. Серверный детектор использует технологии глубокого обучения, выдает результаты за миллисекунды и способен обеспечить точность определения подделок до 96%.

По словам разработчиков, новый подход отличается от большинства аналогов тем, что выявляет признаки, свойственные человеку, а не отличия, выдающие подлог. Оценка производится на основе показаний датчиков, фиксирующих изменения цвета лица, вызванные кровотоком. Используя характерные биосигналы, система создает пространственно-временную карту и с помощью ИИ выдает вердикт.

Концепция распознавания дипфейков по такому принципу была разработана (PDF) несколько лет назад совместно с сотрудниками Университета штата Нью-Йорк в Бингемтоне. Анонсированная реализация использует специализированный софт Intel (OpenVino, OpenCV, Deep Learning Boost и др.) и аппаратуру на базе процессоров Xeon третьего поколения. Набор инструментов устанавливается на сервере и подключается через интерфейс к веб-платформе.

Несомненными достоинствами FakeCatcher являются работа в режиме реального времени и высокая скорость анализа видео — не проходит и секунды, как система возвращает результат. Новинка, по мнению Intel, будет востребована в таких сферах, как модерация контента в соцсетях и проверка подлинности видеоматериалов перед публикацией в СМИ. Платформа также может привлечь внимание НКО, стремящихся вывести полезные технологии в массы.


Случаи использования дипфейков пока редки, однако со временем подобный обман может превратиться в серьезную угрозу, поэтому специалисты по ИБ и ученые озаботились созданием новых механизмов контроля идентичности в цифровом пространстве. Работа в этом направлении в основном сосредоточена на распознавании поддельных видео, созданных с помощью ИИ; изредка появляются также разработки, нацеленные на выявление искусных аудиофейков.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru