



42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

Киберпреступная группировка Fangxiao создала огромную сеть, состоящую более чем из 42 тысяч доменов. Задача этих веб-ресурсов — изображать всемирно известные бренды и перенаправлять пользователей на сайты, распространяющие адваре и троян.

Судя по всему, основная цель злоумышленников — сгенерировать побольше трафика для собственных веб-ресурсов. Не исключено также, что Fangxiao таким образом хочет привлечь клиентов, которые будут приобретать трафик у группы.

Согласно отчёту Cyjax, киберпреступники базируются в Китае и действуют приблизительно с 2017 года. В качестве приманки группировка изображает более 400 узнаваемых брендов из банковской, фармацевтической, транспортной, финансовой и энергетической сфер, а также из отрасли ретейла и путешествий.

Среди таких брендов можно встретить Coca-Cola, McDonald's, Knorr, Unilever, Shopee, Emirates и многие другие. Именно под них затачиваются фейковые сайты. Fangxiao часто заражает пользователей трояном Triada и другими вредоносными программами.

Чтобы сгенерировать максимальное количество трафика, группировка регистрирует в среднем 300 новых доменов ежедневно. С начала марта 2022 года группа использовала как минимум 24 тыс. подобных ресурсов.


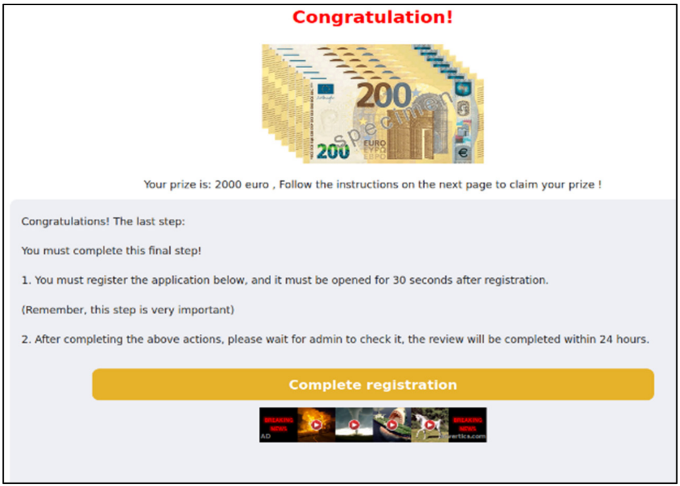
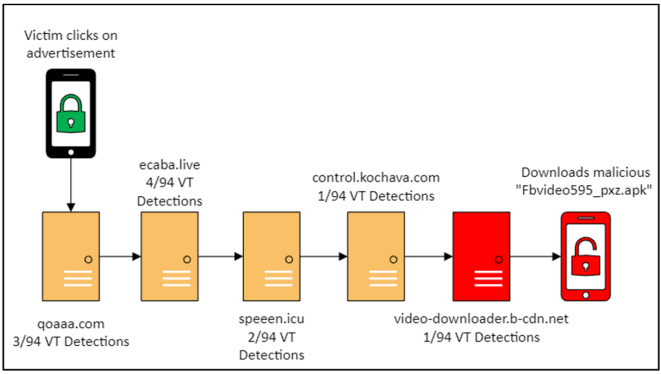
Сайты Fangxiao спрятаны за Cloudflare и зарегистрированы с помощью GoDaddy, Namecheap и Wix. Пользователи попадают на них через рекламные объявления или сообщения в WhatsApp, в которых утверждается, что получатель выиграл некий приз.


Редирект происходит на основе местоположения пользователя (вычисляется по IP-адресу) и строки User-Agent. В зависимости от информации о пользователе ему выдаётся либо троян Triada, либо фейковые сайты знакомств, либо другой скам.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru