



Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Новый отчёт исследователей из Lookout гласит, что половина мобильных устройств на Android, которыми пользуются американские госслужащие, работают на устаревшей версии операционной системы. Как результат — сотни незакрытых уязвимостей, которые можно использовать в кибератаках.

Такую статистику специалисты собрали в период с начала 2021 года по вторую половину 2022-го, изучив 200 миллионов мобильных устройств и 175 млн приложений. В то же время Lookout предупреждает и о росте числа фишинговых атак на государственных служащих в США.

Как известно, наличие непропатченных уязвимостей в мобильной операционной системе может угрожать запуском вредоносного кода, кражей важной информации и даже установкой шпионских программ на девайсы жертв.

Характерный пример — 0-day под идентификатором CVE-2022-42827 в iOS, которую Apple закрыла с выходом октябрьского набора патчей.

В отчёте Lookout эксперты отмечают, что спустя десять месяцев после выхода iOS 15 5 % служащих правительственного уровня и 30 % работников государственных и местных органов власти использовали старую версию ОС.

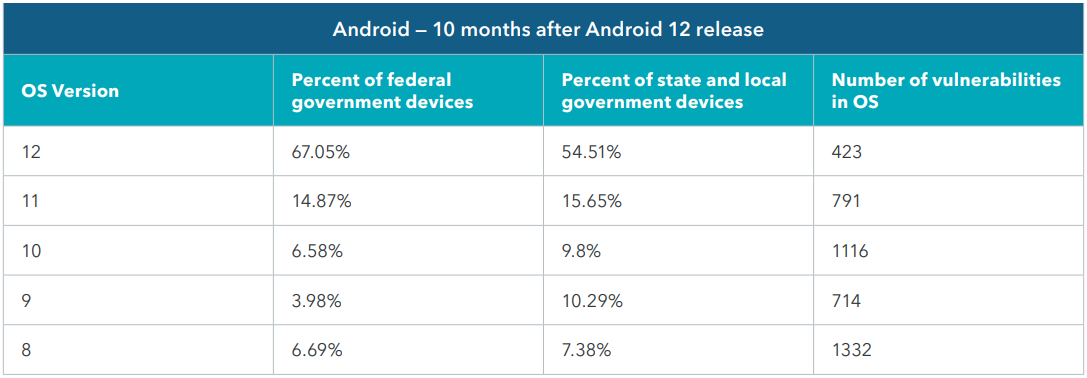
С Android у госслужащих всё ещё хуже: спустя десять месяцев после выхода Android 12 около 30 % служащих правительственного уровня и 50 % работников государственных и местных органов власти использовали дырявые системы.


Интересно, что 10,7 % и 17,7 % сотрудников соответственно пользовались Android 8 и 9, поддержка которых закончилась в ноябре и марте 2022 года.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru