



Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

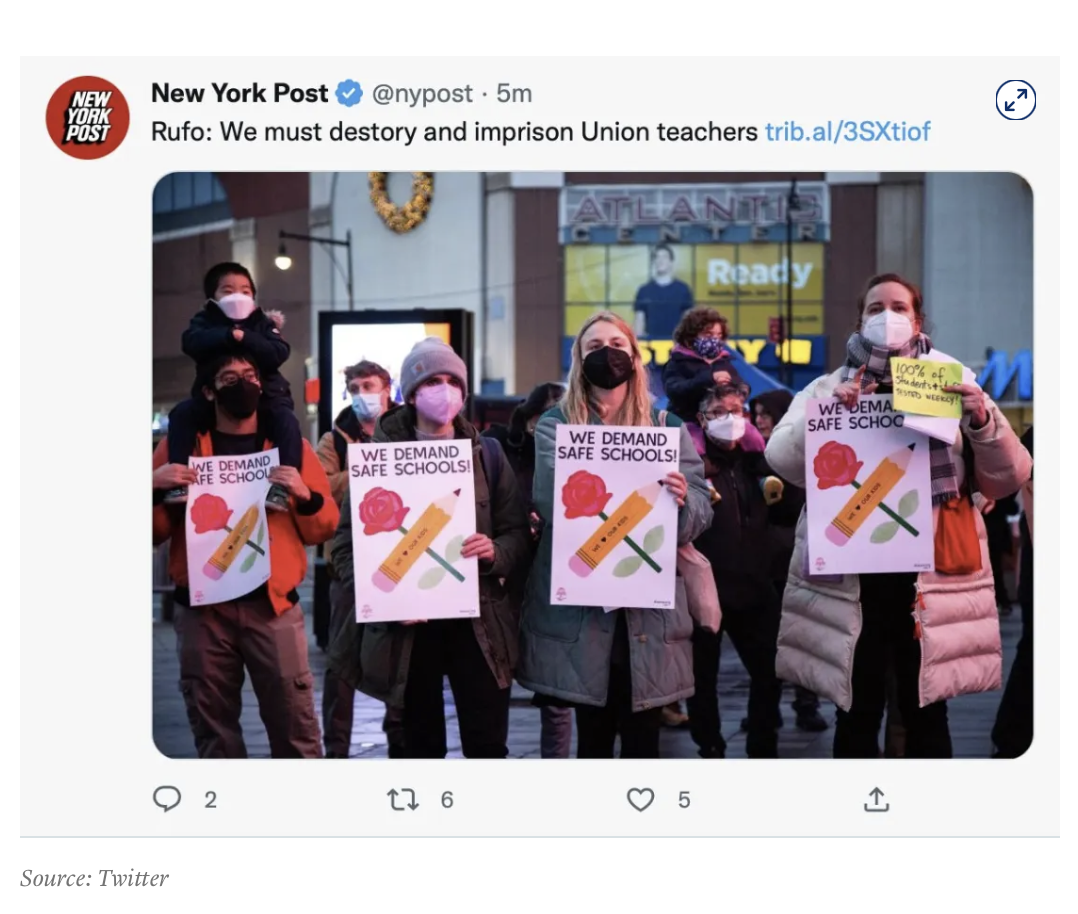
На странице консервативного таблоида New York Post опубликовали материалы с жесткой критикой демократов. В одной из статей конгрессмен Ли Зелдин якобы призывал убить Джо Байдена. Фейки выложил сотрудник газеты.

Провокационные материалы появились на сайте и в твиттере New York Post накануне. И хотя редакция быстро удалила несанкционированный контент, скриншоты успели разойтись по сетям. В них содержались резкие высказывания о демократах, сделанные якобы членом Палаты представителей от Республиканской партии Ли Зелдиным.

Заголовки на статьи выкладывали с фотографиями, но ссылки на материалы не вели. Помимо жестоких и откровенных призывов в отношении Байдена, его сына Хантера и конгрессвумен Окасио-Кортес, от имени газеты опубликовали расистский заголовок против мэра Нью-Йорка Эрика Адамса и пост, оскорбляющий профсоюз учителей.


Материалы быстро удалили. Сначала представитель New York Post сообщил, что сайт и аккаунт в твиттере взломали хакеры. Оперативное расследование показало, что к инциденту причастен сотрудник издания. Его уже уволили.

“Утром мы убрали мерзкий и предосудительный контент с нашего веб-сайта и аккаунтов в социальных сетях”, — говорится в заявлении пресс-службы газеты.

The New York Post принадлежит корпорации News Corp., имеет большой тираж и популярный веб-сайт. В твиттере у издания почти 3 млн подписчиков.

Компания Automattic, владелец и оператор системы управления контентом WordPress VIP, которая позволяет публиковать материалы на сайте New York Post, заявила, что не будет “комментировать расследование”.

Добавим, месяц назад популярный американский бизнес-журнал Fast Company был вынужден на неделю закрыть свой сайт после взлома. Хакеры разослали подписчикам Apple News непристойные и расистские уведомления. Преступники проникли в систему, использовав слабый пароль, который был установлен почти во всех учетках сотрудников.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru