



Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Проведенный в Cyble анализ новых образцов Drinik показал, что распространяемый в Индии Android-зловред научился делать снимки экрана, регистрировать клавиатурный ввод, загружать файлы. К августу его создатели расширили функциональность кражи данных, добавив возможности использования оверлеев и клона сайта Департамента подоходного налога.

Согласно Cyble, мобильный вредонос стартовал в 2016 году как троян, умеющий воровать СМС-сообщения, но в прошлом году перепрофилировался в банкера и начал обрастать необходимыми функциями. В настоящее время Drinik умеет атаковать клиентов 18 индийских банков, блокировать входящие звонки и выполнять команды, получаемые в сообщениях службы FCM (Firebase Cloud Messaging).

Новейшая версия зловреда маскируется под официальное приложение налоговой службы Индии и загружается на смартфон в виде APK-файла, именуемого iAssist. При установке Drinik запрашивает разрешения на получение, чтение и отправку СМС, просмотр истории вызовов и доступ на чтение-запись к карте памяти.

Троян также пытается добраться до спецвозможностей Android (Accessibility Service); получив разрешение, он сразу отключает Google Play Protect. Доступ к Accessibility также позволяет ему через WebView загрузить страницу регистрации сайта incometaxindia.gov.in (подлинник), чтобы можно было украсть учетные данные жертвы с помощью скриншлотов и кейлоггинга.

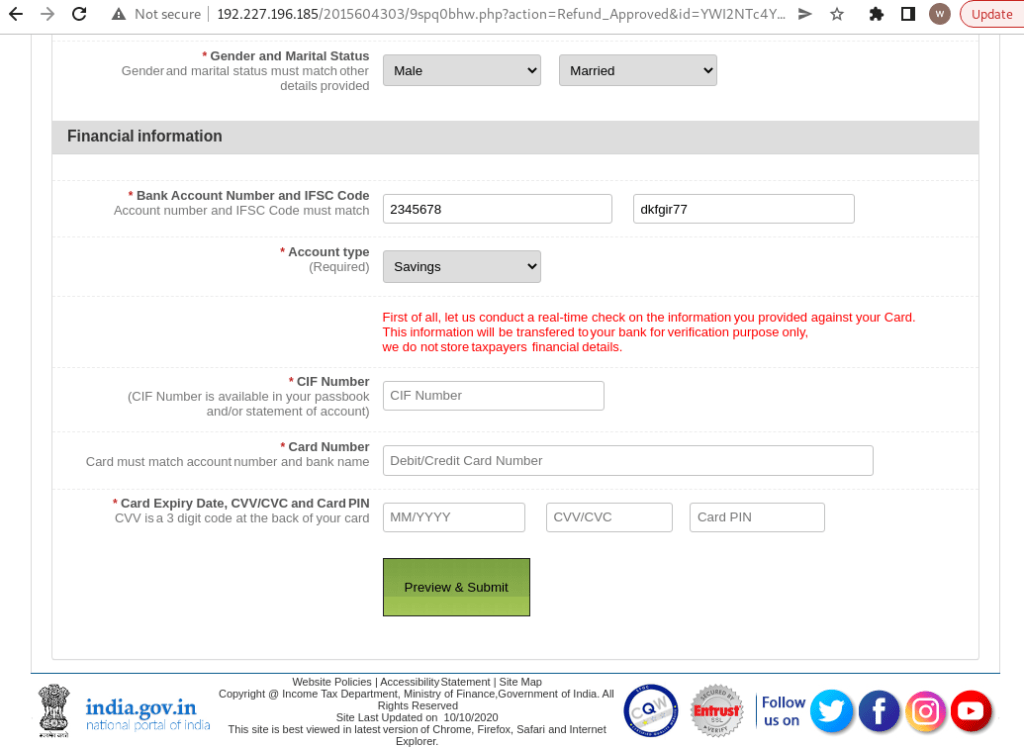
После успешного входа в личный кабинет жертве отображается поддельное диалоговое окно с сообщением о невостребованном возврате по налогам. Касание кнопки Apply в этом окне вызывает перенаправление на фишинговую страницу с веб-формой, скопированной с оригинала. Ввод в нее ПДн и финансовых данных отправит их прямиком на сервер Drinik.


Мониторинг банковских приложений тоже осуществляется средствами Accessibility Service. Когда жертва открывает клиентов, вредонос сверяется со своим списком и, найдя совпадение, накладывает поверх окна фишинговую страницу (оверлей).

Функция блокировки вызовов (с помощью API CallScreeningService), по мнению экспертов, введена, чтобы входящие звонки не мешали жертве логиниться и сливать свои данные.

Подпишитесь на новости

ChatGPT посадили за руль Toyota Corolla, он справился с трассой из конусов

Чат-боту доверили не письмо начальнику, а руль, газ и тормоз настоящей машины. Команда DrivingBench подключила несколько ИИ-моделей к Toyota Corolla и проверила, смогут ли они проехать трассу из конусов на парковке в районе Сан-Франциско.

В эксперименте участвовали GPT-6 Astra, Claude Fable 5.1, Grok 4.6 и GPT-5.6 Sol. Это модели общего назначения, без специального дообучения для вождения. Код, промпты и устройство испытаний команда раскрыла в отчёте DrivingBench.

Ноутбук передавал моделям изображения с камер и телеметрию. Их команды поступали в автомобиль через устройство comma four и программную прослойку на базе openpilot. Таким образом, чат-бот выбирал манёвры, а отдельная система превращала решения в действия машины.


Результаты получились неровными. Grok, Sol и Fable проехали лишь несколько метров и не завершили маршрут. Astra после нескольких попыток справилась. Между заездами модели предлагали разобрать ошибки и попробовать снова.

Человек всё время находился за рулём и был готов нажать тормоз. Скорость ограничили, маршрут проходил на парковке. Выпускать такого водителя в городской поток эксперимент не предлагает.


Самый занятный результат: универсальная языковая модель смогла управлять физической машиной, получая обратную связь через инструменты.

RSS: Новости на портале Anti-Malware.ru