



Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Проведенный в Cyble анализ новых образцов Drinik показал, что распространяемый в Индии Android-зловред научился делать снимки экрана, регистрировать клавиатурный ввод, загружать файлы. К августу его создатели расширили функциональность кражи данных, добавив возможности использования оверлеев и клона сайта Департамента подоходного налога.

Согласно Cyble, мобильный вредонос стартовал в 2016 году как троян, умеющий воровать СМС-сообщения, но в прошлом году перепрофилировался в банкера и начал обрастать необходимыми функциями. В настоящее время Drinik умеет атаковать клиентов 18 индийских банков, блокировать входящие звонки и выполнять команды, получаемые в сообщениях службы FCM (Firebase Cloud Messaging).

Новейшая версия зловреда маскируется под официальное приложение налоговой службы Индии и загружается на смартфон в виде APK-файла, именуемого iAssist. При установке Drinik запрашивает разрешения на получение, чтение и отправку СМС, просмотр истории вызовов и доступ на чтение-запись к карте памяти.

Троян также пытается добраться до спецвозможностей Android (Accessibility Service); получив разрешение, он сразу отключает Google Play Protect. Доступ к Accessibility также позволяет ему через WebView загрузить страницу регистрации сайта incometaxindia.gov.in (подлинник), чтобы можно было украсть учетные данные жертвы с помощью скриншлотов и кейлоггинга.

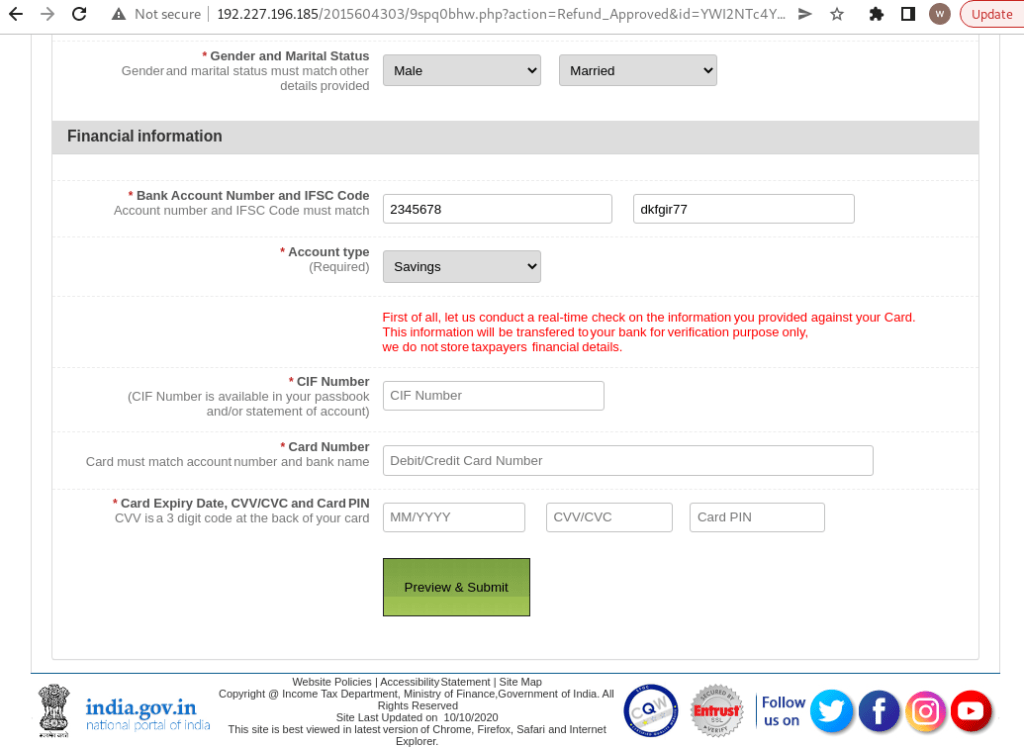
После успешного входа в личный кабинет жертве отображается поддельное диалоговое окно с сообщением о невостребованном возврате по налогам. Касание кнопки Apply в этом окне вызывает перенаправление на фишинговую страницу с веб-формой, скопированной с оригинала. Ввод в нее ПДн и финансовых данных отправит их прямиком на сервер Drinik.


Мониторинг банковских приложений тоже осуществляется средствами Accessibility Service. Когда жертва открывает клиентов, вредонос сверяется со своим списком и, найдя совпадение, накладывает поверх окна фишинговую страницу (оверлей).

Функция блокировки вызовов (с помощью API CallScreeningService), по мнению экспертов, введена, чтобы входящие звонки не мешали жертве логиниться и сливать свои данные.

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru