



Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

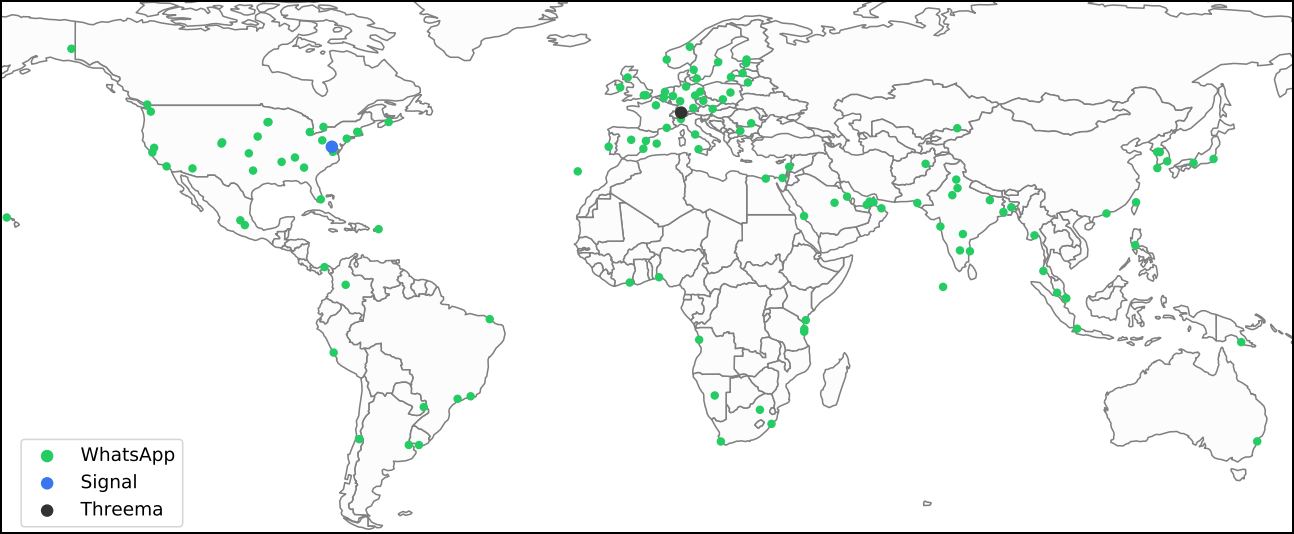
Специалисты по кибербезопасности нашли интересную брешь в популярных мессенджерах WhatsApp, Signal и Threema. Проблема может грозить раскрытием данных геолокации пользователей. В отдельных случаях точность определения местоположения превышает 80%.

Свой метод получения геоданных исследователи опубликовали в подробном отчёте (PDF). По их словам, условный злоумышленник может провести так называемую тайминг-атаку, точность которой превышает 80%.

Суть в том, что атакующий отправляет жертве сообщение, после чего измеряет время, которое ему требуется на получение статуса «доставлено». У этих уведомлений есть вполне предсказуемая задержка, связанная с местоположением получателя.

Другими словами, условный злоумышленник сможет конвертировать время, которое потребовалось на получение статуса «доставлено» (не «прочитано»), в расстояние до получателя. Само собой, придётся очень точно измерить это время, но в этом атакующему может помочь анализ логов приложения вроде Wireshark, способного захватывать сетевые пакеты.

Проведённые специалистами тесты показали следующие результаты:

  • 82% успешных тайминг-атак на пользователя Signal;
  • 80% — на пользователя Threema;
  • 74% — на пользователя WhatsApp.


Самым верным способом защиты от подобных атак, как отметили исследователи, будет внедрение некоей рандомизации в случае со временем доставки сообщений.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru