



Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Исследователи в области кибербезопасности рассказали о связке уязвимостей в системном компоненте Microsoft Windows, известном как «Просмотр событий». Компания Varonis дала этим проблемам имена LogCrusher и OverLog.

Согласно описанию, уязвимости затрагивают протокол EventLog Remoting (MS-EVEN), позволяющий получить удалённый доступ к логам событий.

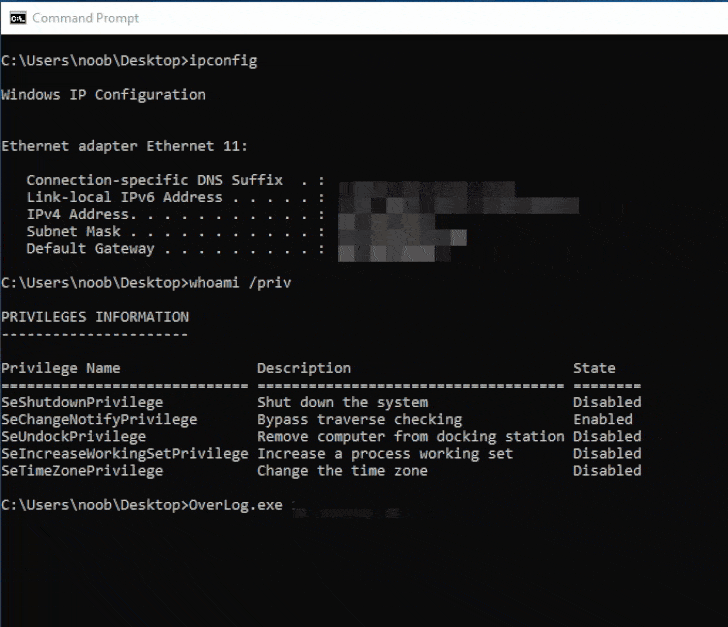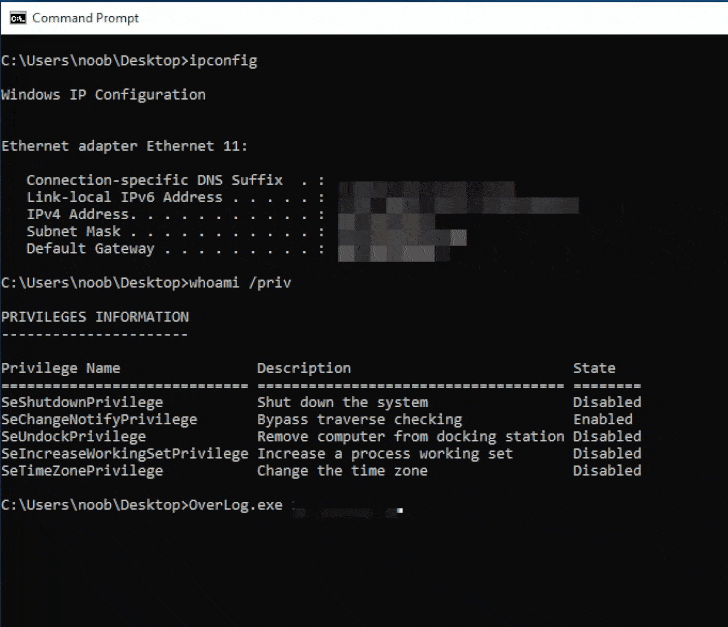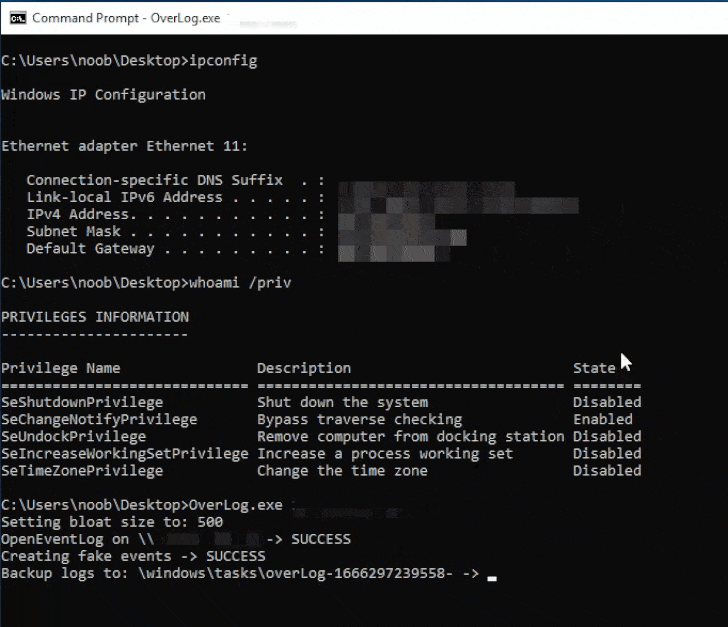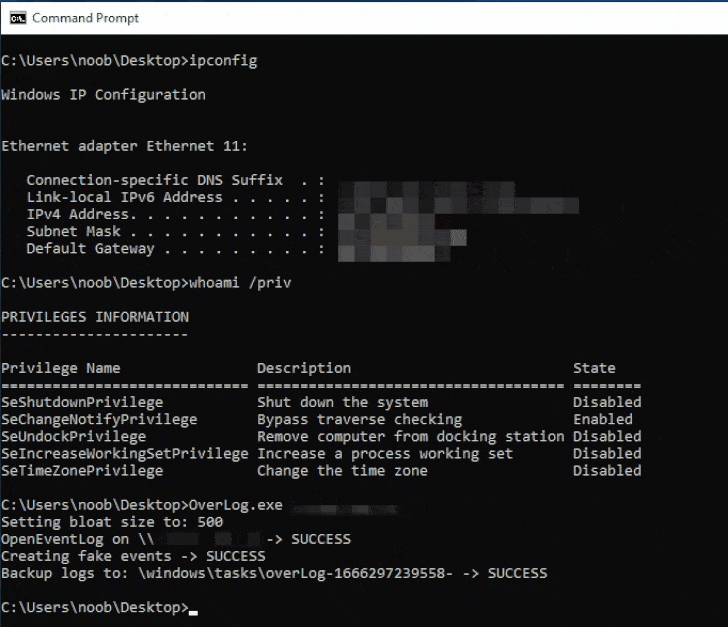
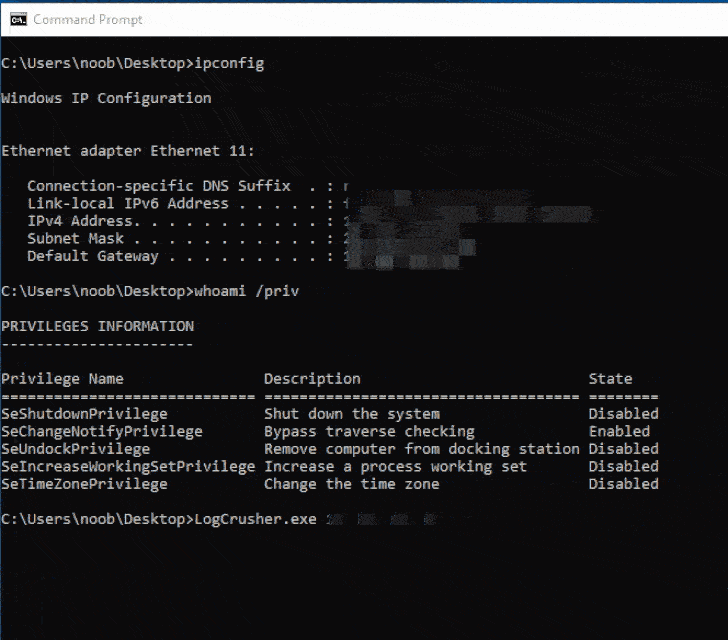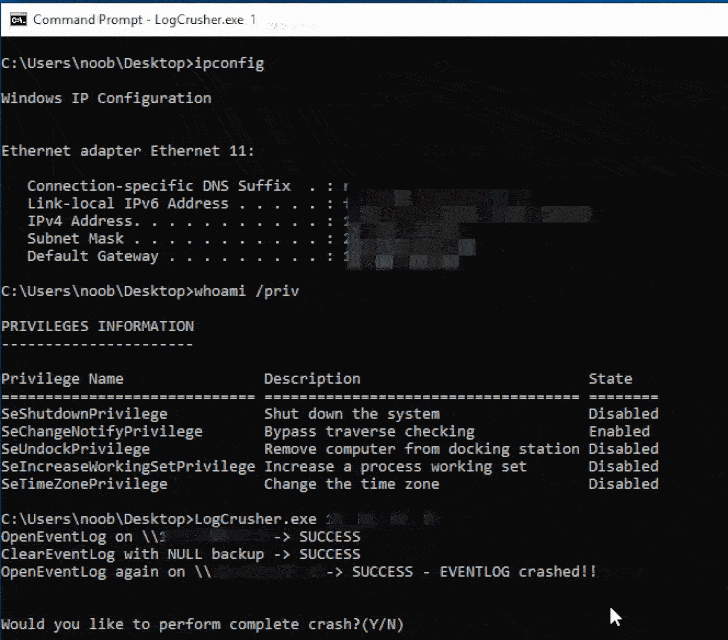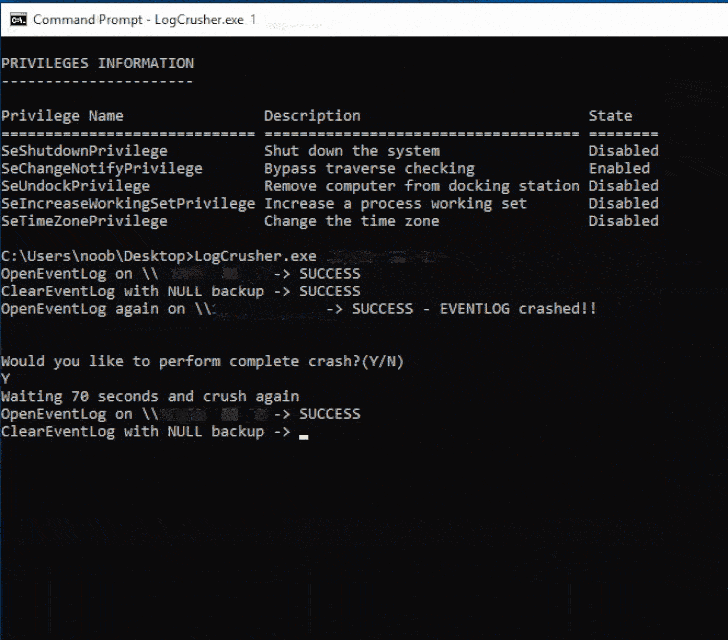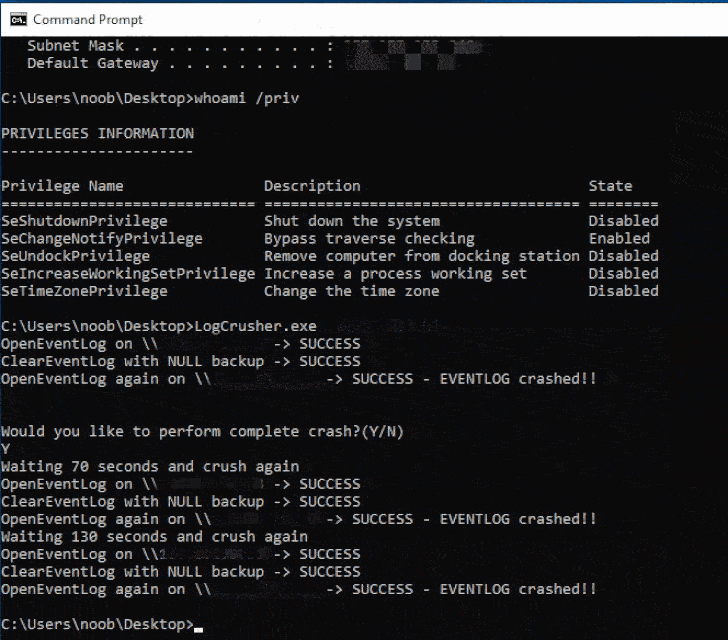
В отчёте эксперты уточняют, что LogCrusher позволяет любому пользователю домена привести к сбою приложения Event Log удалённо. В то же время OverLog является отличным вектором DoS-атаки, поскольку с её помощью можно заполнить все свободное дисковое пространство на любом Windows-устройстве в пределах домена.

Брешь OverLog, получившую идентификатор CVE-2022-37981 и 4,3 балла по шкале CVSS, Microsoft устранила с выходом октябрьского набора обновлений. А вот с патчем для LogCrusher дела обстоят куда хуже — его пока нет.


«Да, атакующий может негативно повлиять на производительность, но при этом вызвать полный отказ в работе системы ему не под силу», — объясняют в Microsoft.


По словам специалистов Varonis, корень уязвимости кроется в том, что злоумышленник может получить дескриптор устаревшего журнала Internet Explorer и использовать его для развития атаки, приводящей к сбою в работе Event Log.

В процессе эксплуатации эти дыры можно связать с другой брешью — BackupEventLogW. Она поможет атакующему постоянно бэкапить логи в доступную для записи директорию. Это в конечном счёте приведёт к переполнению диска.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru