



Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Исследователи в области кибербезопасности рассказали о связке уязвимостей в системном компоненте Microsoft Windows, известном как «Просмотр событий». Компания Varonis дала этим проблемам имена LogCrusher и OverLog.

Согласно описанию, уязвимости затрагивают протокол EventLog Remoting (MS-EVEN), позволяющий получить удалённый доступ к логам событий.

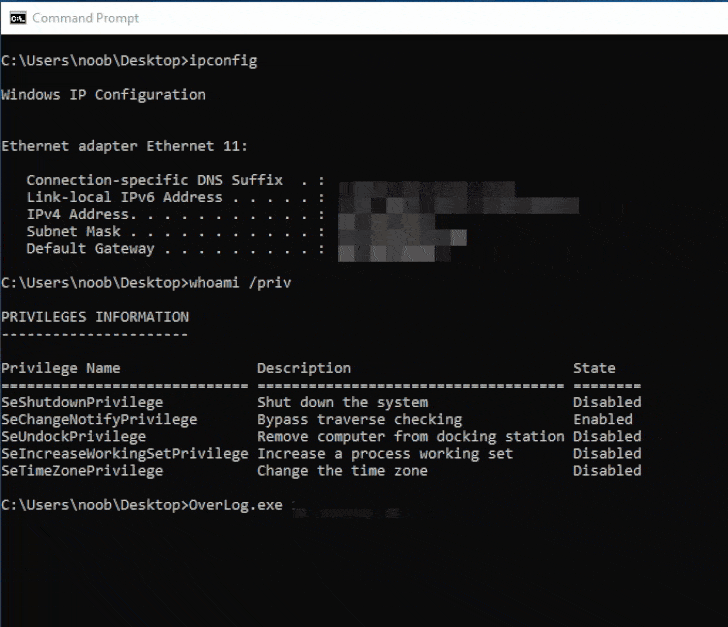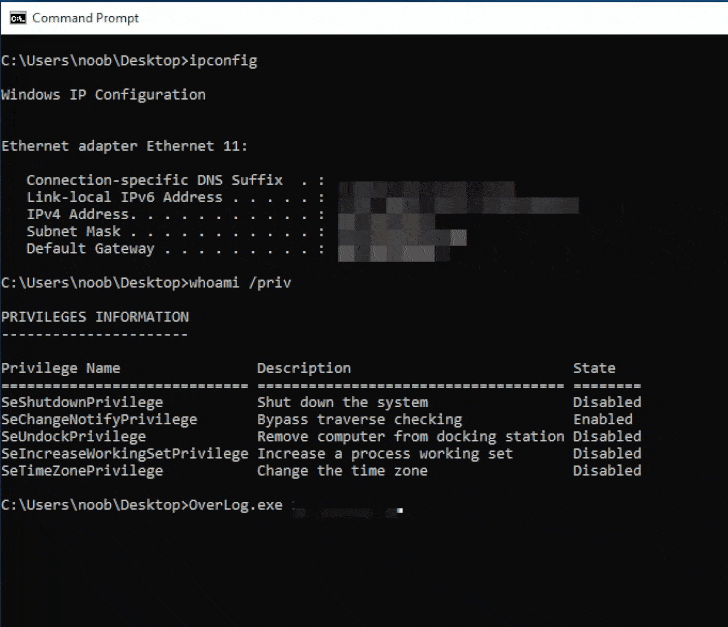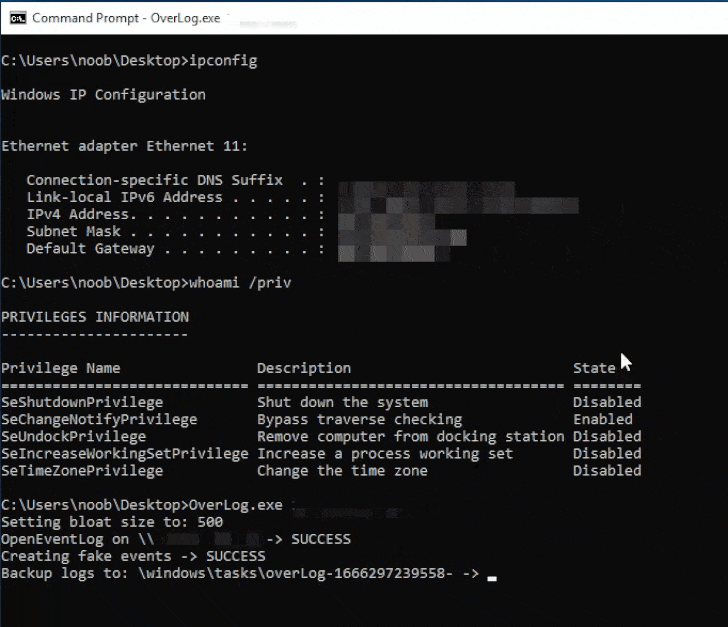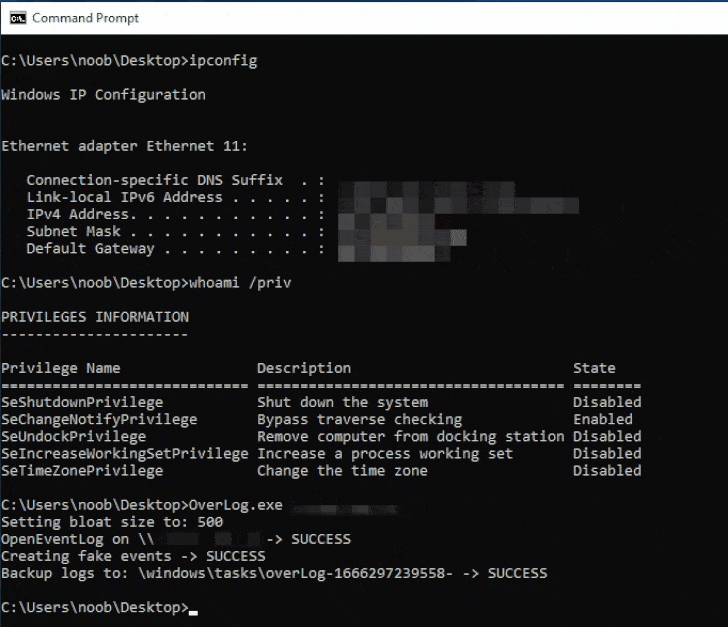
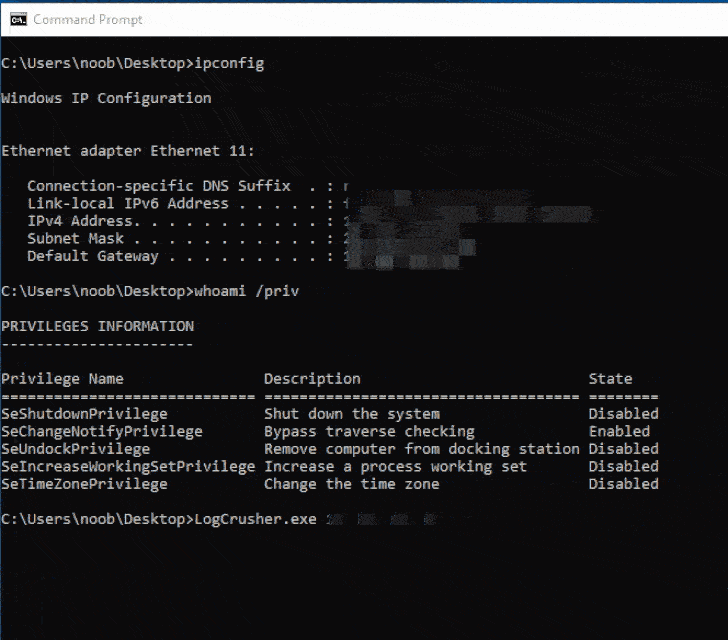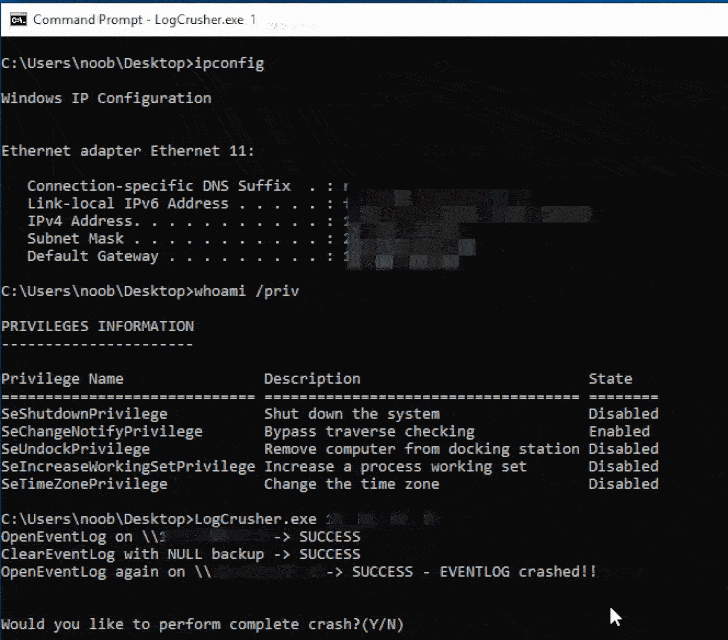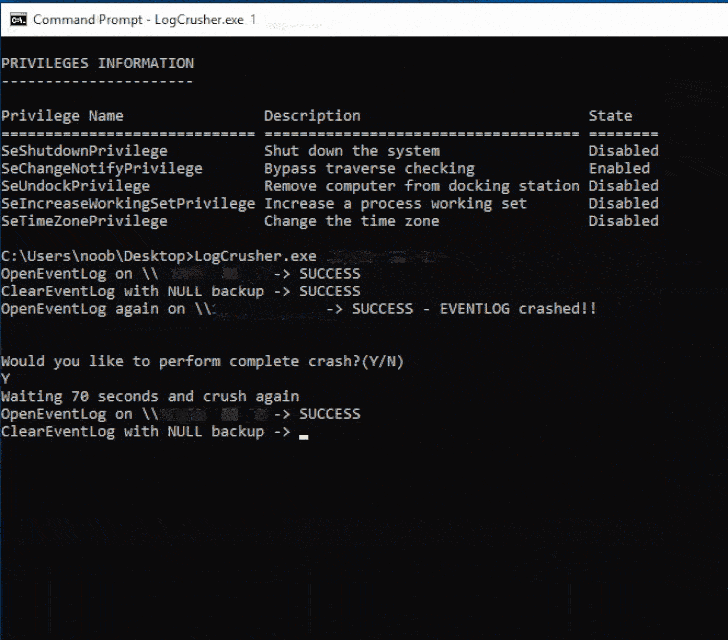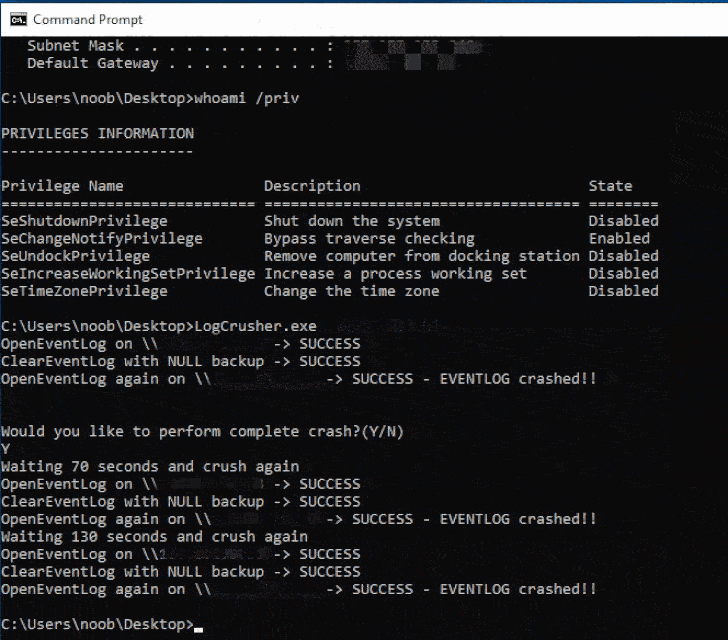
В отчёте эксперты уточняют, что LogCrusher позволяет любому пользователю домена привести к сбою приложения Event Log удалённо. В то же время OverLog является отличным вектором DoS-атаки, поскольку с её помощью можно заполнить все свободное дисковое пространство на любом Windows-устройстве в пределах домена.

Брешь OverLog, получившую идентификатор CVE-2022-37981 и 4,3 балла по шкале CVSS, Microsoft устранила с выходом октябрьского набора обновлений. А вот с патчем для LogCrusher дела обстоят куда хуже — его пока нет.


«Да, атакующий может негативно повлиять на производительность, но при этом вызвать полный отказ в работе системы ему не под силу», — объясняют в Microsoft.


По словам специалистов Varonis, корень уязвимости кроется в том, что злоумышленник может получить дескриптор устаревшего журнала Internet Explorer и использовать его для развития атаки, приводящей к сбою в работе Event Log.

В процессе эксплуатации эти дыры можно связать с другой брешью — BackupEventLogW. Она поможет атакующему постоянно бэкапить логи в доступную для записи директорию. Это в конечном счёте приведёт к переполнению диска.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru