



Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Исследователи из Лейденского университета обнаружили тысячи репозиториев на площадке GitHub, предлагающих фейковые демонстрационные эксплойты (proof-of-concept, PoC) для различных уязвимостей. Воспользовавшись такими предложениями, пользователи рискуют заразить свои устройства вредоносными программами.

Поскольку GitHub является крупнейшей площадкой для хостинга кода, нет ничего удивительно в том, что там периодически публикуют PoC-эксплойты для тех или иных уязвимостей. Это помогает компаниям тестировать патчи и оценивать опасность багов.

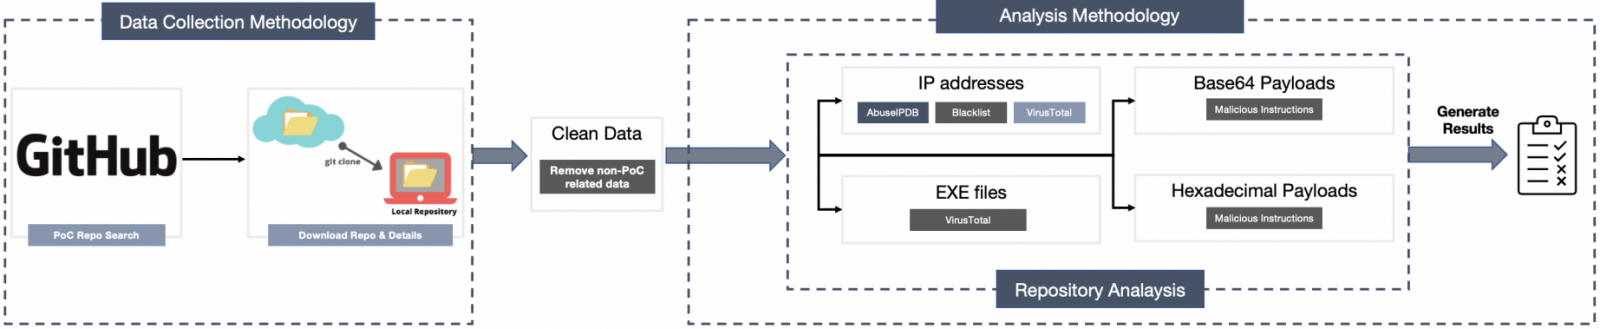
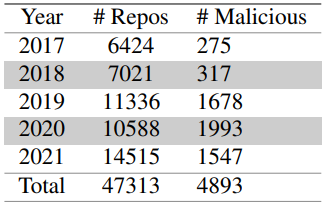
По данным специалистов Лейденского университета, на GitHub шанс заразиться вредоносом под маской PoC равен 10,3%. В период с 2017 по 2021 год исследователи изучили более 47 300 репозиториев, предлагающих демонстрационные эксплойты. Использовались следующие критерии:

  • Анализ IP-адреса. Адрес опубликовавшего PoC пользователя сравнивался с публичными чёрными списками VT и AbuseIPDB.
  • Анализ бинарника. Запускалась проверка выложенных исполняемых файлов на VirusTotal и изучались их хеши.
  • Шестнадцатеричный и Base64 анализ. Обфусцированные файлы декодировались перед проверкой бинарников и IP.


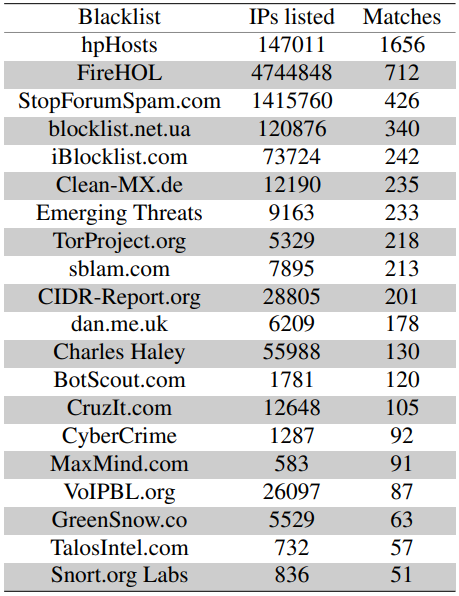
Из 150 734 уникальных IP-адресов 2864 соответствовали тем, что указаны в списках блокировки. 1522 были распознаны на VirusTotal как вредоносные, ещё 1069 присутствовали в базе AbuseIPDB.


Среди бинарников эксперты нашли 2164 вредоносов, хранящихся в 1298 репозиториях. В общей сумме злонамеренных репозиториев выявилось 4893.


Один из интересных примеров — фейковый PoC для CVE-2019-0708 (BlueKeep). В нём содержался обфусцированный Python-скрипт, который фетчил VBScript из Pastebin. Всё это приводило к загрузке на компьютер жертвы трояна Houdini.

Напомним, что в этом месяце на GitHub выявили продажу фейковых эксплойтов для 0-day в Microsoft Exchange.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru