



Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Исследователи из Лейденского университета обнаружили тысячи репозиториев на площадке GitHub, предлагающих фейковые демонстрационные эксплойты (proof-of-concept, PoC) для различных уязвимостей. Воспользовавшись такими предложениями, пользователи рискуют заразить свои устройства вредоносными программами.

Поскольку GitHub является крупнейшей площадкой для хостинга кода, нет ничего удивительно в том, что там периодически публикуют PoC-эксплойты для тех или иных уязвимостей. Это помогает компаниям тестировать патчи и оценивать опасность багов.

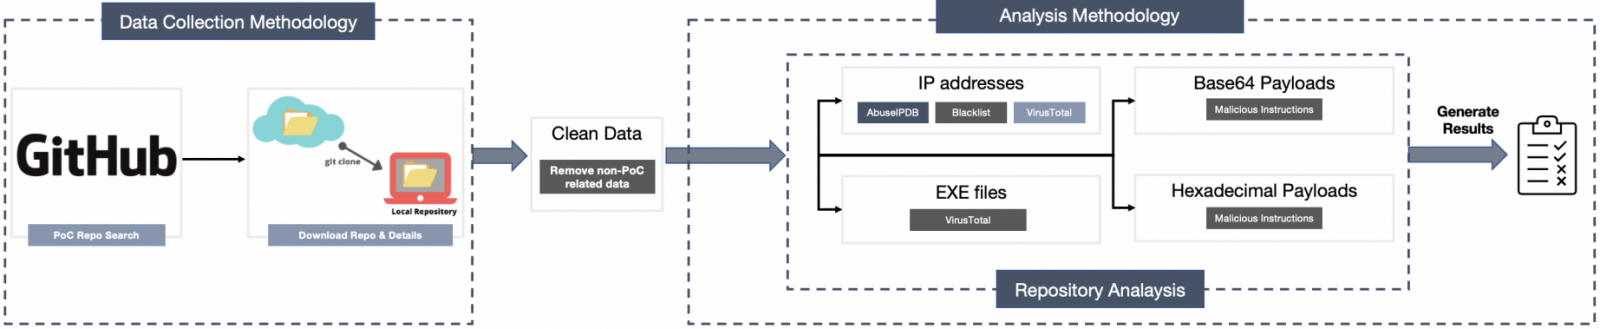
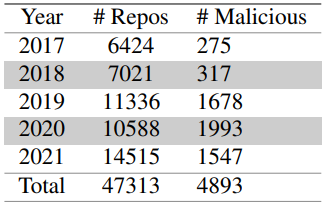
По данным специалистов Лейденского университета, на GitHub шанс заразиться вредоносом под маской PoC равен 10,3%. В период с 2017 по 2021 год исследователи изучили более 47 300 репозиториев, предлагающих демонстрационные эксплойты. Использовались следующие критерии:

  • Анализ IP-адреса. Адрес опубликовавшего PoC пользователя сравнивался с публичными чёрными списками VT и AbuseIPDB.
  • Анализ бинарника. Запускалась проверка выложенных исполняемых файлов на VirusTotal и изучались их хеши.
  • Шестнадцатеричный и Base64 анализ. Обфусцированные файлы декодировались перед проверкой бинарников и IP.


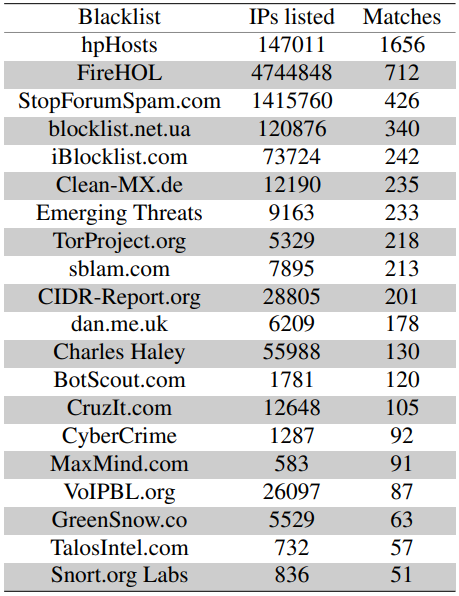
Из 150 734 уникальных IP-адресов 2864 соответствовали тем, что указаны в списках блокировки. 1522 были распознаны на VirusTotal как вредоносные, ещё 1069 присутствовали в базе AbuseIPDB.


Среди бинарников эксперты нашли 2164 вредоносов, хранящихся в 1298 репозиториях. В общей сумме злонамеренных репозиториев выявилось 4893.


Один из интересных примеров — фейковый PoC для CVE-2019-0708 (BlueKeep). В нём содержался обфусцированный Python-скрипт, который фетчил VBScript из Pastebin. Всё это приводило к загрузке на компьютер жертвы трояна Houdini.

Напомним, что в этом месяце на GitHub выявили продажу фейковых эксплойтов для 0-day в Microsoft Exchange.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru